Microsoft Teams, Deepfake Tespiti İçin Üçüncü Taraf Araçları Destekleyecek

Microsoft Teams, toplantılardaki yapay zekâyla oluşturulmuş ses ve görüntüleri tespit etmek için üçüncü taraf güvenlik araçlarına destek vermeye hazırlanıyor. Kasım 2026 ortasında başlaması planlanan dağıtım, masaüstü uygulamasını, Mac sürümünü ve web istemcisini kapsarken tespit işlemlerini Microsoft yerine sertifikalı sağlayıcılar gerçekleştirecek. Microsoft henüz desteklenecek sağlayıcıları, lisans koşullarını veya toplantı verilerinin nasıl işleneceğini açıklamadığı için yeni özelliğin gizlilik kapsamı belirsizliğini koruyor.
Microsoft Teams, Toplantılarda Deepfake Tespitini Başlatıyor
Microsoft, Teams toplantılarında yapay zekâ tarafından üretilen veya manipüle edilen ses ve görüntüleri belirlemek amacıyla üçüncü taraf tespit araçlarının entegrasyonunu hazırlıyor. Yeni özellik, özellikle yöneticilerin, iş ortaklarının veya tedarikçilerin kimliğine bürünen kişilerin gerçek zamanlı toplantılarda gerçekleştirebileceği dolandırıcılık girişimlerini hedefliyor.
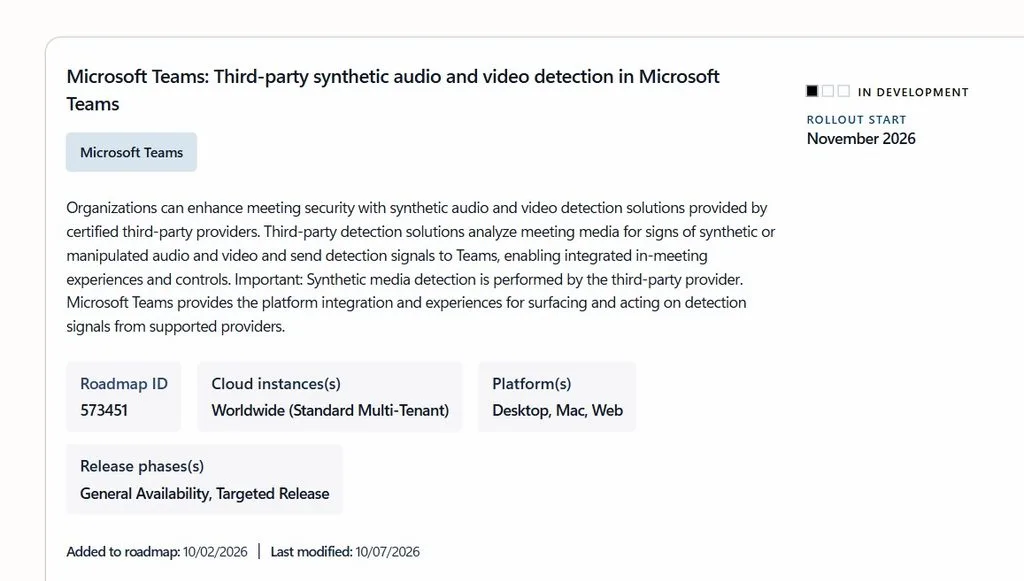

Microsoft 365 yol haritasında 2 Ekim 2026 tarihinde görünen özellik, üçüncü taraf sentetik ses ve görüntü tespiti başlığıyla geliştirme aşamasında bulunuyor. Şirket, 22 Ekim’de dağıtım takvimini güncelleyerek hedefli dağıtım dönemini kasım ortasından kasım sonuna kadar belirledi. Genel kullanıma açılacağı tarih ise henüz kesinleşmedi.
Yeni özellik ilk aşamada Windows masaüstü, Mac ve web sürümlerini kapsıyor. Microsoft’un toplantılardaki kimliğe bürünme uyarıları için duyurduğu ayrı düzenlemeler Android ve iOS cihazlarını da içerirken deepfake tespiti için bu platformlara yönelik bir takvim açıklanmadı.
Microsoft Graph belgelerinde yer alan reportSyntheticMedia API’si, tespit sisteminin çalışma biçimine ilişkin ayrıntılar sunuyor. Sertifikalı bir tespit botunun toplantıya katılması, ardından kuruluş yöneticisinin gerekli izinleri vermesi gerekiyor. Bot, şüpheli katılımcıyı belirlediğinde 0,0 ile 1,0 arasında bir güven puanı, düşük, orta veya yüksek önem derecesi ve içeriğin kötü amaçlı olup olmadığına ilişkin bir değerlendirme iletebiliyor.
Sistem, ses tarafında klonlanmış sesleri, görüntü tarafında ise yüz değiştirme ve dudak senkronizasyonu manipülasyonlarını tespit etmeye yönelik sinyalleri destekliyor. Microsoft’un belgelerine göre tespit sonuçları, toplantı katılımcılarının tamamına katılımcı listesi güncellemeleri üzerinden iletiliyor. Böylece uyarılar yalnızca toplantı düzenleyicisiyle sınırlı kalmıyor.
Microsoft, botların aynı katılımcı için dakikada birden fazla rapor göndermemesini de istiyor. Bu sınır, tespit sinyallerinin toplantı sırasında nasıl iletileceğini düzenliyor. Ancak Microsoft, henüz desteklenen sağlayıcıların tespit doğruluğunu veya yanlış alarm oranlarını açıklamış değil.
Microsoft, yeni özelliğin kuruluşlarda kullanılabilmesi için yöneticilerin sertifikalı bir sağlayıcı seçmesini, ilgili uygulamayı Teams yönetim merkezindeki uygulama yönetimi bölümünden dağıtmasını ve gerekli izinleri tanımlamasını istiyor. Kuruluşların ayrıca toplantı politikalarını yapılandırması gerekiyor.
Microsoft Teams tarafında SyntheticMediaDetection ve SyntheticMediaDetectionAppId adlı PowerShell politika ayarları da bulunuyor. Ancak Microsoft, özellik genel kullanıma açılana kadar bu ayarların etkili olmayacağını belirtiyor. Belgelerde Microsoft’un ileride kendi tespit çözümünü sunabileceğine işaret eden bir uygulama kimliği ifadesi yer alsa da şirketin birinci taraf çözüm üzerinde çalıştığı henüz doğrulanmış değil.
Microsoft, hangi sağlayıcıların sertifika alacağını, hangi lisansların gerekeceğini ve tespit sistemlerinin toplantı verilerine hangi kapsamda erişeceğini açıklamadı. Bu nedenle kuruluşların dağıtım öncesinde sağlayıcıların veri işleme koşullarını, uyumluluk belgelerini ve gizlilik politikalarını incelemesi gerekiyor.
Microsoft’un uyumluluk açıklaması, sertifikalı üçüncü taraf sağlayıcıların toplantıların ses ve görüntü sinyallerini analiz edebileceğini belirtiyor. Bu durum, Microsoft’un kendi ses ve görüntü işleme özellikleri için sunduğu gizlilik açıklamasından ayrı değerlendirilmek zorunda. Microsoft, kendi yapay zekâ destekli ses ve görüntü geliştirmelerinde toplantı verilerinin Teams dışına çıkmadığını belirtse de aynı taahhüt otomatik olarak harici botları kapsamıyor.
Örneğin bazı sağlayıcılar, analiz gerçekleştirmek için toplantıya katılan botların belirli süre boyunca ses ve görüntü kaydettiğini belirtiyor. Ancak Microsoft, Sensity dahil herhangi bir sağlayıcının yeni özellik için sertifikalandırıldığını doğrulamadı. Sağlayıcıların verileri bulutta işleyip işlemeyeceği, kayıtları ne kadar süre saklayacağı veya verileri model eğitimi için kullanıp kullanamayacağı da henüz açıklanmadı.
Kuruluşların, toplantı katılımcılarına tespit botlarının varlığının nasıl bildirileceğini de değerlendirmesi gerekiyor. Özellikle kurumsal toplantılarda hassas bilgiler paylaşılırken üçüncü taraf araçların erişimi, veri saklama süreleri ve kullanıcı bilgilendirmesi önemli birer güvenlik konusu oluşturuyor.
Microsoft Teams, kullanıcıların şüpheli toplantıları bildirmesine olanak tanıyan “Report a concern” özelliğini de sunuyor. Ancak bu sistem, bir katılımcının şüpheli durumu fark ederek bildirimde bulunmasına dayanıyor. Yeni deepfake tespit özelliği ise sertifikalı bir sağlayıcının botuyla sentetik veya manipüle edilmiş ses ve görüntüleri otomatik olarak incelemeyi hedefliyor.
İki özellik arasındaki temel fark, tespit edilen tehdidin türünde de görülüyor. Kullanıcı bildirimi kimlik avı, dolandırıcılık, sosyal mühendislik ve kimliğe bürünme şüphelerini kapsarken deepfake tespiti özellikle yapay olarak oluşturulmuş veya değiştirilmiş ses ve görüntülere odaklanıyor. Yeni sistem, tespit sinyallerini toplantıdaki katılımcılara ileterek güvenlik ekiplerinin değerlendirmesine ek bilgi sağlamayı amaçlıyor.
Bununla birlikte bir deepfake uyarısı, tek başına dolandırıcılık yapıldığını kesin olarak kanıtlamıyor. Güven puanları ve önem dereceleri, sağlayıcının tespit değerlendirmelerini yansıtıyor. Microsoft’un doğruluk ve yanlış alarm oranlarını henüz paylaşmaması nedeniyle kuruluşların uyarıları diğer güvenlik kontrolleriyle birlikte değerlendirmesi gerekiyor.