Windows Server 2025 Domain Controller Geçişlerinde LDAP Signing ve Channel Binding Yönetimi

Active Directory Domain Services (AD DS), kurumsal ortamlarda kimlik doğrulama, yetkilendirme ve dizin hizmetlerinin temelini oluşturan Microsoft teknolojilerinden biridir. Active Directory altyapılarında gerçekleştirilen Domain Controller geçişlerinde genellikle işletim sistemi sürümleri, Active Directory replikasyonu, DNS yapılandırması, FSMO rolleri ve SYSVOL paylaşımı gibi kritik bileşenlerin sağlıklı çalışmasına odaklanılır.
Ancak bir Domain Controller’ın sorunsuz şekilde domaine eklenmesi ve Active Directory replikasyonunun başarılı olması, bu sunucuyla iletişim kuran bütün uygulamaların sorunsuz çalışacağı anlamına gelmez. Özellikle LDAP protokolünü kullanarak kimlik doğrulama gerçekleştiren uygulamalar, yeni Domain Controller sunucularında karşılaştıkları güvenlik gereksinimleri nedeniyle bağlantı sorunları yaşayabilir.
Windows Server 2019 ve Windows Server 2025 Domain Controller sunucularının birlikte kullanıldığı ortamlarda bu durum daha belirgin hâle gelebilir. Örneğin, LDAP üzerinden kullanıcı doğrulaması yapan bir uygulamanın bazı zamanlarda sorunsuz çalıştığını, bazı zamanlarda ise aşağıdaki hatayı verdiğini düşünelim:
LdapException: Strong Authentication Required

Server Message:

The server requires binds to turn on integrity
checking if SSL/TLS are not already active
on the connection.
Bu hata ilk bakışta kullanıcı adı, parola veya uygulama kaynaklı bir kimlik doğrulama problemi gibi değerlendirilebilir. Ancak hata mesajı incelendiğinde sorunun, LDAP bağlantısında gerekli güvenlik koşullarının sağlanamamasından kaynaklanabileceği anlaşılmaktadır.
Microsoft, Windows Server 2025 ile birlikte yeni Active Directory dağıtımlarında LDAP Signing gereksinimlerini varsayılan olarak zorunlu hâle getirmiştir. Bu değişiklik Active Directory güvenliğini artırmayı amaçlasa da LDAP Signing desteklemeyen veya güvenli bağlantı kullanmayan eski uygulamalarda uyumluluk sorunları oluşturabilir.
Bu makalede Windows Server 2025 ile gelen LDAP güvenlik değişikliklerini, LDAP Signing ve LDAP Channel Binding arasındaki farkları, karşılaşılabilecek hata mesajlarını ve PowerShell üzerinden gerçekleştirilebilecek analiz yöntemlerini inceleyeceğiz.
LDAP Signing Nedir?
LDAP (Lightweight Directory Access Protocol), Active Directory içerisindeki kullanıcı, grup, bilgisayar ve diğer dizin nesnelerine erişmek amacıyla kullanılan bir protokoldür. Kurumsal uygulamalar LDAP üzerinden kullanıcıların kimlik bilgilerini doğrulayabilir, grup üyeliklerini sorgulayabilir veya belirli Active Directory nesnelerini okuyabilir. Ancak LDAP bağlantısının güvenli şekilde gerçekleştirilmesi önemlidir.
Örneğin bir uygulama TCP 389 portundan TLS kullanmadan simple bind gerçekleştiriyorsa kullanıcı adı ve parola gibi bilgiler ağ üzerinde yeterli koruma olmadan iletilebilir. LDAP Signing, LDAP iletişiminde mesaj bütünlüğünü korumak amacıyla kullanılan güvenlik mekanizmasıdır. LDAP Signing sayesinde LDAP mesajlarının iletişim sırasında yetkisiz kişiler tarafından değiştirilmesine karşı koruma sağlanır.
Bununla birlikte LDAP Signing hakkında önemli bir ayrıntı bulunmaktadır: LDAP Signing, LDAP trafiğini tek başına şifrelemez. Signing temel olarak bütünlük koruması sağlar. Gizlilik ve şifreleme gereksinimleri TLS veya uygun SASL Sealing mekanizmalarıyla karşılanabilir.
LDAP bağlantı yöntemleri
| Bağlantı yöntemi | Port | Açıklama |
|---|---|---|
| LDAP | TCP 389 | TLS olmadan bağlantı kurulabilir. Güvenlik kullanılan bind yöntemine bağlıdır. |
| LDAP + STARTTLS | TCP 389 | LDAP bağlantısında TLS etkinleştirilir. |
| LDAPS | TCP 636 | LDAP bağlantısı baştan TLS üzerinden gerçekleştirilir. |
| Global Catalog LDAP | TCP 3268 | Global Catalog sorguları için kullanılır. |
| Global Catalog LDAPS | TCP 3269 | Global Catalog bağlantısının TLS üzerinden gerçekleştirilmesini sağlar. |

Burada TCP 389 portunun her durumda güvensiz olduğu düşünülmemelidir. Örneğin STARTTLS veya uygun SASL Signing/Sealing yapılandırmasıyla TCP 389 üzerinden de güvenli LDAP iletişimi gerçekleştirilebilir. Aynı şekilde TCP 636 portunun kullanılması da tek başına yeterli değildir. TLS bağlantısında sertifika doğrulamasının doğru yapılması gerekir.
Windows Server 2019 ve Windows Server 2025 Arasındaki LDAP Signing Farkı
Windows Server 2019 üzerinde LDAP Signing özelliği bulunmasına rağmen varsayılan yapılandırmada sunucu tarafında zorunlu değildir. Dolayısıyla LDAP Signing zorunluluğu ayrıca yapılandırılmamışsa, imzasız LDAP bağlantıları kabul edilebilir.
Windows Server 2025 ile birlikte Microsoft, yeni Active Directory dağıtımlarında daha sıkı bir varsayılan güvenlik yaklaşımı benimsemiştir. Bunun önemli parçalarından biri LDAP Signing Enforcement politikasıdır.
Windows Server sürümlerinin karşılaştırılması
| Özellik | Windows Server 2019 | Windows Server 2025 |
|---|---|---|
| LDAP Signing desteği | Evet | Evet |
| Varsayılan LDAP Signing gereksinimi | Zorunlu değil | Yeni AD dağıtımlarında zorunlu |
| LDAP Signing Enforcement politikası | Hayır | Evet |
| LDAP Channel Binding | Desteklenir | Desteklenir |
| Varsayılan Channel Binding | Never | Yeni AD dağıtımlarında When Supported |
| LDAPS | Desteklenir | Desteklenir |
| STARTTLS | Desteklenir | Desteklenir |
Ancak bu tabloda dikkat edilmesi gereken önemli bir ayrıntı vardır. Windows Server 2025 kurulu olması, ilgili Domain Controller’ın mutlaka LDAP Signing zorunluluğu uyguladığı anlamına gelmez. Microsoft, mevcut Windows Server sürümlerinden yapılan yükseltmelerde var olan LDAP Signing politikalarının korunduğunu belirtmektedir.
Ayrıca mevcut bir Active Directory domainine yeni Windows Server 2025 DC eklemek ile tamamen yeni bir Active Directory dağıtımı oluşturmak aynı işlem değildir. Bu nedenle karma ortamlarda yalnızca işletim sistemi sürümüne bakmak yerine sunuculara uygulanan güvenlik politikaları da kontrol edilmelidir.
Windows Server 2025 LDAP Signing Enforcement Politikası
Windows Server 2025 ile birlikte aşağıdaki güvenlik politikası kullanıma sunulmuştur:
Domain controller:
LDAP server signing requirements enforcement
Bu politika, önceki Windows Server sürümlerinde kullanılan LDAP Signing politikasından farklı bir işleve sahiptir. Önceki sürümlerde LDAP Signing gereksinimi şu politika üzerinden yönetiliyordu:
Domain controller:
LDAP server signing requirements
Windows Server 2025 üzerinde iki politika birlikte değerlendirilmektedir.
LDAP Signing Enforcement seçenekleri
| Politika | Değer | Davranış |
|---|---|---|
| LDAP server signing requirements | None | Eski politika kapsamında Signing zorunlu değildir. |
| LDAP server signing requirements | Require signing | İmzasız LDAP bind işlemleri reddedilir. |
| LDAP server signing requirements enforcement | Enabled | LDAP Signing zorunlu tutulur. |
| LDAP server signing requirements enforcement | Disabled | Signing davranışını eski politika belirler. |
| LDAP server signing requirements enforcement | Not Configured | Windows Server 2025 yeni dağıtımlarında varsayılan olarak zorunluluk uygulanabilir. |
Buradaki önemli konu politika önceliğidir. LDAP Signing Enforcement etkinse eski LDAP Signing politikasının None olarak yapılandırılmış olması, imzasız bağlantıların kabul edileceği anlamına gelmez. Enforcement politikası, eski LDAP Signing politikasından önceliklidir. Bu nedenle Windows Server 2025 üzerinde LDAP Signing davranışı incelenirken her iki politikanın birlikte değerlendirilmesi gerekir.
Strong Authentication Required Hatası Neden Oluşur?
LDAP üzerinden Active Directory kimlik doğrulaması gerçekleştiren bir uygulamada aşağıdaki hata oluşabilir:
Strong Authentication Required

Server Message: 0000

The server requires binds to turn on integrity
checking if SSL/TLS are not already active
on the connection.
Bu hata Domain Controller’ın, istemcinin kullandığı LDAP bağlantı yöntemini yeterli güvenlik seviyesinde bulmadığını gösterir. Örneğin uygulama TLS kullanmadan LDAP simple bind gerçekleştiriyorsa ve bağlantı kurulan Domain Controller LDAP Signing zorunluluğu uyguluyorsa kimlik doğrulama işlemi reddedilebilir.
Benzer şekilde LDAP Signing kullanılmayan bazı SASL bağlantıları da bu hatayla karşılaşabilir. Burada uygulama ile Domain Controller arasındaki bağlantının nasıl kurulduğu önemlidir.
Hata neden bazen oluşur?
Windows Server 2019 ve Windows Server 2025 Domain Controller’ların birlikte bulunduğu bir ortam düşünelim. Uygulamanın farklı zamanlarda farklı Domain Controller’lara LDAP bağlantısı gerçekleştirdiğini varsayalım.
                  APPLICATION SERVER
                          |
                          |
                  LDAP Authentication
                          |
                  DC Selection Process
                          |
               +----------+----------+
               |                     |
               |                     |
          DC01 - 2019           DC02 - 2025
               |                     |
               |                     |
          LDAP Signing          LDAP Signing
          Not Required            Required
               |                     |
               |                     |
          Successful            LDAP Error 8
         Authentication       Authentication Failed
Bu örnek senaryoda uygulama Windows Server 2019 DC’ye bağlandığında LDAP isteği kabul edilebilir. Ancak Windows Server 2025 DC’ye bağlandığında güvenlik gereksinimi farklıysa aynı istek reddedilebilir.
Bunun sonucunda uygulama bazen başarılı, bazen başarısız kimlik doğrulaması gerçekleştiriyor gibi görünebilir. Ancak bu durumun kesin olarak LDAP Signing farklılığından kaynaklandığı söylenemez.
Benzer belirtiler DNS çözümlemesi, ağ erişimi, uygulama bağlantı havuzu, Load Balancer veya sertifika yapılandırmasından da kaynaklanabilir. Dolayısıyla hatanın kesin nedenini tespit etmek için uygulamanın hangi Domain Controller’a bağlandığının ve ilgili DC’nin güvenlik yapılandırmasının belirlenmesi gerekir
LDAP Signing Ayarlarının PowerShell ile Kontrol Edilmesi
LDAP Signing ayarlarını kontrol etmek için Domain Controller üzerinde aşağıdaki registry yolu kullanılabilir:
HKEY_LOCAL_MACHINE
  \SYSTEM
    \CurrentControlSet
      \Services
        \NTDS
          \Parameters
Bu bölümde üç önemli değer bulunmaktadır:
LDAPServerIntegrity

LDAPServerEnforceIntegrity

LdapEnforceChannelBinding
LDAPServerIntegrity Bu değer, geleneksel LDAP Signing politikasının yapılandırmasını gösterir.
| Registry değeri | Anlamı |
|---|---|
| 1 | LDAP Signing zorunlu değil (None) |
| 2 | LDAP Signing zorunlu (Require signing) |
Burada LDAPServerIntegrity = 1 değeri, eski LDAP Signing politikasının None olarak yapılandırıldığı anlamına gelir. Ancak Windows Server 2025 üzerindeki yeni LDAP Signing Enforcement politikasının etkinliğini tek başına göstermez. Bu eşleme Microsoft’un LDAP güvenlik güncellemelerine ilişkin KB4520412 dokümanında da belirtilmektedir.
Bu çıktıda LDAPServerIntegrity = 1 olması eski signing politikasının zorunlu olmadığını gösterir. Diğer alanların boş olması ise ilgili registry değerlerinin tanımlı olmadığını gösterebilir. Registry değerinin bulunmaması, ilgili güvenlik mekanizmasının kesin olarak devre dışı olduğunu göstermez. Bu nedenle etkin Group Policy yapılandırması da kontrol edilmelidir.
Bütün Domain Controller’ları tek seferde kontrol etme
Çok sayıda DC bulunan ortamlarda bütün sunucuların LDAP güvenlik yapılandırmasını ayrı ayrı kontrol etmek yerine merkezi bir PowerShell denetimi gerçekleştirilebilir.
Bu denetimde her sunucunun işletim sistemi, LDAP Signing ayarları, LDAP Signing Enforcement değeri, Channel Binding durumu ve ilgili olay kayıtları birlikte raporlanabilir.
Import-Module ActiveDirectory

$DCs = Get-ADDomainController -Filter *

$Results = foreach ($DC in $DCs) {

    try {
        Invoke-Command -ComputerName $DC.HostName -ErrorAction Stop -ScriptBlock {

            $Path = "HKLM:\SYSTEM\CurrentControlSet\Services\NTDS\Parameters"

            $OS = (Get-CimInstance Win32_OperatingSystem).Caption

            $Signing = (Get-ItemProperty `
                -Path $Path `
                -Name LDAPServerIntegrity `
                -ErrorAction SilentlyContinue).LDAPServerIntegrity

            $Events = @(Get-WinEvent -FilterHashtable @{
                LogName   = "Directory Service"
                Id        = 2888,2889
                StartTime = (Get-Date).AddHours(-24)
            } -ErrorAction SilentlyContinue)

            [PSCustomObject]@{
                DCName            = $env:COMPUTERNAME
                OperatingSystem   = $OS
                LDAPSigning       = if ($null -eq $Signing) {
                    "Not Configured"
                } else {
                    $Signing
                }
                RejectedBinds2888 = @($Events | Where-Object Id -eq 2888).Count
                UnsignedBinds2889 = @($Events | Where-Object Id -eq 2889).Count
                Error             = ""
            }
        }
    }
    catch {
        [PSCustomObject]@{
            DCName            = $DC.HostName
            OperatingSystem   = $DC.OperatingSystem
            LDAPSigning       = "Unknown"
            RejectedBinds2888 = $null
            UnsignedBinds2889 = $null
            Error             = $_.Exception.Message
        }
    }
}

$Results | Format-Table -AutoSize
Script, ilgili kayıtları DC’lerden toplar ve sonuçları aşağıdaki gibi raporlar:
| DC | OS | Signing | Enforcement | Event 2888 |
|---|---|---|---|---|
| DC01 | Server 2019 | 1 | — | 0 |
| DC02 | Server 2019 | 1 | — | 0 |
| DC03 | Server 2025 | 1 | — | 1 |
| DC04 | Server 2025 | 1 | — | 1 |
Bu örnekte özellikle Windows Server 2025 DC’lerde Event ID 2888 kayıtlarının bulunması dikkat çekmektedir. Ancak Event 2888 = 1 değeri yalnızca bir LDAP isteğinin reddedildiğini göstermez. Bu kayıt günlük özet niteliğindedir. Reddedilen bağlantılar hakkında ayrıntılı değerlendirme yapılabilmesi için olay mesajının incelenmesi gerekir.
LDAP Signing Event ID 2886, 2887, 2888 ve 2889
LDAP Signing sorunlarının analizinde Event Viewer önemli bir rol oynar. Domain Controller üzerinde Directory Service olay günlüğünden LDAP bağlantılarına ilişkin bilgiler elde edilebilir.
LDAP Signing ile ilişkili önemli Event ID’ler şunlardır:
| Event ID | Açıklama |
|---|---|
| 2886 | DC üzerinde LDAP Signing zorunlu olmadığında oluşturulan güvenlik uyarısı. |
| 2887 | Kabul edilen imzasız LDAP bağlantılarının 24 saatlik özeti. |
| 2888 | LDAP Signing gereksinimi nedeniyle reddedilen bağlantıların 24 saatlik özeti. |
| 2889 | İmzasız LDAP bind gerçekleştiren istemcilerin tespiti için kullanılan ayrıntılı olay kaydı. |
Bu olay kayıtlarının doğru yorumlanması önemlidir. Örneğin Event ID 2888, Domain Controller’ın imzasız LDAP bağlantılarını reddettiğini gösterebilir. Ancak ilgili isteği hangi uygulamanın gerçekleştirdiğini doğrudan belirlemek için yeterli olmayabilir.
Event ID 2888 kayıtlarını görüntüleme
Belirli bir DC üzerinde son üç günlük LDAP Signing olaylarını sorgulayabiliriz.
Get-WinEvent -ComputerName DC03 -FilterHashtable @{
    LogName   = "Directory Service"
    Id        = 2888
    StartTime = (Get-Date).AddDays(-3)
} -ErrorAction SilentlyContinue |
Select-Object TimeCreated, Id, Message |
Format-List
Bu sorguyla olayın gerçekleştiği tarih ve mesaj içeriği incelenebilir. Ancak hangi istemcinin LDAP bağlantısını gerçekleştirdiğini tespit etmek için ayrıntılı LDAP teşhis loglamasından yararlanmak gerekir.
Windows Server 2025 LDAP Signing Politikalarının Group Policy Üzerinden Yönetimi
LDAP Signing politikalarının merkezi olarak yönetilmesi için Group Policy Management konsolu kullanılabilir. Aşağıdaki bölüme ilerleyin: Computer Configuration > Policies > Windows Settings > Security Settings Local Policies > Security Options Burada aşağıdaki politikalar bulunur:
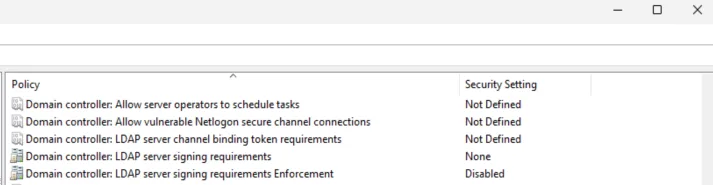
Domain controller:LDAP server signing requirementsDomain controller:LDAP server signing requirements enforcementLDAP Signing zorunluluğu geçici olarak kaldırılabilir mi?
Teknik olarak mümkündür. Örneğin eski LDAP istemcileri nedeniyle geçici uyumluluk ihtiyacı oluştuğunda aşağıdaki yapılandırma değerlendirilebilir:
| Güvenlik politikası | Geçici uyumluluk ayarı |
|---|---|
| LDAP server signing requirements | None |
| LDAP server signing requirements enforcement | Disabled |
Ancak bu yapılandırmanın önemli güvenlik riskleri vardır. LDAP Signing zorunluluğunun kaldırılması yalnızca belirli bir uygulamayı etkilemez. İlgili Domain Controller’a bağlantı gerçekleştiren bütün LDAP istemcilerinin güvenlik koşullarını etkiler.
Bu nedenle böyle bir değişiklik, güvenlik değerlendirmesi ve değişiklik yönetimi kapsamında, geçici ve kontrollü şekilde ele alınmalıdır. Kalıcı çözüm uygulamaların güvenli LDAP bağlantı yöntemlerine geçirilmesidir.
LDAP Signing ve LDAP Channel Binding Arasındaki Fark
Windows Server 2025 güvenlik politikaları arasında sıklıkla karıştırılan iki mekanizma bulunmaktadır:
LDAP Signing ve LDAP Channel Binding.
LDAP Signing, LDAP iletişiminde mesaj bütünlüğü sağlar.
LDAP Channel Binding ise TLS üzerinden gerçekleştirilen uygun SASL kimlik doğrulama oturumlarında ek güvenlik sağlar.
LDAP Channel Binding politikasının üç farklı yapılandırması bulunmaktadır:
| Değer | Açıklama |
|---|---|
| Never | Channel Binding doğrulaması gerçekleştirilmez. |
| When Supported | CBT destekleyen istemcilerden geçerli CBT beklenir; desteklemeyen istemcilere izin verilebilir. |
| Always | Uygulanabilir TLS/SASL oturumlarında geçerli CBT zorunludur. |
Windows Server 2025’in yeni Active Directory dağıtımlarında Channel Binding varsayılanı When Supported şeklindedir. Önemli bir ayrıntı olarak, TLS üzerinden gerçekleştirilen LDAP simple bind işlemlerinde Channel Binding Token kullanılmaz. Dolayısıyla LDAP Signing hatası görüldüğünde Channel Binding politikasını doğrudan devre dışı bırakmak doğru değildir.
Windows Server 2025, Active Directory güvenliğini artırmaya yönelik önemli değişiklikler içermektedir. Bu değişikliklerden biri de yeni Active Directory dağıtımlarında LDAP Signing gereksiniminin varsayılan olarak zorunlu hâle getirilmesidir. Özellikle Windows Server 2019 ve Windows Server 2025 Domain Controller’ların birlikte kullanıldığı ortamlarda LDAP güvenlik politikalarının farklı olması, bazı uygulamaların beklenmedik kimlik doğrulama hatalarıyla karşılaşmasına neden olabilir.
Bu sorunlardan biri de Strong Authentication Required hatasıdır. Ancak söz konusu hata yalnızca işletim sistemi sürümüne bağlı olarak değerlendirilmemelidir.
Uygulamanın hangi Domain Controller’a bağlandığı, hangi LDAP portunu kullandığı, kimlik doğrulama yöntemi ve hedef DC’nin etkin LDAP güvenlik politikaları birlikte incelenmelidir. PowerShell üzerinden gerçekleştirilen LDAP Signing kontrolleri, Event ID 2888 ve 2889 analizleri ve Group Policy incelemeleri sorunun kaynağını belirlemede önemli bilgiler sağlar.
LDAP Signing Enforcement politikasının devre dışı bırakılması bazı eski uygulamalar için geçici uyumluluk sağlayabilir. Ancak bu yaklaşım Domain Controller güvenlik seviyesini düşürdüğünden kalıcı çözüm olarak değerlendirilmemelidir.
En doğru yaklaşım, uygulamaların LDAPS, STARTTLS veya imzalı SASL bağlantılarını desteklemesini sağlamak ve birden fazla Domain Controller üzerinden kesintisiz kimlik doğrulama gerçekleştirebilecek şekilde yapılandırılmasıdır.
Sonuç olarak başarılı bir Domain Controller geçişi, yalnızca sunucuların yeni işletim sistemi sürümüne yükseltilmesi veya Active Directory replikasyonunun sağlıklı çalışmasıyla sınırlı değildir. Mevcut uygulamaların yeni güvenlik gereksinimleriyle uyumlu çalışması, kimlik doğrulama süreçlerinin güvenliğinin sağlanması ve hizmet sürekliliğinin korunması da geçiş sürecinin önemli bir parçasıdır.
Bu nedenle Windows Server 2025 geçişlerinde LDAP Signing ve Channel Binding yapılandırmalarının önceden değerlendirilmesi, olası uyumluluk sorunlarının tespit edilmesi ve gerekli önlemlerin alınması, hem güvenli hem de sorunsuz bir Active Directory altyapısı için büyük önem taşımaktadır.
Bu makalenin, Windows Server 2025 geçişi planlayan veya LDAP kaynaklı kimlik doğrulama sorunlarıyla karşılaşan sistem yöneticilerine yol gösterici olmasını dilerim.
Bir sonraki teknik makalede görüşmek üzere..