MacSync Zararlısı, Yeni Payload’ları Yaymak İçin iCloud Takvimlerini Kullanıyor

MacSync adlı bilgi hırsızı zararlının yeni sürümü, macOS cihazlarına ek bileşenler ulaştırmak için herkese açık iCloud takvim etkinliklerini kullanmaya başladı. Kaspersky araştırmacıları, zararlının sosyal mühendislik ve ClickFix saldırıları üzerinden dağıtıldığını belirlerken yeni kampanyalarda sahte uygulamalar ve özel hazırlanmış indirme zincirleri de kullanıldığını tespit etti. Yeni sürüm, tarayıcı verilerinden kripto para cüzdanlarına kadar geniş bir veri kümesini hedeflerken sisteme kalıcılık sağlayan yeni bir arka kapı modülü de içeriyor.
MacSync Saldırıları Sahte Uygulamalarla Başlıyor
Kaspersky araştırmacılarının analizine göre MacSync, ilk kez Nisan 2025 döneminde ortaya çıkan Swift tabanlı bir macOS zararlısı olarak gelişimini sürdürüyor. Araştırmacılar, ilk örneklerin AMOS bilgi hırsızı ailesinden türetildiğini belirtirken MacSync’in zaman içinde modüler bir yapıya geçerek yeni yetenekler kazandığını aktarıyor.

Saldırganlar, zararlıyı kullanıcıların güvenilir bir yazılım yüklediğini düşünmesini sağlayacak yöntemlerle dağıtıyor. Ücretsiz veya kırılmış yazılım olarak sunulan uygulamalar, yeni araçlar ve sahte yardımcı programlar saldırı zincirinde kullanılırken ClickFix yöntemi de kullanıcıları zararlı komutları çalıştırmaya yönlendiren başlıca tekniklerden biri olarak öne çıkıyor.
Kaspersky ayrıca MacSync’in Toria isimli sahte bir kripto para cüzdanı üzerinden dağıtıldığı bir kampanya belirledi. Söz konusu kampanyada saldırganlar özel bir web sitesi hazırlarken sahte cüzdanı sosyal medya platformlarında tanıtarak kullanıcıları yazılımı indirmeye yönlendirdi.
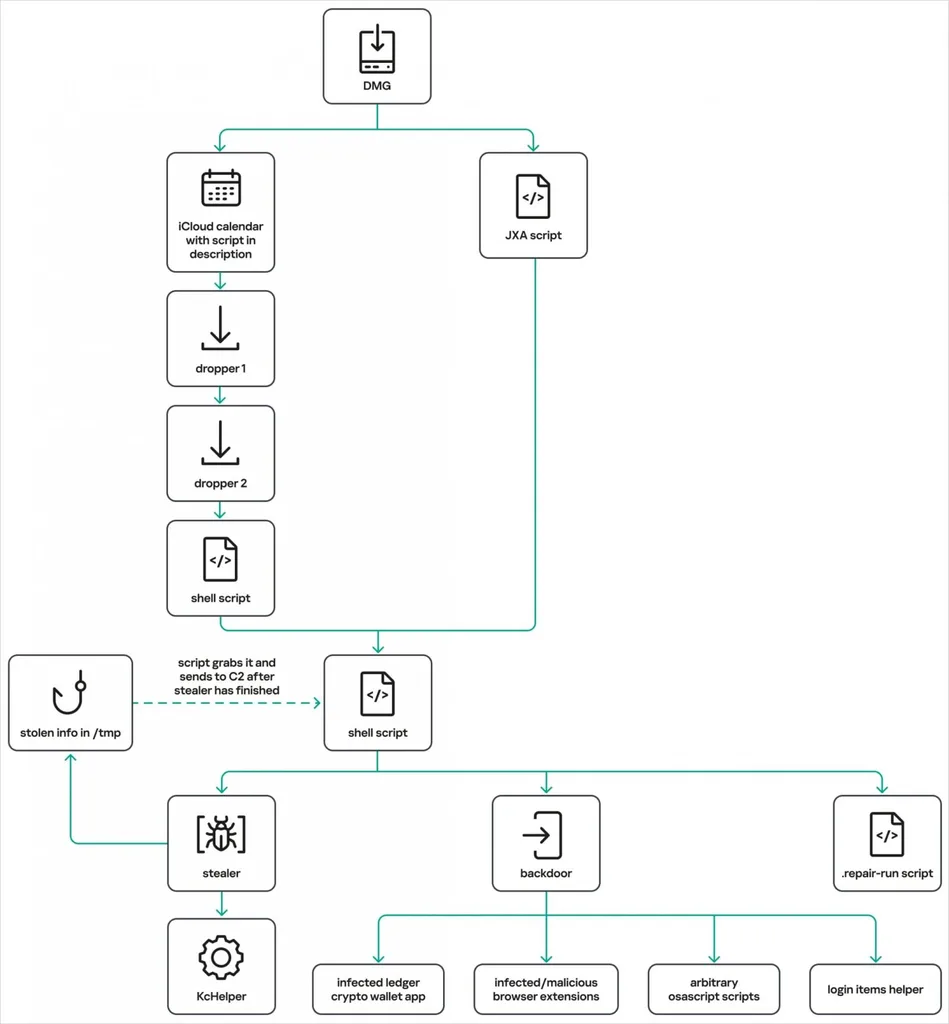
Kaspersky tarafından tespit edilen daha karmaşık saldırı zinciri, MacSync’in dağıtım yöntemindeki önemli değişimi ortaya koyuyor. Downloader bileşeni, saldırganların kontrol ettiği komutları doğrudan ayrı bir sunucudan almak yerine herkese açık bir iCloud takvim etkinliğinin açıklama alanına yerleştirilmiş verilerden çekiyor.
Saldırganların hazırladığı takvim etkinliğindeki içerik, macOS üzerinde kullanılan zsh kabuğuna aktarılıyor. Takvim açıklamasındaki metnin büyük bölümü komut satırı açısından hata üretirken DESCRIPTION: satırından sonra yerleştirilen komutlar çalıştırılıyor. Downloader böylece iCloud üzerinden bir arşiv dosyası indirerek saldırının sonraki aşamasını başlatıyor.
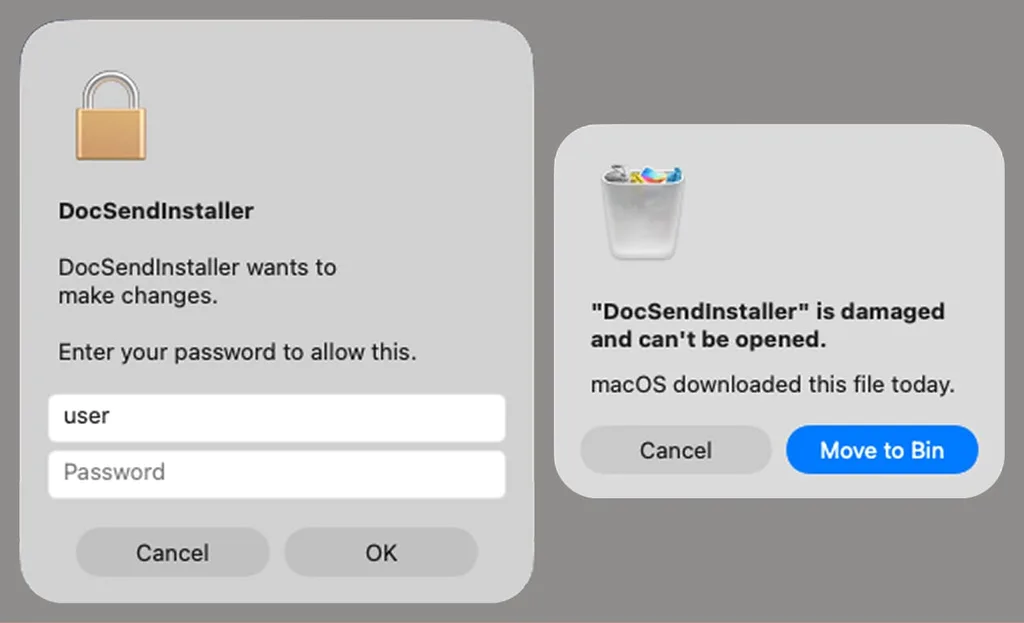
İndirilen arşiv, uygulama biçimindeki bir APP paketi içeriyor. Paket, sonraki zararlı bileşenlerin sisteme yerleştirilmesini sağlayan dropper görevi görürken zincirin ilerleyen aşamalarında MacSync bilgi hırsızı devreye giriyor.
Bu yöntem, saldırganların zararlı komutları doğrudan kendi altyapılarında barındırmak yerine meşru bir bulut hizmetinin herkese açık özelliklerinden yararlanmasına dayanıyor. iCloud takvimlerinin bu amaçla kullanılması, saldırı trafiğinin analiz edilmesini ve geleneksel zararlı yazılım dağıtım noktalarının belirlenmesini zorlaştırabilecek bir yapı oluşturuyor.
MacSync’in bilgi hırsızı bileşeni, yeni sürümde de geniş kapsamlı veri toplama yeteneklerini koruyor. Zararlı; tarayıcı geçmişi, çerezler ve kayıtlı parolaların yanı sıra kripto para cüzdanı uygulamaları ile tarayıcı eklentilerindeki verileri hedefliyor.
Telegram verileri, macOS Keychain dosyası, sistem ve cihaz bilgileri de zararlının topladığı veriler arasında bulunuyor. MacSync ayrıca SSH, AWS, Kubernetes, Git ve shell yapılandırma dosyalarına yönelik kontroller gerçekleştiriyor.
Kaspersky araştırmacıları yeni sürümde Objective-C ile geliştirilen ayrı bir arka kapı modülü de tespit etti. Söz konusu bileşen, macOS’un varsayılan dosya yöneticisi Finder’ı taklit ederek kullanıcı açısından meşru bir sistem bileşeni görünümü kazanmaya çalışıyor.
Arka kapının yükleyicisi LaunchAgent mekanizmasını kullanarak kalıcılık sağlıyor. Zararlı ayrıca .zshrc dosyasında değişiklik yapıyor ve global Git hook’ları kullanarak yeniden çalıştırılabilecek ek yollar oluşturuyor.
Arka kapı, kullanıcıya gösterilebilecek uyarıları azaltmak için macOS bildirim süreçlerini de sonlandırabiliyor. Bu davranış, zararlının gerçekleştirdiği işlemlerin kullanıcı tarafından fark edilmesini zorlaştıran ek bir katman oluşturuyor.
Yeni arka kapı, komuta ve kontrol sunucusundan aldığı AppleScript komutlarını çalıştırabiliyor. Saldırganlar ayrıca tarayıcı eklentileri dağıtabiliyor veya sistemde bulunan Ledger cüzdan uygulamasını C2 sunucusundan gönderilen farklı bir sürümle değiştirebiliyor.
Zararlı bileşen, sistem hakkında ek bilgiler ve dosyalar toplayarak bunları komuta ve kontrol altyapısına aktarabiliyor. Arka kapı aynı zamanda kalıcılık durumunu kontrol ederek gerekli yapılandırmaları yeniden oluşturabiliyor ve cihaz yeniden başlatıldıktan sonra çalışmayı sürdürebiliyor.
Kaspersky, bazı komutların gerçek işlevlerini komut isimleri ve durum mesajlarından çıkardı. Araştırmacılar, bu komutların çalıştırdığı AppleScript kodlarına erişemediği için ilgili işlevlerin tamamını doğrudan doğrulayamadı.
Araştırmacılar ayrıca live_browser isimli belirsiz bir komut belirledi. Söz konusu komut, sn_relay adlı bir bileşeni indirip çalıştırıyor ancak Kaspersky bu bileşenin nihai amacını tespit edemedi.
MacSync macOS kullanıcılarını hedefleyen saldırı zincirlerini çeşitlendirmeyi sürdürürken güvenilmeyen kaynaklardan alınan terminal komutlarının çalıştırılması ciddi bir risk oluşturuyor. Kullanıcıların şüpheli sitelerden DMG dosyaları indirmemesi, ücretsiz veya kırılmış uygulama tekliflerine karşı dikkatli olması ve beklenmedik yönetici parolası isteyen pencereleri doğrulamadan onaylamaması gerekiyor.