Azure Local Üzerinde Gizli (Confidential) Sanal Makineler Public Preview
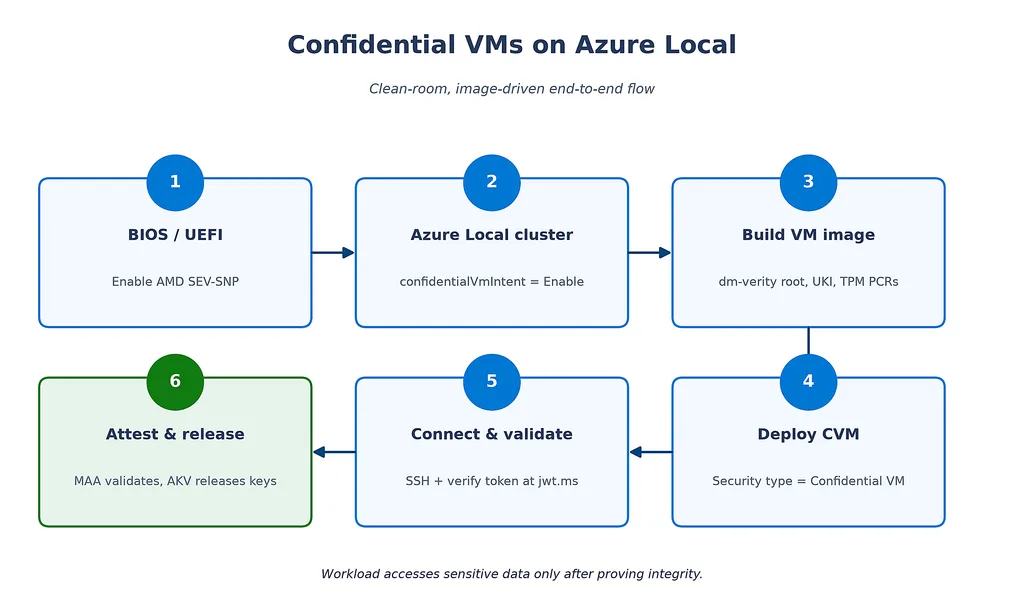
Microsoft, Azure Local altyapısı üzerinde çalışan Gizli Sanal Makineler (Confidential Virtual Machines) özelliğini public preview aşamasına taşıdığını duyurdu. Bu adım, donanım tabanlı bellek şifreleme ve doğrulama (attestation) yeteneklerini, müşterinin kendi sahip olduğu ve yönettiği uç (edge) altyapılara taşıyor.

Neden Önemli?
Azure Local, müşterilerin kendi veri merkezlerinde, şirket içi tesislerinde veya egemenlik sınırları içinde işlettiği bir altyapı. Bu kontrol, müşterilerin bu çözümü tercih etme sebebi olsa da beraberinde önemli bir soruyu da getiriyor: Donanıma fiziksel veya yönetimsel erişimi olan kişilerin bulunduğu bir ortamda, işlenmekte olan veri (data-in-use) nasıl korunur?
Depolamada ve iletim sırasında şifreleme artık standart bir gereklilik haline geldi. Asıl boşluk, verinin işlenirken yani bellekte açık haldeyken korunmasıydı. Azure Local üzerindeki Confidential Sanal Makineler tam olarak bu boşluğu kapatıyor. AMD SEV-SNP (Secure Encrypted Virtualization – Secure Nested Paging) teknolojisi kullanılarak iş yükünün belleği donanım düzeyinde şifreleniyor ve hipervizörden, host işletim sisteminden ve yönetim katmanından kriptografik olarak izole ediliyor. Sonuç olarak, host yöneticileri ve şirket içi veri merkezi personeli dahi bu güven sınırının dışında tutuluyor.
Egemen (sovereign) yapay zeka kullanan müşteriler için bu gelişme oldukça kritik: Özel modeller ve hassas çıkarım (inference) verileri, egemenlik sınırları içindeki bir altyapıda çalıştırılabiliyor ve bu altyapıyı yöneten operatörlerden bile korunabiliyor. Yani hem veri egemenliği hem de operatör izolasyonu, kontrol sizde olan donanım üzerinde bir arada sağlanıyor.
Sunulan Temel Yetenekler
- Konuk bellek izolasyonu: AMD SEV-SNP ile donanım düzeyinde şifrelenen bellek, iş yükünü host ortamından kriptografik olarak ayırıyor.
- Disk bütünlüğü koruması: Müşteriler, konuk işletim sistemi imajlarını nasıl güvence altına alacaklarını kendileri belirleyebiliyor. Microsoft, sertleştirilmiş (hardened) bir imaj oluşturma konusunda rehberlik sağlıyor ve disk bütünlüğü korumasının etkinleştirilmesini öneriyor.
- Donanım köklü doğrulama (attestation): Platform bellenim (firmware) ölçümleri, iş yükü bütünlüğüne bağlanıyor; böylece gizli bilgiler ve anahtarlar yalnızca iş yükünün orijinal ve müdahale edilmemiş olduğu kanıtlandığında serbest bırakılıyor.
- Azure Attestation (MAA) ile uzaktan doğrulama: Gizli Sanal Makineler, Microsoft Azure Attestation tarafından doğrulanan donanım köklü raporlar üretiyor; bu raporlar Azure Key Vault (AKV) üzerinden güvenli anahtar teslimi (secure key release) için token oluşturulmasını sağlıyor.
Tasarımın temel prensibi, minimum bir Güvenilir Hesaplama Tabanı (Trusted Computing Base – TCB) sunmak: iş yükü açılıyor, güvenli anahtar teslimi yoluyla gizli bilgileri alarak bütünlüğünü kanıtlıyor ve veriyi tamamen şifrelenmiş RAM içinde işliyor. Bu yaklaşım güvenlik sınırını dar tutarken, yatay ölçeklendirmeyi de basitleştiriyor; ihtiyaç duyulan sayıda özdeş örnek dağıtılabiliyor ve her biri başlangıçta bağımsız olarak kendini doğruluyor.
Kullanım Senaryoları
- Fikri mülkiyet koruması: Özel algoritmalar veya yapay zekâ modelleri, müşteri uç altyapısında, çıkarılmaya veya tersine mühendislik yapılmaya karşı kriptografik güvenceyle dağıtılabiliyor. Modeller yalnızca doğrulama sonrası kilidini açıyor.
- Veri egemenliği: Vize işlemleri veya diplomatik iş yükleri gibi kritik sistemler, yabancı veya paylaşılan bölgelerde çalıştırılabiliyor; veri erişim anahtarları ise ana ülkenin kontrolünde tutulabiliyor.
- Çok taraflı hesaplama: Bankalar arası dolandırıcılık tespiti veya tedarik zinciri doğrulaması gibi durumlarda birden fazla taraf, kendi özel kayıtlarını birbirine açmadan hassas veriler üzerinde iş birliği yapabiliyor.
- Uyumluluk ve ihlal sorumluluğunun azaltılması: Doğrulama raporları, verinin müdahaleye dayanıklı bir ortamda işlendiğine dair belgelenebilir ve doğrulanabilir kanıt sunarak olası bir ihlal durumunda sorumluluğu sınırlandırıyor.
Şu An Neler Destekleniyor?
Bu ilk public preview, güvenlik temelinin doğru kurulmasına odaklanıyor:
- SEV-SNP teknolojisine sahip AMD 4. Nesil EPYC işlemciler
- Desteklenen OEM’ler: Lenovo (ThinkAgile MX455 V3 Edge PR) ve HPE (ProLiant DL145 Gen 11) makinelerinde doğrulanmış
- Linux işletim sistemleri: Bütünlük korumalı imaj bash üzerinden Ubuntu 24.04. Windowsguest desteği henüz mevcut değil
- Doğrulama (MAA) ve güvenli anahtar teslimi (AKV) için bulut bağlantısı gerekiyor
- Temiz oda (clean-room) imaj hazırlığı ve geçici (ephemeral) iş yükleri
İlerleyen dönemde Intel TDX donanım desteğinin eklenmesi, yönetilen imaj sağlama (managed image provisioning) özelliğinin gelmesi ve konuk işletim sistemi ile yönetim yeteneklerinin genişletilmesi planlanıyor.
Azure Local üzerindeki Confidential Sanal Makineler, Azure’ın gizli hesaplama platformunun sunduğu güvenceleri, müşterinin sahip olduğu ve kontrol ettiği altyapıya taşıyor. Egemen, düzenlemeye tabi ve uç yapay zeka senaryoları için bu kombinasyon gerçek bir fırsat sunuyor. Detaylı kurulum adımları için Microsoft’un MS Learn dokümantasyonu inceleyebilir.