Microsoft 365 Kullanıcılarını Hedef Alan Yeni Kimlik Avı Saldırısı Ortaya Çıktı

Microsoft 365 hesaplarını hedef alan Greatness adlı phishing-as-a-service (PhaaS) platformu, saldırı yöntemlerini genişleterek daha gelişmiş kimlik avı tekniklerini kullanmaya başladı. ZeroBEC araştırmacıları, son kampanyada saldırganların RingCentral kimliğine bürünerek güvenlik filtrelerini aşmayı başardığını açıkladı. Güvenlik uzmanları, bu yöntemin çok faktörlü kimlik doğrulamayı (MFA) kullanan kurumlar için de risk oluşturduğunu belirtiyor.
RingCentral Kimliğine Bürünen Saldırılar Güvenlik Filtrelerini Atladı
E-posta güvenliği şirketi ZeroBEC tarafından incelenen kampanyada saldırganlar, bulut tabanlı iletişim platformu RingCentral’ın hizmet e-postalarını taklit etti. Gerçek RingCentral kullanıcılarını hedef alan sahte sesli mesaj ve performans değerlendirme bildirimleri, alıcıları kimlik avı bağlantılarına yönlendirmek amacıyla kullanıldı.
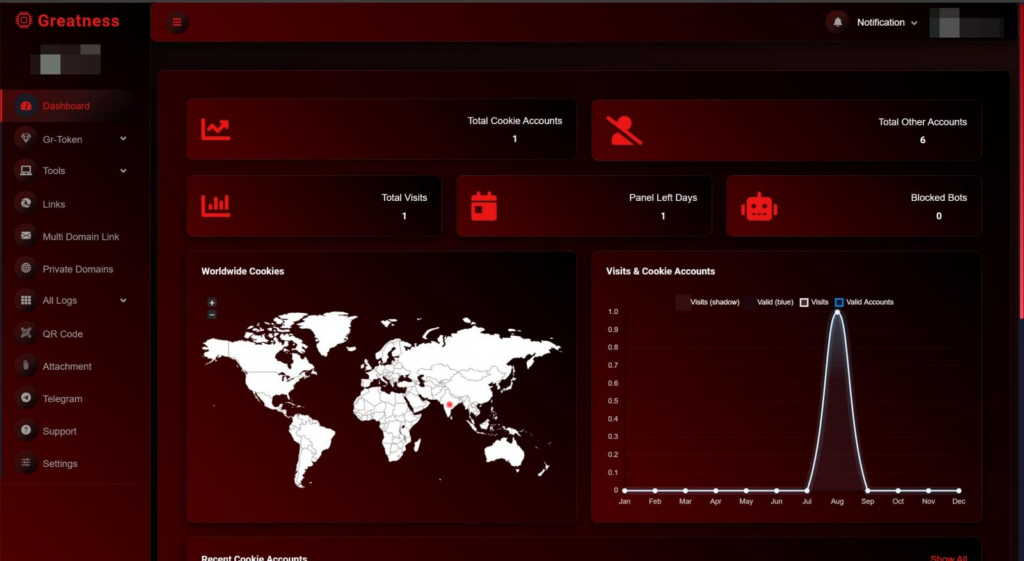

Araştırmaya göre saldırı e-postaları bilinmeyen bir IONOS sunucusundan gönderildi. SPF ve DMARC doğrulamalarını geçemeyen, DKIM imzası da bulunmayan iletiler normal şartlarda engellenmesi gerekirken bazı kuruluşların güvenli gönderici listelerinde RingCentral alan adının yer alması nedeniyle filtrelerden geçti. Sahte doğrulama ibareleri de kullanıcıların şüphelenme ihtimalini azalttı. ZeroBEC, saldırganların bu yöntem sayesinde Microsoft Exchange üzerinde Spam Confidence Level (SCL) değerini -1 seviyesine düşürerek standart spam kontrollerini atlatabildiğini belirtti.
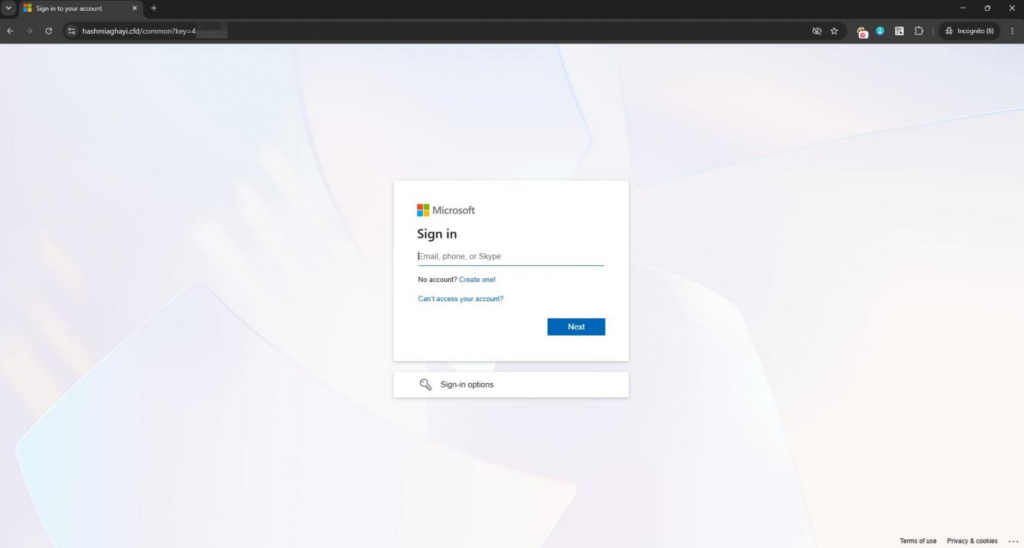
Greatness platformu 2022 yılından bu yana faaliyet gösteriyor. İlk aşamada yalnızca kullanıcı adı ve parola çalmaya odaklanan platform, zamanla Microsoft 365, Google Workspace, iCloud ve Yahoo hesaplarını hedefleyen daha gelişmiş saldırılar sunmaya başladı. Platformun Telegram üzerinden aylık 289 dolar karşılığında siber suçlulara kiralandığı ifade ediliyor.
Kurbanlar e-postadaki bağlantıya tıkladığında saldırganların altyapısına yönlendiriliyor. Burada Microsoft’un oturum açma ekranını taklit eden adversary-in-the-middle (AiTM) saldırıları veya cihaz kodu (device code) tabanlı kimlik avı senaryoları devreye giriyor. Bu teknikler, çok faktörlü kimlik doğrulama onayından sonra oluşturulan oturum belirteçlerinin ele geçirilmesine imkân tanıyor.
Kimlik doğrulama belirtecini ele geçiren saldırganlar, VPS sunucuları ile ticari VPN hizmetleri üzerinden Microsoft 365 hesaplarına erişim sağlıyor. Ardından Outlook posta kutuları, Microsoft Teams yazışmaları, SharePoint siteleri, OneDrive dosyaları, takvimler, kişiler ve Microsoft Graph API üzerinden erişilebilen diğer kurumsal verilere ulaşabiliyor. Araştırmacılar, bazı vakalarda bu erişimin iki haftadan uzun süre devam ettiğini aktarıyor.
RingCentral kısa süre önce sınırlı sayıdaki müşterisini etkileyen bir veri ihlalini doğrulamıştı. Olayın arkasında ShinyHunters grubunun bulunduğu öne sürülürken ZeroBEC, Greatness operatörlerinin hedef kullanıcı listelerini bu olaydan elde etmiş olabileceğini değerlendiriyor. Araştırmacılar yine de iki olay arasında kesin bir bağlantı kurulamadığını vurguluyor.
Siber güvenlik uzmanları, kuruluşların güvenli gönderici listelerini yeniden denetlemesini, yalnızca alan adına güvenmek yerine SPF, DKIM ve DMARC doğrulamalarını zorunlu hâle getirmesini öneriyor. Şüpheli Microsoft 365 oturumlarının incelenmesi, ele geçirilmiş hesaplarda tüm erişim belirteçlerinin iptal edilmesi, OAuth izinlerinin kontrol edilmesi ve Microsoft Graph etkinliklerinin düzenli olarak izlenmesi de tavsiye edilen önlemler arasında yer alıyor.