TP-Link, Omada ağ ürünlerinde kullanılan Zero-Touch Provisioning (ZTP) mekanizmasını etkileyen çok sayıda kritik güvenlik açığını kapatan güncellemeleri yayınladı. Güvenlik araştırmacıları, tespit edilen zafiyetlerin daha önce açıklanan iki açıkla birleştirilmesi hâlinde uzaktan kod çalıştırma dahil ciddi saldırı senaryolarının mümkün olabileceğini belirtti. Şirket, etkilenen ürünleri kullanan kurumların en kısa sürede ürün yazılımlarını güncellemesini tavsiye ediyor.
Araştırmacılar 15 Farklı Güvenlik Açığını Tespit Etti
Güvenlik şirketi Forescout’un Vedere Labs ekibi tarafından ortaya çıkarılan güvenlik açıklarının ayrıntıları Black Hat USA konferansında paylaşıldı. Araştırmacılar, Omada’nın sıfır temaslı kurulum altyapısında toplam 15 güvenlik sorunu tespit etti. Bunlardan 11’i CVE kimliği alırken kalan dört bulgu ise farklı tasarım zafiyetleri olarak raporlandı.
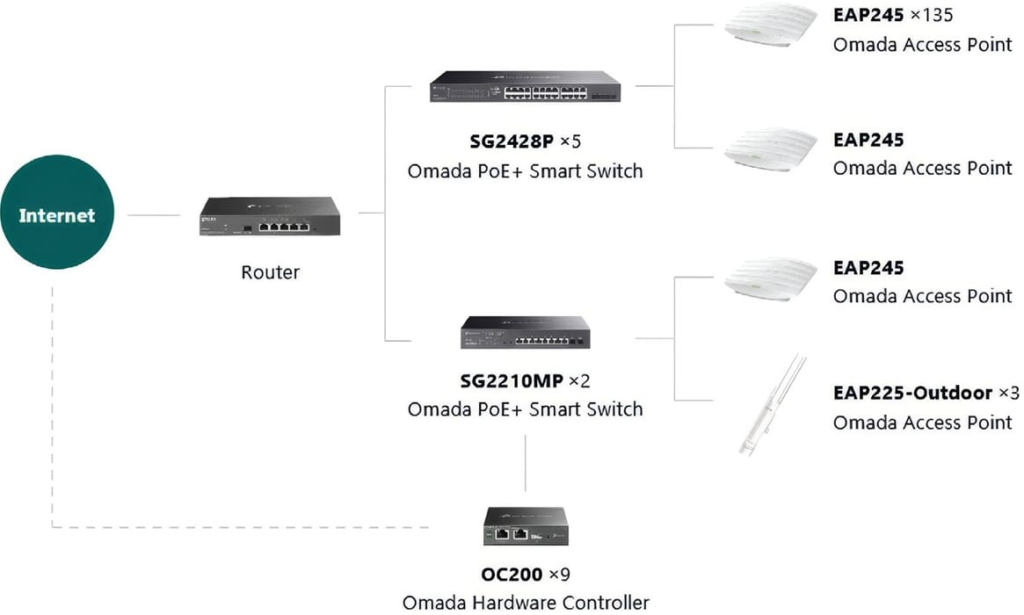

Tespit edilen açıklar yalnızca Omada ürünleriyle sınırlı kalmıyor. Araştırmaya göre bazı zafiyetler TP-Link’in IP kameralarını, akıllı ev cihazlarını, mobil uygulamalarını ve bulut hizmetlerini de etkileyebiliyor. Açıklar arasında sabit şifreleme anahtarları, bilgi sızdırma, cihaz ele geçirme, kimlik taklidi, istemci tarafında kod çalıştırma ve şifreli iletişimin tehlikeye girmesine neden olabilecek güvenlik sorunları bulunuyor.
Zero-Touch Provisioning teknolojisi, ağ cihazlarının fiziksel müdahale gerektirmeden uzaktan yapılandırılmasını sağlayarak özellikle kurumsal bilgi işlem ekipleri ile yönetilen hizmet sağlayıcıları tarafından yaygın olarak kullanılıyor. Ancak araştırmacılar, bu kolaylığın bazı güvenlik risklerini de beraberinde getirdiğini belirtiyor.
Forescout’un yayınladığı teknik analize göre saldırganlar yeni tespit edilen açıkları daha önce duyurulan CVE-2025-7850 ile CVE-2025-7851 güvenlik açıklarıyla zincir hâlinde kullanabiliyor. Böyle bir senaryoda saldırganlar ağ denetleyicisinin güven zincirini aşarak kurumsal ağlara sızabiliyor, cihaz yapılandırmalarını ele geçirebiliyor ve VPN anahtarları gibi hassas bilgilere erişebiliyor.
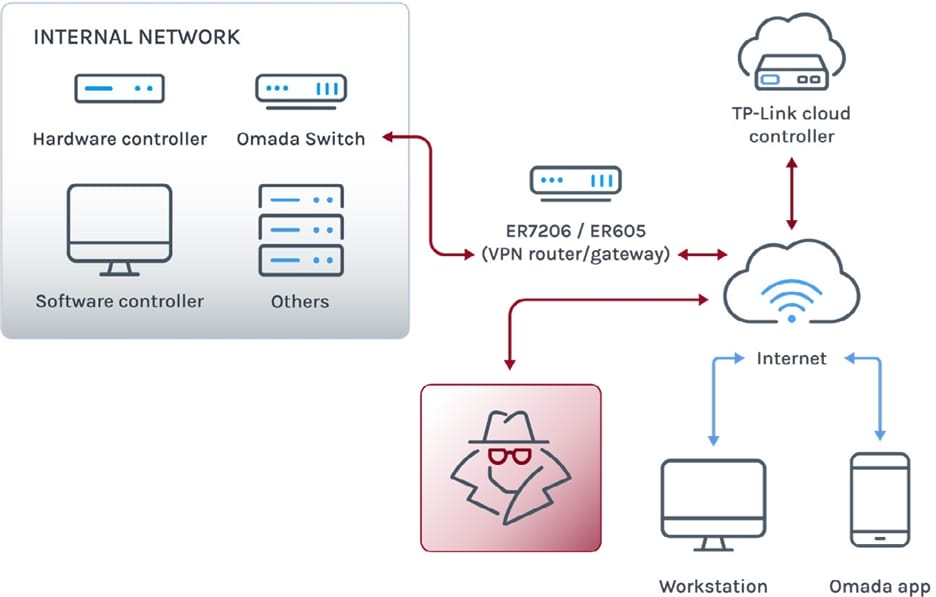
Araştırmacılar ayrıca öngörülebilir seri numaraları üzerinden cihazların tespit edilebildiğini, varsayılan kimlik bilgilerinin kötüye kullanılabildiğini ve yönetici paneline JavaScript kodu enjekte edilerek kimlik avı saldırıları gerçekleştirilebildiğini de ortaya koydu. Bu saldırılar başarılı olduğunda saldırganların yönetici hesaplarını ele geçirerek VPN tünelleri oluşturabileceği ve ağ ekipmanlarını uzaktan kontrol edebileceği ifade ediliyor.
Forescout, internet üzerinde doğrudan erişilebilen 1.800’den fazla Omada denetleyicisi tespit ettiğini açıkladı. Uzmanlar, bu tür sistemlerin normal şartlarda doğrudan internete açık bırakılmaması gerektiğini vurguluyor. Araştırma ayrıca Omada ile Omada Guard uygulamalarının Google Play üzerinden toplamda 1 milyondan fazla indirildiğini, TP-Link’in mobil uygulamalarının ise milyonlarca aktif kullanıcıya ulaştığını ortaya koyuyor.
TP-Link, etkilenen tüm cihazlar için güncel ürün yazılımlarını yayınladı. Şirket, kullanıcıların Omada indirme sayfasından cihazlarına uygun en son firmware sürümünü yüklemelerini öneriyor. Güvenlik uzmanları ise güçlü yönetici parolalarının tercih edilmesini, çok faktörlü kimlik doğrulamanın etkinleştirilmesini, şüpheli durumlarda tüm erişim bilgilerinin yenilenmesini, mobil uygulamaların güncel tutulmasını ve ağ trafiğinin düzenli olarak izlenmesini tavsiye ediyor.