WhatsApp Üzerinden Gönderilen Sahte Belgeler Bilgisayarları Ele Geçiriyor

Siber güvenlik araştırmacıları, WhatsApp kullanıcılarını hedef alan yeni bir kimlik avı kampanyasını ortaya çıkardı. Saldırganlar, ele geçirdikleri hesaplar üzerinden gönderilen sahte iş belgeleriyle kullanıcıları zararlı dosya çalıştırmaya yönlendirirken başarılı olan saldırılar uzaktan sistem erişimiyle sonuçlanıyor. Güvenlik uzmanları, kampanyanın birden fazla ülkede aktif şekilde sürdüğünü belirtiyor.
Ele Geçirilen WhatsApp Hesapları Güven Zincirini Kötüye Kullanıyor
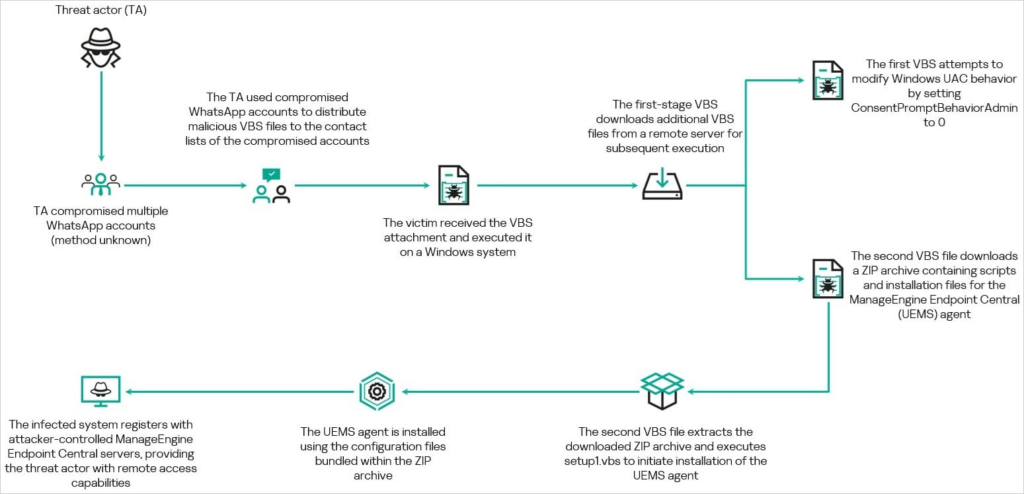
Kaspersky tarafından yayımlanan araştırmaya göre saldırı zinciri, güvenilir görünen WhatsApp mesajlarıyla başlıyor. Saldırganlar, daha önce ele geçirdikleri kullanıcı hesaplarından rehberdeki kişilere dosya gönderiyor. Mesajların çoğunda herhangi bir açıklama bulunmazken yalnızca ekli dosya yer alıyor.


Saldırganlar, dosya isimlerini özellikle finansal belge, fatura, ödeme bildirimi veya hesap özeti gibi kurumsal içeriklere benzetecek şekilde hazırlıyor. Kampanyanın farklı ülkelerde yürütülmesi nedeniyle dosya isimleri yerel dillere göre değiştiriliyor. Araştırmacılar, bu yöntemin kullanıcıların şüphe duymadan dosyayı açma ihtimalini artırdığını belirtiyor. WhatsApp kimlik avı saldırıları, güvenilir kişilerden geliyormuş gibi görünen dosyalar nedeniyle geleneksel e-posta saldırılarından daha yüksek başarı oranına ulaşabiliyor.
Araştırmacılar, saldırının merkezinde yoğun şekilde gizlenmiş bir VBScript dosyasının bulunduğunu tespit etti. Kullanıcı dosyayı çalıştırdıktan sonra sistem saldırganların altyapısından ek komut dosyaları indiriyor. Ardından Windows güvenlik katmanlarından biri olan Kullanıcı Hesabı Denetimi (UAC) çeşitli kayıt defteri değişiklikleriyle etkisiz hâle getiriliyor. Sonraki aşamada saldırganlar sıkıştırılmış bir paket indirerek bilgisayara ManageEngine Endpoint Central yazılımını kuruyor. Normal şartlarda BT ekipleri tarafından kullanılan bu kurumsal yönetim platformu, saldırganların elinde uzaktan erişim aracına dönüşüyor. Böylece tehdit aktörleri kurban bilgisayarı merkezi panel üzerinden yönetebiliyor.
Siber güvenlik dünyasında “Living off the Land” olarak bilinen yaklaşım son yıllarda daha yaygın hâle geldi. Saldırganlar artık yalnızca kötü amaçlı yazılımlar kullanmak yerine sistem yöneticilerinin kullandığı meşru araçlardan da yararlanıyor. ManageEngine Endpoint Central vakası da bu eğilimin güncel örneklerinden biri olarak değerlendiriliyor.
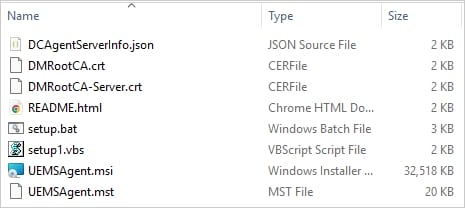
Kurumsal sistem yönetim yazılımı kullanılması, bazı güvenlik çözümlerinin tehdidi ilk aşamada tespit etmesini zorlaştırabiliyor. Çünkü yazılımın kendisi zararlı değil; risk, yazılımın saldırgan kontrolündeki sunuculara bağlanmasıyla ortaya çıkıyor. Uzaktan erişim zararlısı davranışı bu noktada devreye giriyor.
Kaspersky telemetri verileri saldırıların Brezilya, Hindistan, Meksika, Singapur, Birleşik Krallık, İspanya, Tayvan, Avustralya, Rusya, Vietnam ve Malezya’da görüldüğünü ortaya koydu. Araştırmacılar, saldırı hacminin farklı bölgelerde değişiklik gösterdiğini ancak operasyonun küresel ölçekte yürütüldüğünü değerlendiriyor. Araştırma sırasında elde edilen bazı teknik izler Çince dil kullanımıyla ilişkili işaretler ortaya çıkardı. Güvenlik ekipleri ayrıca saldırı altyapısının geçmişte ValleyRAT ve Gh0st RAT faaliyetlerinde kullanılan bazı IP adresleriyle örtüştüğünü belirledi. Ancak mevcut kanıtlar belirli bir tehdit grubunu kesin olarak işaret edecek düzeye ulaşmadı.
Araştırmacılar, saldırının çalıştırılma biçiminde platforma bağlı farklılıklar bulunduğunu da açıkladı. WhatsApp Web kullanan kişiler dosyayı önce bilgisayarlarına indirmek zorunda kalırken masaüstü istemcisi kullanan kişiler dosyayı doğrudan Windows Script Host üzerinden çalıştırabiliyor. Bu detay, özellikle Windows kullanıcıları açısından önemli görülüyor. Çünkü VBScript zararlı yazılım kampanyaları yıllardır siber suç grupları tarafından tercih edilen yöntemler arasında yer alıyor. Dosyanın belge gibi görünmesi kullanıcı farkındalığını azaltırken Windows Script Host bileşeni saldırının sessiz şekilde ilerlemesine yardımcı olabiliyor.
Siber güvenlik ekipleri, dosya gönderen kişinin tanıdık biri olmasının güvenli olduğu anlamına gelmediğini vurguluyor. Ele geçirilen hesaplar üzerinden yürütülen saldırılar nedeniyle kullanıcıların gelen dosyaları ikinci bir iletişim kanalıyla doğrulaması tavsiye ediliyor. Telefon araması veya farklı mesajlaşma uygulaması üzerinden yapılacak kısa bir kontrol, saldırı zincirinin başlamasını engelleyebiliyor.
Kurumlar açısından bakıldığında olay, mesajlaşma platformlarının artık yalnızca iletişim aracı olmadığını gösteriyor. WhatsApp üzerinden yayılan kötü amaçlı yazılım kampanyaları arttıkça şirketlerin güvenlik politikalarına mobil mesajlaşma uygulamalarını da dahil etmesi gerekiyor. Özellikle çalışanların iş belgelerini mesajlaşma uygulamaları üzerinden paylaşması, sosyal mühendislik riskini daha görünür hâle getiriyor.