
Günümüzde siber saldırıların en kritik hedeflerinden biri Active Directory (AD). Microsoft Incident Response ekibinin (eski adıyla DART/CRSP) sahada edindiği deneyimler, kurumların kimlik altyapısında yapılan küçük hataların bile nasıl “tam kimlik ihlali” (total identity compromise) ile sonuçlanabileceğini gösteriyor.
Total Domain Compromise: Nasıl Başlıyor?
Çoğu saldırı, sanıldığı gibi doğrudan bir Domain Admin hesabının ele geçirilmesiyle başlamıyor. Çoğu zaman sıradan, yetkisiz bir kullanıcının hesabı ele geçiriliyor. Saldırganlar daha sonra bu hesabı kullanarak Active Directory içindeki yanlış yapılandırmaları keşfediyor ve zincirleme adımlarla domain üzerinde tam kontrol sağlıyor.
Bunu yaparken genellikle BloodHound, AdFind, AD Explorer gibi yaygın araçlardan faydalanıyorlar. Bir kez domain ele geçirildiğinde, güveni yeniden tesis etmek ve yapıyı toparlamak ciddi zaman ve yatırım gerektiriyor.
İlk Adım: Zayıf Parola Politikaları
Microsoft’un müdahil olduğu birçok olayda zayıf parolalar kritik bir sorun olarak öne çıkıyor. Özellikle VPN veya uzaktan erişim için MFA olmadan kullanılan hesaplar, basit parola saldırılarıyla kolayca ele geçirilebiliyor.
Öneriler:
- Parolasız kimlik doğrulama (Windows Hello for Business, FIDO2 anahtarları) tercih edin.
- Eğer bu mümkün değilse, uzun (14+ karakter) ama daha az karmaşık parolalar belirleyin. Bu, kullanıcıların “Monday10 → Monday11” gibi tahmin edilebilir değişiklikler yapmasını engeller.
- Azure AD Password Protection kullanarak sık kullanılan veya şirketinizle ilgili kelimeleri yasaklayın.
- Öncelikli olarak Domain Admin ve Tier 0 hesaplara daha güçlü standartlar uygulayın.
Aşırı Yetkilendirme ve Kötü Kimlik Hijyeni
En sık rastlanan problemlerden biri, servis hesaplarına gereğinden fazla yetki verilmesi. Birçok ortamda uygulamalar için kullanılan hesaplar Domain Admin seviyesine yükseltilmiş durumda. Bu hesapların parolaları nadiren değiştirilir, çoğu zaman düz metin olarak saklanır ve MFA desteği yoktur.
Aynı şekilde, kullanıcıların kendi cihazlarında lokal admin haklarına sahip olması da saldırganların lateral movement yapmasını kolaylaştırır.
Öneriler:
- Servis hesaplarına sadece gereken en düşük yetkiyi verin.
- gMSA (Group Managed Service Accounts) kullanarak parola yönetimini otomatik hale getirin.
- Domain Admin sayısını minimumda tutun ve yeni talepleri ciddi şekilde inceleyin.
Yanlış Hesap Yapılandırmaları
Bazı hesaplarda aşağıdaki riskli ayarlar açık bulunabiliyor:
- Do not require Kerberos pre-authentication.
- Store password using reversible encryption.
- Password not required.
- Password stored with weak encryption.
Bu gibi ayarlar, saldırganların kolayca kullanıcı bilgilerini elde etmesine kapı açıyor.
Öneriler:
- Defender for Identity Secure Score üzerinden riskli hesapları tespit edin.
- BloodHound veya PingCastle gibi araçlarla yapılandırma hatalarını belirleyin.
Kimlik Bilgilerinin Ele Geçirilmesi
Bir saldırganın temel amacı, ayrıcalıklı kimlik bilgilerini ele geçirmek. Örneğin:
- Domain Admin’in bir son kullanıcı cihazına bağlanması, o cihazın ele geçirilmesi halinde tüm domain’in riske girmesi anlamına geliyor.
- Araçlar (Mimikatz, secretsdump) bu bilgileri bellekten kolayca çekebiliyor.
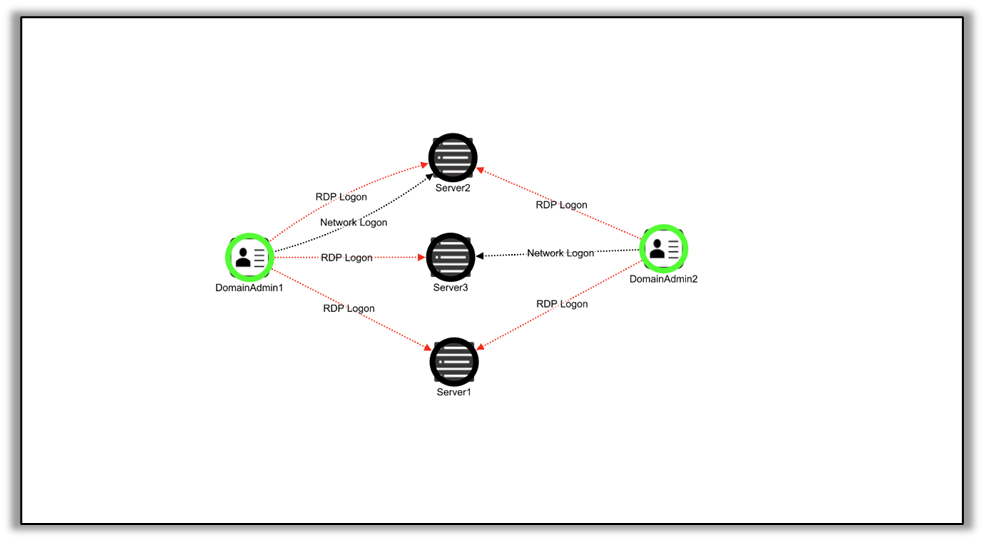

Öneriler:
- Enterprise Access Model uygulayın: Domain Admin hesaplarının yalnızca Tier 0 cihazlarda oturum açmasını sağlayın.
- Privileged Access Workstation (PAW) kullanarak hassas oturumları izole edin.
- Defender for Identity ile lateral movement yollarını haritalayın.
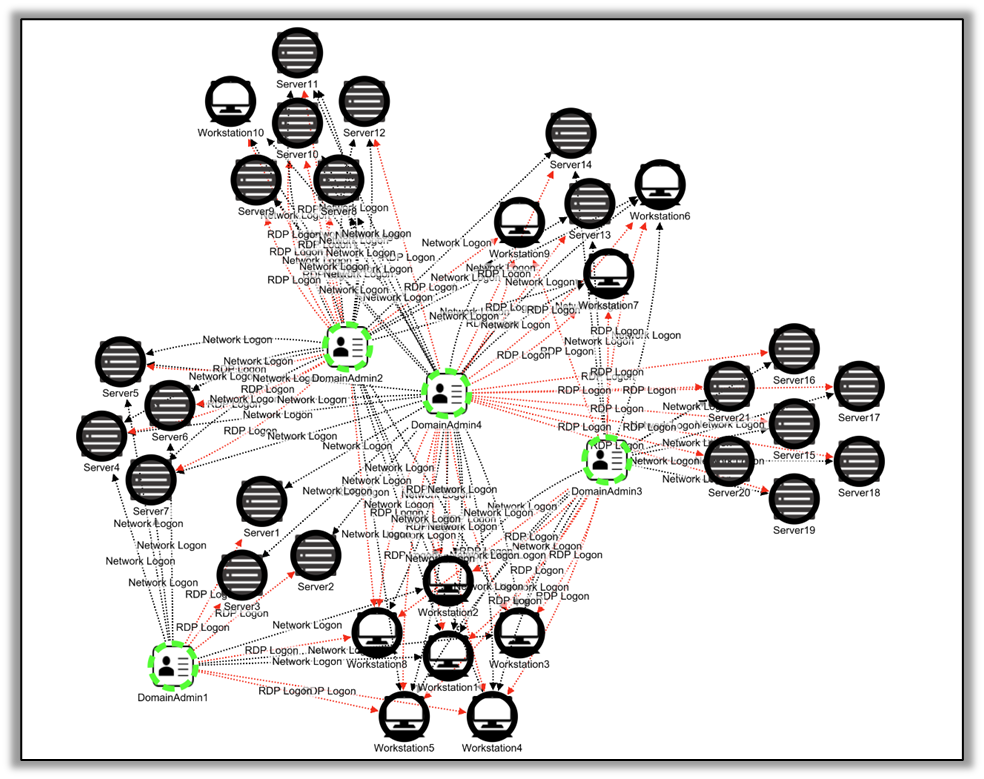
Kerberoasting Tehdidi
Servis hesapları üzerinde tanımlı SPN’ler (Service Principal Name) saldırganların hedefi olabiliyor. SPN üzerinden alınan hash’ler çevrimdışı kırılarak hesap ele geçirilebiliyor.
Öneriler:
- SPN tanımlı hesapları düzenli olarak gözden geçirin.
- Bu hesaplar için karmaşık ve sık döndürülen parolalar kullanın.
- Defender for Identity ile Kerberoasting denemelerini tespit edin.
Delegation ve LAPS Zafiyetleri
- Unconstrained delegation, saldırganlara başka kullanıcıları taklit etme imkanı verir. Domain Admin’in oturum açtığı bir sunucunun ele geçirilmesi tüm domain’in ele geçirilmesi demektir.
- LAPS (Local Administrator Password Solution) uygulanmadığında, tüm cihazlarda aynı lokal admin parolası kalabiliyor. Bu da zincirleme şekilde tüm cihazların düşmesine yol açıyor.
Öneriler:
- Delegation yetkilerini sadece gerekli servislerle sınırlandırın.
- Privileged hesaplarda “Account is sensitive and cannot be delegated” ayarını açın.
- LAPS’i devreye alıp operasyonel süreçlere entegre edin.
Privilege Escalation: ACL ve Exchange
- ACL hataları (GenericAll, WriteDACL) kullanıcıya beklenmedik yükselme yolları açabilir.
- On-premises Exchange hala birçok ortamda yüksek yetkilere sahip. Exchange sunucusunun ele geçirilmesi domain kompromisine kadar gidebilir.
Öneriler:
- Düzenli olarak BloodHound ile ACL denetimleri yapın.
- Exchange için Split Permissions Model uygulayın.
- Tamamen buluta geçildiyseniz on-premises Exchange sunucularını kapatmayı değerlendirin.
Group Policy ve Trust Hataları
- GPO’lar saldırganlar tarafından zararlı yazılım dağıtmak veya kalıcılık sağlamak için kullanılabiliyor.
- Yanlış yapılandırılmış forest/domain trust ilişkileri, SID history üzerinden saldırı yüzeyini büyütebiliyor.
Öneriler:
- GPO yetkilerini Domain Admin seviyesinde koruyun.
- RSoP ile GPO etkilerini düzenli analiz edin.
- Trust ilişkilerini yalnızca gerekli durumlarda oluşturun, işi bitince kaldırın.
Tier 0 Varlıkların Önemi
Artık sadece domain controller’lar değil, AD FS, AD CS, Azure AD Connect gibi bileşenler de Tier 0 kabul ediliyor. Bu sistemlerden birinin düşmesi, zincirleme olarak domain’in tamamını riske atabiliyor.
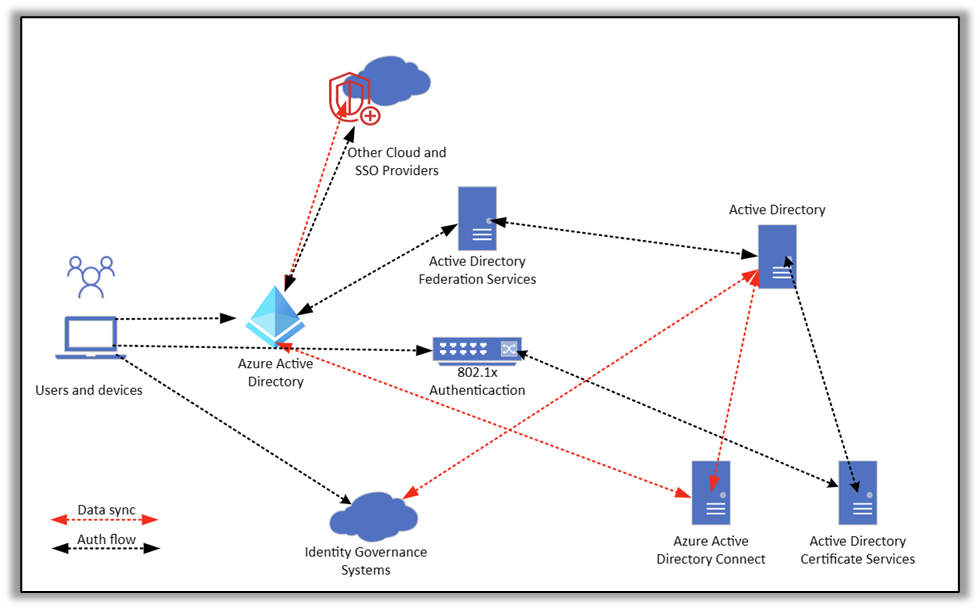
Sürekli İyileştirme Şart
Microsoft’un en sık vurguladığı mesaj şu: “Active Directory güvenliği bir kere yapılandırılıp bırakılacak bir iş değildir; sürekli gelişim gerektirir.”
Bunun için:
- Yetkileri azaltın – En az yetki prensibini uygulayın.
- Mevcut durumu denetleyin – Defender for Identity, BloodHound, PingCastle kullanın.
- Değişiklikleri izleyin – Yeni zafiyetler oluşmasını engelleyin.
- Aktif tespit yapın – Olası ihlalleri erken yakalayın.








Eline sağlık, çok güzel makale.