Zeroday Cloud Hack Etkinliğinde 11 Sıfırıncı Gün Açığına 320.000 Dolar Ödül Dağıtıldı

Londra’da düzenlenen Zeroday Cloud hack yarışması, bulut altyapısında kullanılan bileşenlerdeki kritik açıkları ortaya çıkaran araştırmacılara 320.000 dolar ödül verdi. Bulut sistemlerine odaklanan ilk hack etkinliği olan yarışma, Wiz Research tarafından Amazon Web Services, Microsoft ve Google Cloud iş birliğiyle organize edildi.
Popüler Veritabanı Sistemlerinde Kritik Açıklar Ortaya Çıktı
Araştırmacılar, 13 hack oturumunda denedikleri saldırıların yüzde 85’inde başarılı oldu. Toplamda 11 sıfırıncı gün açığı gösterildi. Etkinliğin ilk gününde Redis, PostgreSQL, Grafana ve Linux çekirdeğindeki açıkları başarıyla sömüren katılımcılara 200.000 dolar ödül dağıtıldı.


Yarışmanın ikinci gününde araştırmacılar ek 120.000 dolar kazandı. Redis, PostgreSQL ve MariaDB sistemlerinde yeni sömürü yöntemleri gösterildi. Bu veritabanları, bulut sistemlerinde kimlik bilgileri, gizli veriler ve hassas kullanıcı bilgilerini depolamak için yaygın şekilde kullanılıyor.
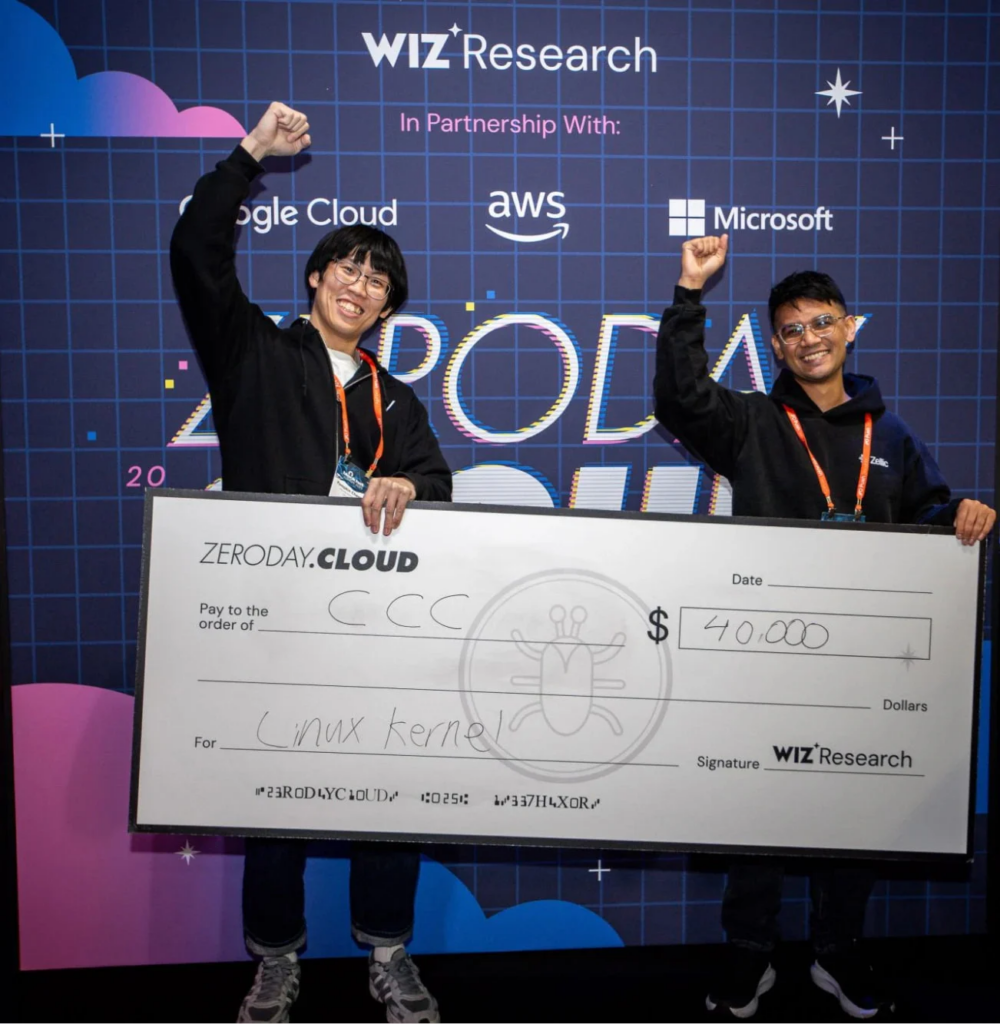
Linux çekirdeğindeki bir konteyner kaçış açığı, saldırganların bulut kiracıları arasındaki yalıtımı kırmasına olanak tanıdı. Bu durum, bulut güvenliğinin temel garantilerinden birini zayıflattı. Siber güvenlik şirketleri Zellic ve DEVCORE’den araştırmacılar, başarıları nedeniyle 40.000 dolar ödül aldı.
Yapay zeka sistemleri de etkinlikte hedef alındı. vLLM ve Ollama modellerine yönelik hack girişimleri, özel yapay zeka modellerinin, veri kümelerinin ve prompt’ların açığa çıkmasına neden olabilirdi. Ancak her iki girişim de zamanın yetmemesi nedeniyle başarısız oldu.
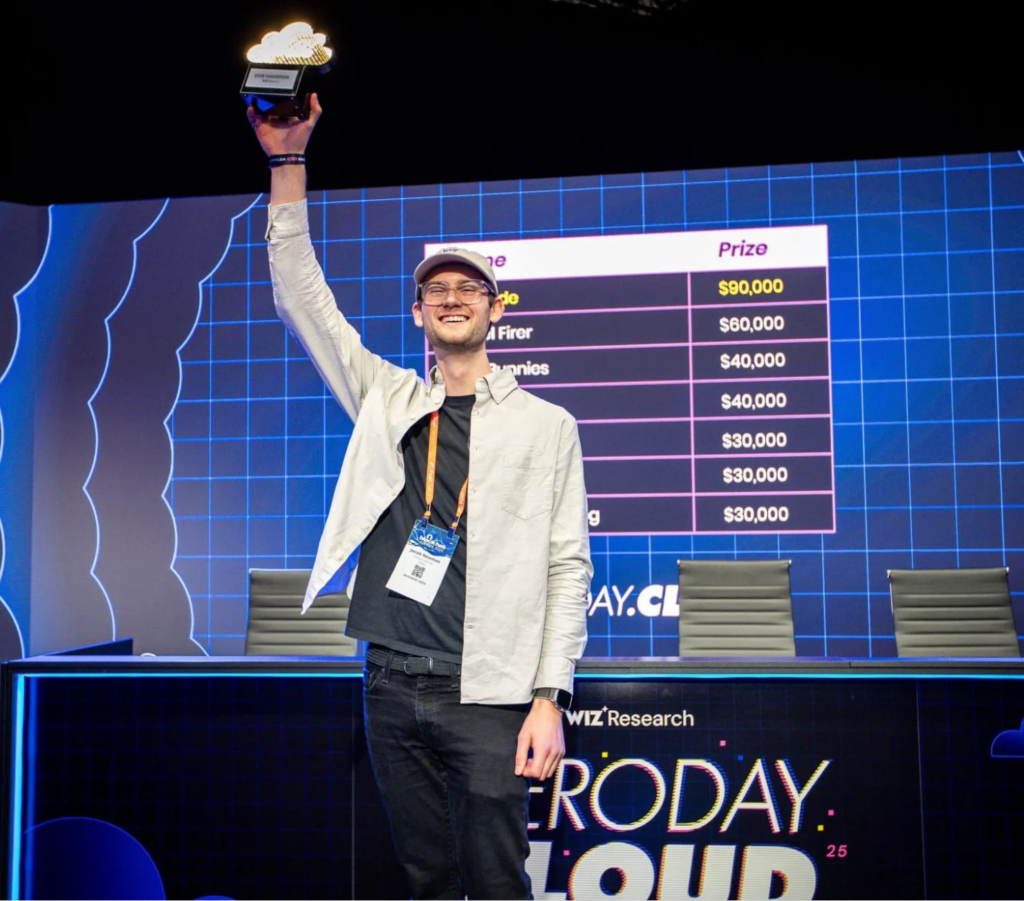
İlk Zeroday Cloud yarışmasının şampiyonu Takım Xint Code oldu. Ekip, Redis, MariaDB ve PostgreSQL sistemlerindeki açıkları başarıyla sömürdü. Üç farklı sömürü için Takım Xint Code toplam 90.000 dolar ödül kazandı.
Ödül dağıtımına rağmen, toplamda verilen miktar araştırmacılar için ayrılan bütçenin küçük bir bölümünü oluşturdu. Yarışma için çeşitli hedeflere yönelik sömürüler gösteren araştırmacılara dağıtılmak üzere 4,5 milyon dolarlık bir ödül havuzu bulunuyordu.
Yarışmada herhangi bir sömürü gösterilemeyen kategoriler ve ürünler de dikkat çekti. Yapay zeka (Ollama, vLLM, Nvidia Container Toolkit), Kubernetes, Docker, web sunucuları (nginx, Apache Tomcat, Envoy, Caddy), Apache Airflow, Jenkins ve GitLab CE sistemlerinde başarılı bir saldırı gerçekleştirilemedi.
Etkinlik, bulut altyapılarının güvenliğini test etmek için benzersiz bir platform oluşturdu. Katılımcılar, gerçek dünya koşullarında bulut sistemlerine yönelik saldırı vektörlerini deneme fırsatı buldu. Elde edilen bulgular, bulut servis sağlayıcılarının güvenlik önlemlerini güçlendirmesine yardımcı olacak.
Sıfırıncı gün açıklarının halka açık bir yarışmada sergilenmesi, bulut güvenliği konusundaki farkındalığı artırdı. Şirketler, sistemlerindeki potansiyel zafiyetleri önceden tespit etme ve giderme şansı elde etti. Bu tür etkinliklerin gelecekte de düzenlenmesi, siber güvenlik ekosisteminin gelişimine katkı sağlayacak.