Yeni Siber Saldırı Dalgası Palo Alto ve SonicWall Güvenlik Ağlarını Hedef Alıyor

Kurumların uzaktan erişim altyapıları aralık ayının ilk haftasında yeni bir saldırı kampanyasıyla karşı karşıya kaldı. Saldırganlar Palo Alto GlobalProtect portallarına yoğun giriş denemeleri gönderdi. Ardından SonicWall SonicOS API uç noktalarını taramaya başladı. Güvenlik araştırmacıları kampanyanın kısa sürede büyüdüğünü belirledi.
Saldırı Kampanyası 7000’den Fazla IP Adresinden Yayılıyor
GreyNoise araştırmacıları 2 aralık gününde başlayan saldırı dalgasının 7.000’den fazla IP adresinden yayıldığını açıkladı. Trafiğin 3xK GmbH altyapısından çıktığı ifade edildi. Şirketin Almanya merkezli bir barındırma sağlayıcısı olduğu biliniyor. Saldırıların ilk aşamasında GlobalProtect portallarına çok sayıda parola denemesi gönderildi. Ardından saldırı trafiği SonicWall SonicOS API uç noktalarına yöneldi.
GlobalProtect yapısı Palo Alto Networks güvenlik platformunun VPN bileşenini oluşturuyor. Büyük şirketler ile kamu kurumları bu yapıyı yoğun şekilde kullanıyor. GreyNoise sensörleri saldırı trafiğinin daha önce eylül ve ekim dönemlerinde tespit edilen parmak izleriyle örtüştüğünü belirledi. Bu parmak izleri geçmişte 9 milyon HTTP oturumu üretmişti. Oturumların büyük bölümü GlobalProtect portallarını hedef almıştı.


GreyNoise araştırmacıları kasım ortasında 3xK Tech GmbH altyapısından 2.3 milyon oturumla GlobalProtect portallarının tarandığını bildirdi. IP adreslerinin çoğu Almanya’da yer alıyordu. İncelenen TCP/JA4t parmak izlerinin önceki saldırılarla aynı olduğu açıklandı. Uzmanlar bu paralellik nedeniyle saldırıların tek bir aktör tarafından yürütüldüğünü ifade etti.
3 aralık tarihinde aynı parmak izleri SonicWall SonicOS API uç noktalarında ortaya çıktı. SonicOS işletim sistemi SonicWall cihazlarının yapılandırma ve uzaktan yönetim süreçlerini kontrol ediyor. API uç noktalarının taranması saldırganların zafiyet arayışı içinde olduğunu işaret ediyor. Daha önceki benzer kampanyalarda açıkların duyurulmadan önce keşfedildiği anlaşılmıştı. Bu yüzden güvenlik ekipleri yapılandırma hatalarına karşı tetikte duruyor.
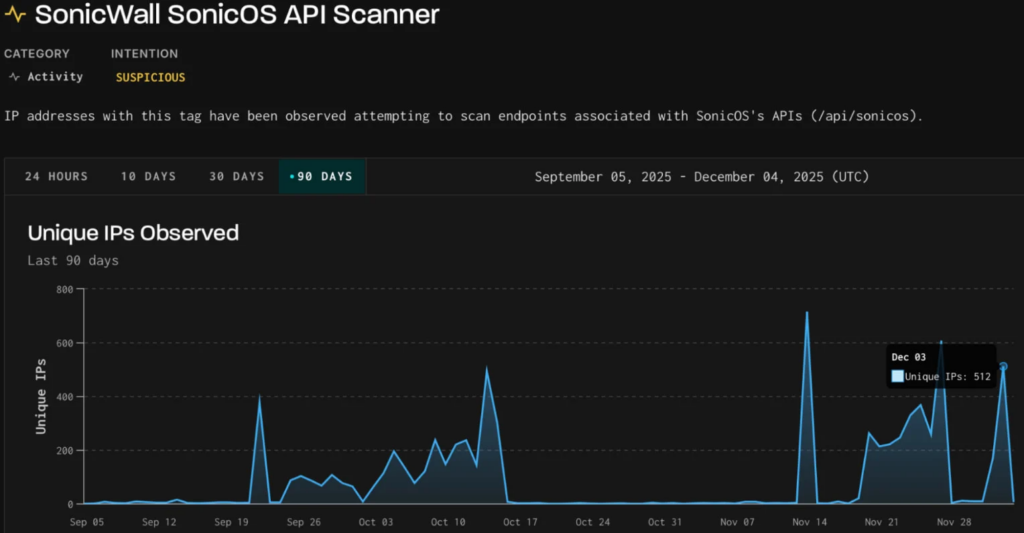
GreyNoise ekibi saldırı trafiğinde yer alan IP adreslerinin yakından izlenmesi gerektiğini vurguladı. Araştırmacılar kimlik doğrulama yüzeyinde olağandışı başarısız giriş sayılarının tespit edilmesini öneriyor. Ayrıca tekrar eden istemci parmak izlerinin takip edilmesi güvenlik analizlerine katkı sağlıyor. Dinamik ve bağlamsal engelleme yöntemleri statik listelere göre daha yüksek koruma sağlıyor.
Palo Alto Networks yetkilileri tarafına ulaşan BleepingComputer ekibi saldırı trafiğini doğruladı. Şirket buna rağmen ürünlerinde bir zafiyet olmadığını belirtti. Gözlemlenen girişimlerin tamamen kimlik bilgisi denemelerine dayandığı ifade edildi. Şirket Cortex XSIAM telemetrilerinin ürün bütünlüğünde bir sorun göstermediğini açıkladı. Kurumlara çok faktörlü doğrulama kullanmaları tavsiye edildi.
Güvenlik topluluğu VPN portallarının yoğun tarama trafiğine maruz kaldığını bir süredir rapor ediyor. GlobalProtect ve SonicWall yapılarının ardışık şekilde hedef alınması saldırganların yeni savunma boşlukları aradığını gösteriyor. Kurumlar giriş yüzeylerini yakından inceliyor. Güçlü kimlik doğrulama politikaları saldırı yüzeyini daraltıyor. Gözlem verileri saldırı dalgasının geniş kapsamlı bir keşif süreci içerdiğini ortaya koyuyor.