Kritik React2Shell Açığı 30’dan Fazla Kuruluşu ve 77.000 Sistemi Tehdit Ediyor

React2Shell açığı dünya çapında on binlerce sunucuyu risk altına aldı. Güvenlik araştırmacıları saldırganların hatadan yararlanarak çok sayıda kuruluşa sızdığını doğruladı. İnternet ortamında 77.000’i aşan IP adresi tehlike altında yer alıyor. Açık, saldırganlara tek bir HTTP isteğiyle uzaktan komut çalıştırma olanağı tanıyor. Bu durum pek çok sektörde ciddi bir güvenlik zafiyeti oluşturuyor.
React2Shell Açığı Nedeniyle Birçok Kuruluş Risk Altında
Uzmanlar React2Shell açığının React Server Components yapısındaki güvensiz serileştirme sorunundan doğduğunu açıkladı. Bu yapının hatalı işlenmesi saldırganlara sistemde yetkisiz komut çalıştırma kapısı açıyor. Next.js gibi yaygın kullanılan çatıların aynı serileştirme mantığını benimsemesi riski büyüttü. Açığın duyurulmasından sonra internet genelinde yoğun bir tarama trafiği oluştu.

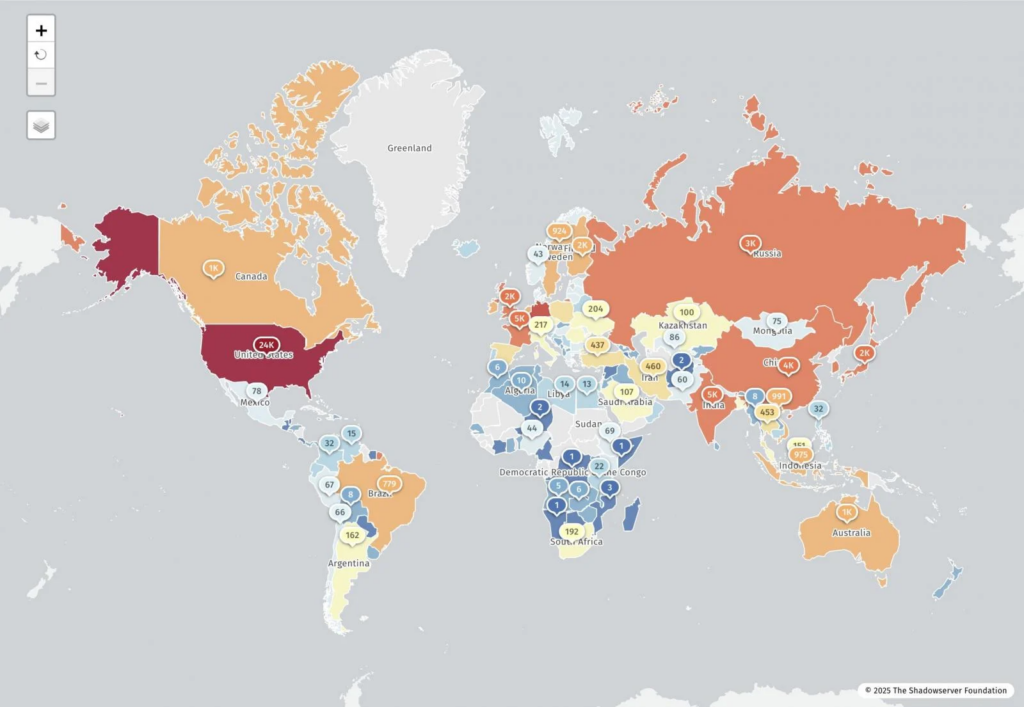
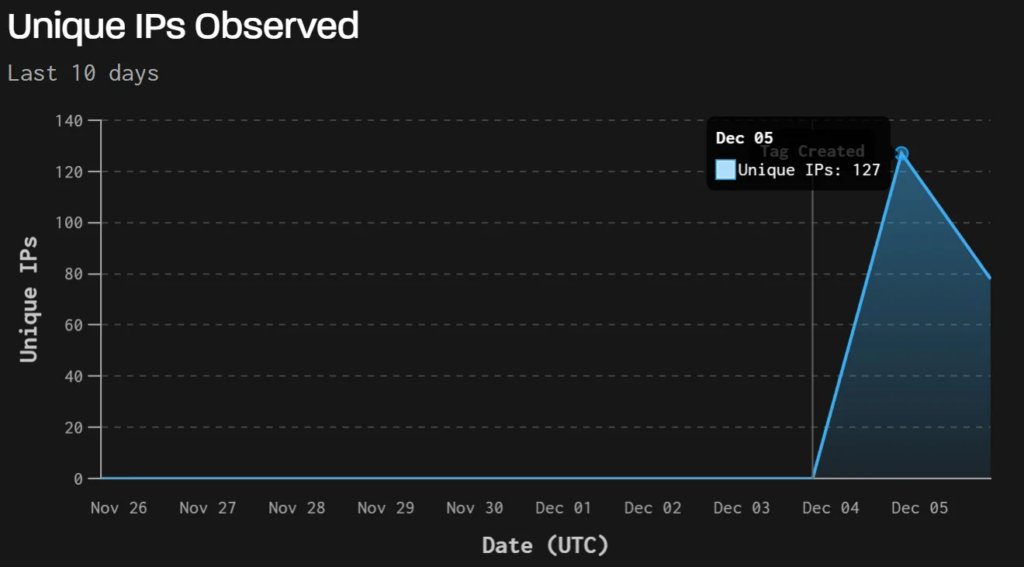
Shadowserver araştırmacıları 77.664 IP adresinin tehlike altında olduğunu belirledi. Çalışma kapsamında Searchlight Cyber ile Assetnote tarafından geliştirilen tespit yöntemi kullanıldı. Bu yöntemde kaynak sunucuya belirli bir HTTP isteği yönlendirilip verilen yanıt analiz edildi. GreyNoise ekipleri son 24 saatte 181 farklı IP adresinden saldırı girişimi algıladı. Bu girişimlerin büyük kısmının otomatik tarama yazılımları tarafından üretildiği ifade edildi.
Güvenlik şirketleri saldırıların hızla yayıldığını bildirdi. Palo Alto Networks araştırmacıları 30’dan fazla kuruluşun saldırılar nedeniyle zarar gördüğünü açıkladı. Saldırganlar uzaktan komut çalıştırma olanağı elde ettikten sonra sistemde keşif çalışması yaptı. AWS yapılandırma dosyalarını ele geçirmek için çeşitli girişimler tespit edildi. Bazı saldırıların Çin bağlantılı gruplar tarafından yürütüldüğü değerlendirildi.
GreyNoise uzmanları saldırganların ilk aşamada basit PowerShell matematik komutlarıyla hedef sistemi test ettiğini gözlemledi. Bu komutlar çok az iz bırakıyor. Saldırganlar daha sonra base64 ile kodlanmış PowerShell komutları çalıştırdı. Bu komutların belleğe ek betikler aktardığı belirlendi. Araştırmalar AMSI koruma yapısının devre dışı bırakıldığını gösterdi. İncelenen betiklerin Cobalt Strike benzeri işaretleyiciler yüklediği ortaya çıktı.
Amazon AWS güvenlik ekipleri de saldırganların hedef sistemlerde whoami ve id gibi sorgularla keşif yaptığını doğruladı. Bazı girişimlerde etc/passwd dosyasının okunmaya çalışıldığı görüldü. Palo Alto Networks tarafından incelenen saldırı zincirlerinde Snowlight ve Vshell gibi araçların kullanıldığı belirlendi. Snowlight yeni yüklerin sisteme aktarılmasını sağlıyor. Vshell ise saldırganlara kalıcı erişim imkânı sağlayan bir arka kapı işlevi görüyor.
React altyapısını kullanan şirketler açığın duyurulmasından sonra hızlı bir yama süreci başlattı. Uzmanlar React sürümünün güncellenmesini, uygulamaların yeniden derlenmesini ve güvenli şekilde dağıtıma alınmasını önerdi. Cloudflare WAF ekibi acil kurallar hazırlayıp devreye aldı. İlk aşamada bazı sitelerde kısa süreli kesintiler oluştu. Ekip kuralları düzenleyip sistemi yeniden stabile etti.
CISA CVE-2025-55182 kodlu açığı KEV kataloğuna ekledi. Federal kurumlara 26 aralık 2025 tarihine kadar yama yükümlülüğü getirildi. Güvenlik topluluğu kuruluşlara günlük kayıtlarında PowerShell veya kabuk komutu yürütme izleri arama çağrısı yaptı. Uzmanlar olağandışı girişlerin hızlı şekilde analiz edilmesi gerektiğini belirtti.
Güvenlik analizleri React2Shell açığının etkisinin uzun süre gündemde kalacağını ortaya koyuyor. Uzmanlar, açık kapatılmadığı takdirde riskin büyüyeceğini ifade ediyor. Ekosistemin geniş bir bölümünün React Server Components yapısına dayanması tehdidin yayılmasını kolaylaştırıyor. Kuruluşların güvenlik adımlarını zamanında atması saldırı zincirinin kırılması açısından önem kazanıyor.