Bulut tabanlı yazılım devi Salesforce, yaşanan geniş çaplı veri hırsızlığı saldırılarının ardından tehdit aktörleriyle pazarlık yapmayacağını ve fidye ödemeyeceğini resmen açıkladı. Şirket, müşterilerine gönderdiği e-postada saldırganların çalınan verileri yayınlamayı planladığına dair güçlü istihbarat bilgileri bulunduğunu belirtti.
Saldırılar Çok Sayıda Küresel Şirketi Etkiledi
Olay, “Scattered Lapsus$ Hunters” adıyla bilinen bir siber suç grubunun 39 farklı kuruma ait verileri ele geçirdiğini açıklamasıyla büyüdü. Saldırganlar, çaldıkları verileri yayınlamakla tehdit ederek şirketlerden para talep etti. FedEx, Disney, Home Depot, Google, Cisco, Toyota, Marriott, McDonald’s, Adidas, Air France-KLM, Chanel ve IKEA gibi dünya çapında tanınan markalar saldırıdan etkilendi. Grup, toplamda 1 milyara yakın veri kaydını ele geçirdiğini iddia etti. Bu verilerin, Salesforce’un müşteri yönetim sistemlerinden iki ayrı saldırı dalgası sırasında sızdırıldığı bildirildi.
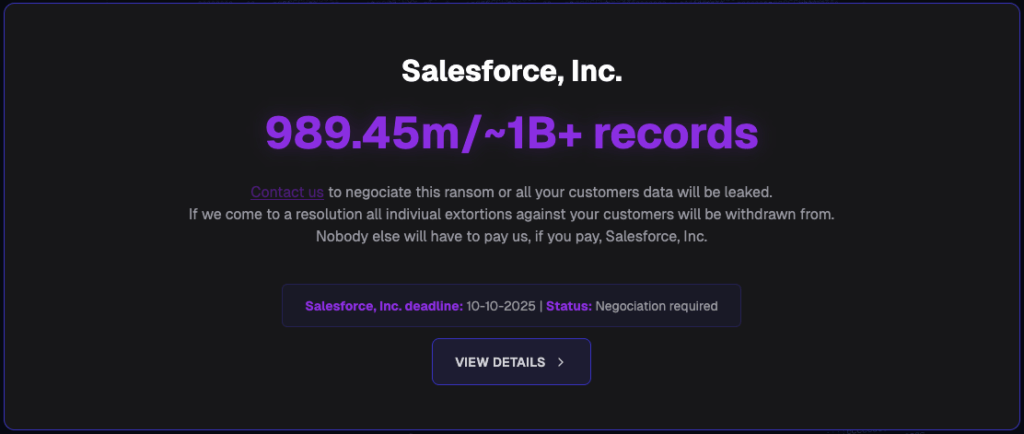

İlk saldırıların 2024 yılının sonlarında başladığı, saldırganların sahte bilgi işlem destek personeli gibi davranarak çalışanları kandırdığı ortaya çıktı. Çalışanlar, kötü niyetli bir OAuth uygulamasını şirket hesaplarına bağlamaları için yönlendirildi. Bu bağlantı üzerinden veritabanlarına erişim sağlanarak müşteri bilgileri çalındı. Bu yöntemle Google, Cisco, Adidas, Allianz Life, Workday, Kering ve LVMH grubuna bağlı markalar olan Dior, Louis Vuitton ile Tiffany & Co. gibi büyük şirketlerin verilerinin ele geçirildiği belirtildi.
İkinci saldırı dalgası ağustos ayında gerçekleşti. Saldırganlar, SalesLoft ve Drift uygulamalarına ait çalınmış OAuth anahtarlarını kullanarak Salesforce sistemlerine erişti. Bu yöntemle destek talepleri üzerinden kullanıcı kimlik bilgileri, API anahtarları ve erişim jetonları gibi hassas bilgiler elde edildi.
“ShinyHunters” adlı bir saldırgan, BleepingComputer’a yaptığı açıklamada 760’tan fazla şirketten yaklaşık 1.5 milyar veri kaydını ele geçirdiklerini ileri sürdü. Etkilenen şirketler arasında Google, Cloudflare, Tenable, Proofpoint, Palo Alto Networks, Elastic, Qualys, Rubrik ve CyberArk gibi önemli teknoloji firmaları yer aldı.
Saldırganların kurduğu veri sızıntı sitesi kısa süre içinde kapatıldı. Sitenin alan adının FBI tarafından daha önce el konulan alanlarda kullanılan sunuculara yönlendirildiği tespit edildi. Yetkililer, operasyon hakkında henüz resmî bir açıklama yapmadı.
Salesforce’un fidye ödememesi yönündeki kararı, şirketin siber güvenlik ilkelerine bağlı kalma tavrını yansıttı. Uzmanlar, bu duruşun diğer büyük teknoloji şirketlerine örnek teşkil edebileceğini belirtiyor.