Sahte OpenAI ve SpaceX Etkinlikleri Microsoft ve Google Hesaplarını Hedef Alıyor

Siber saldırganlar, OpenAI, SpaceX ve Anthropic adına hazırladıkları sahte etkinlik davetleriyle çalışanların Microsoft ve Google hesap bilgilerini ele geçirmeye çalışıyor. Push Security araştırmacıları tarafından tespit edilen kampanyada, sahte kayıt sayfaları Kali365 ve VoidProxy adlı iki kimlik avı hizmetini kullanarak parolaları, doğrulama bilgilerini ve oturum çerezlerini topluyor. Ekim 2026’nın sonlarında tespit edilen saldırılar, özellikle kurumsal hesaplarla etkinlik kaydı yaptırmak isteyen çalışanları hedef alıyor.
Sahte Yapay Zekâ Etkinlikleri Ücretsiz Ödüller Vadediyor
Saldırganlar, tanınmış teknoloji şirketlerinin düzenlediği izlenimini veren etkinlik sayfaları hazırlayarak kullanıcıları kurumsal hesaplarıyla oturum açmaya yönlendiriyor. Sahte davetlerde ücretsiz yapay zekâ abonelikleri, özel etkinliklere katılım ve şirket hissesi gibi ödüller sunuluyor. Push Security’nin incelemesine göre aynı kayıt sayfaları, Microsoft ve Google hesaplarını hedeflemek için iki ayrı kimlik avı altyapısını birlikte kullanıyor.
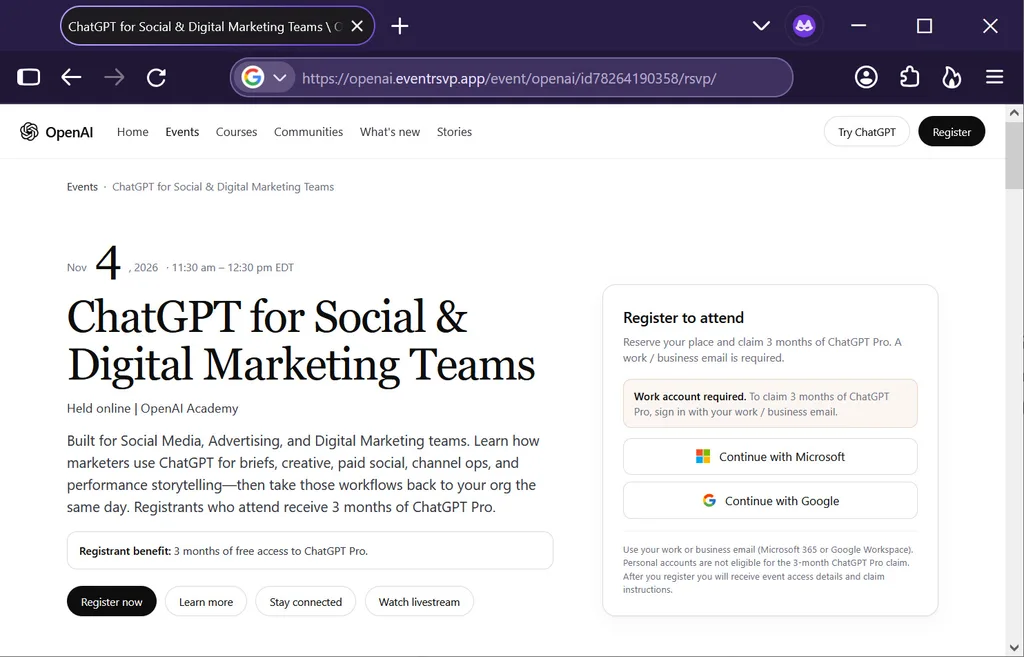
Kampanyadaki sahte etkinliklerden biri, OpenAI adına düzenlenmiş gibi gösterilen “ChatGPT for Social & Digital Marketing Teams” başlığını taşıyor. Sayfa, kayıt yaptıran katılımcılara üç aylık ChatGPT Pro aboneliği vaat ediyor. SpaceX adına hazırlanan başka bir davet ise 12 Kasım tarihli özel bir etkinlik için üç aylık Grok Heavy aboneliği veya “SpaceX hissesi” sunuyor.
Araştırmacılar, AWS re 2026 etkinliğinde Anthropic adına düzenlenmiş gibi gösterilen başka bir sahte kayıt sayfasını da tespit etti. Söz konusu sayfa daha sonra kapatıldı. Bu örnekler, saldırganların yapay zekâ sektöründeki tanınmış markaların popülerliğinden yararlanarak çalışanların güvenini kazanmaya çalıştığını gösteriyor.
Saldırganların bağlantıları ilk aşamada hangi yöntemle dağıttığı kesinleşmiş değil. Ancak Push Security, kullanıcıların Google ve Zapier bağlantı kısaltma hizmetleri üzerinden yönlendirilerek zararlı kayıt sayfalarına ulaştırıldığını belirtiyor. Kampanyanın önceki örneklerinde GoTo Webinar’ın e-posta altyapısı ve gerçek Zoom etkinlik sayfaları da kullanılmıştı.
Push Security, saldırılarda ZoomMock ve MSDRoot olarak izlenen iki özel kimlik avı aracının kullanıldığını tespit etti. Araştırmacılar, ortak altyapı ve benzer hedefleme yöntemleri nedeniyle iki aracın aynı saldırgan grubu tarafından yönetildiğini değerlendiriyor. Sahte etkinlik sayfaları, ziyaretçileri Kali365 ve VoidProxy platformlarına yönlendirerek farklı kimlik doğrulama yöntemleri üzerinden hesap bilgilerini topluyor.
Kayıt sayfasını açan kullanıcılar öncelikle Cloudflare CAPTCHA kontrolüyle karşılaşıyor. “Robot olmadığınızı doğrulayın” mesajıyla sunulan bu aşama, otomatik güvenlik tarayıcılarının zararlı sayfaları incelemesini zorlaştırmayı amaçlıyor. Kontrolü geçen ziyaretçilerden Microsoft veya Google hesaplarıyla devam etmeleri isteniyor.
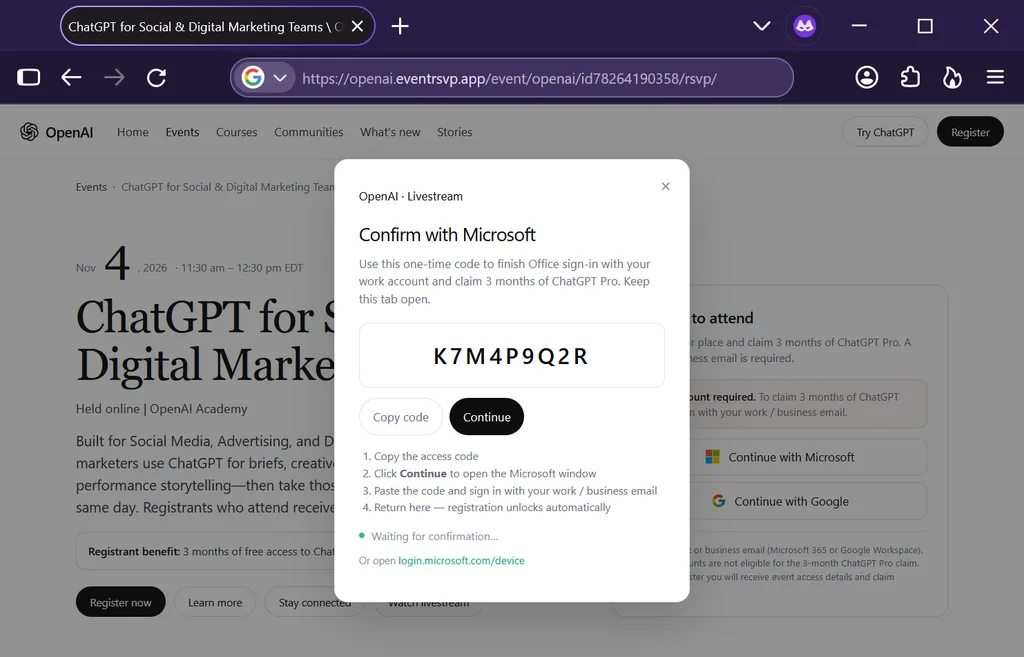
Microsoft seçeneğini tercih eden kullanıcılar, Kali365 tarafından oluşturulan bir cihaz doğrulama koduna yönlendiriliyor. Cihaz kodu kimlik avı olarak bilinen yöntemde saldırganlar, OAuth 2.0 cihaz yetkilendirme akışını kötüye kullanıyor. Kullanıcıdan Microsoft’un gerçek cihaz giriş sayfasına giderek kendisine verilen kodu girmesi ve oturum açma isteğini onaylaması isteniyor.
Kullanıcı bu işlemi tamamladığında saldırganlar, Microsoft Entra hesabı için oluşturulan kimlik doğrulama belirteçlerini ele geçirebiliyor. Böylece kurbanın parolasını doğrudan paylaşmasına gerek kalmadan hesap erişimi elde edilebiliyor. Ele geçirilen yetkilendirme bilgileri, Microsoft 365 başta olmak üzere hesaba bağlı kurumsal uygulamalara erişim için kullanılabiliyor.
Microsoft hesabıyla gerçekleştirilen saldırının ikinci aşamasında VoidProxy devreye giriyor. Kullanıcı cihaz koduyla kimlik doğrulamasını tamamladıktan sonra sahte bir Microsoft giriş sayfasına yönlendiriliyor. Bu aşamada saldırganlar, parola ve oturum çerezlerini de ele geçirmeye çalışıyor.
Google seçeneğini tercih eden ziyaretçiler ise VoidProxy tarafından hazırlanan sahte giriş penceresine yönlendiriliyor. Adversary-in-the-Middle (AiTM) olarak adlandırılan bu yöntemde saldırganların altyapısı, kullanıcının tarayıcısıyla gerçek Google giriş hizmeti arasında aracı görevi görüyor. Platform, giriş formlarını gerçek hizmete iletirken kullanıcı bilgilerini, çok faktörlü kimlik doğrulama yanıtlarını ve oturum çerezlerini kaydedebiliyor.
Bu yöntemlerin en önemli tehlikelerinden biri, çok faktörlü kimlik doğrulamanın (MFA) tek başına yeterli koruma sağlamamasıdır. Kali365, cihaz kodu üzerinden yetkilendirme belirteçlerini ele geçirirken VoidProxy, kimlik doğrulama tamamlandıktan sonra oluşturulan oturum bilgilerini çalabiliyor. Böylece saldırganlar, parola ve ek doğrulama adımlarını yeniden gerçekleştirmeden ele geçirilen oturum üzerinden hesaba erişebiliyor.
Çalınan Microsoft Entra oturumları, kullanıcıların erişim yetkilerine bağlı olarak Microsoft 365, Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack, Zendesk ve Atlassian gibi kurumsal hizmetleri de tehlikeye atabiliyor. Bu durum, tek bir çalışanın hesabının ele geçirilmesinin birden fazla şirket sistemine erişim riski oluşturabileceğini gösteriyor.
Push Security, çalışanların tanımadıkları internet siteleri tarafından verilen Microsoft cihaz doğrulama kodlarını kullanmaması gerektiğini vurguluyor. Özellikle ücretsiz abonelik, özel etkinlik veya değerli ödül vaat eden davetlerin kurumsal hesapla oturum açma şartı getirmesi, kimlik avı açısından önemli bir uyarı işareti oluşturuyor.
Kurumların cihaz koduyla kimlik doğrulama özelliğini de değerlendirmesi gerekiyor. Microsoft yöneticileri, iş süreçlerinde ihtiyaç duyulmayan ortamlarda bu yöntemi kısıtlayabiliyor. Güvenlik ekipleri ayrıca FIDO2 güvenlik anahtarları gibi kimlik avına dayanıklı çok faktörlü doğrulama yöntemlerini tercih ederek sahte giriş sayfalarına karşı korumayı güçlendirebiliyor.
Benzer saldırıların daha önce de farklı etkinlik platformları üzerinden gerçekleştirildiği bildirildi. ANY.RUN, Temmuz 2026’da gerçek Zoom etkinlik sayfalarının kullanıldığı ve Meta, OpenAI ile Anthropic adına sahte davetler dağıtıldığı bir kampanyayı incelemişti. Cofense ise Anthropic etkinlik davetlerini taklit eden e-postaların GoTo Webinar altyapısı üzerinden dağıtıldığı başka bir kimlik avı girişimini raporlamıştı.