Microsoft, Windows 11’de Pluton’un TPM Görevini Yeni AMD ve Qualcomm İşlemcilerde Değiştiriyor

Microsoft, 2026 nesli AMD ve Qualcomm işlemciler kullanan bilgisayarlarda Pluton güvenlik işlemcisinin TPM 2.0 görevini üstlenmeyeceğini açıkladı. Şirketin teknik belgelerine eklediği değişiklikle yeni cihazlarda güvenilir platform modülü işlevi, üreticinin donanım yazılımı tabanlı TPM çözümüne veya ayrı bir TPM çipine bırakılıyor. Windows 11’in TPM 2.0 gereksinimi değişmezken daha önce Pluton’u TPM olarak kullanan mevcut bilgisayarlar desteklenmeye devam edecek.
Windows 11’de TPM Görevi Yeni İşlemcilerde Değişiyor
Microsoft, Pluton’un TPM olarak kullanımıyla ilgili değişikliği 16 Eylül’de güncellenen teknik belgesine ekledi. Şirketin açıklamasına göre 2026 nesli AMD ve Qualcomm platformlarında Pluton artık TPM işlevini sağlamayacak; Intel sistemleri de dahil olmak üzere bu platformlarda TPM 2.0 hizmeti üreticinin ürün yazılımı tabanlı TPM çözümü veya ayrı bir güvenlik çipi üzerinden sunulacak.
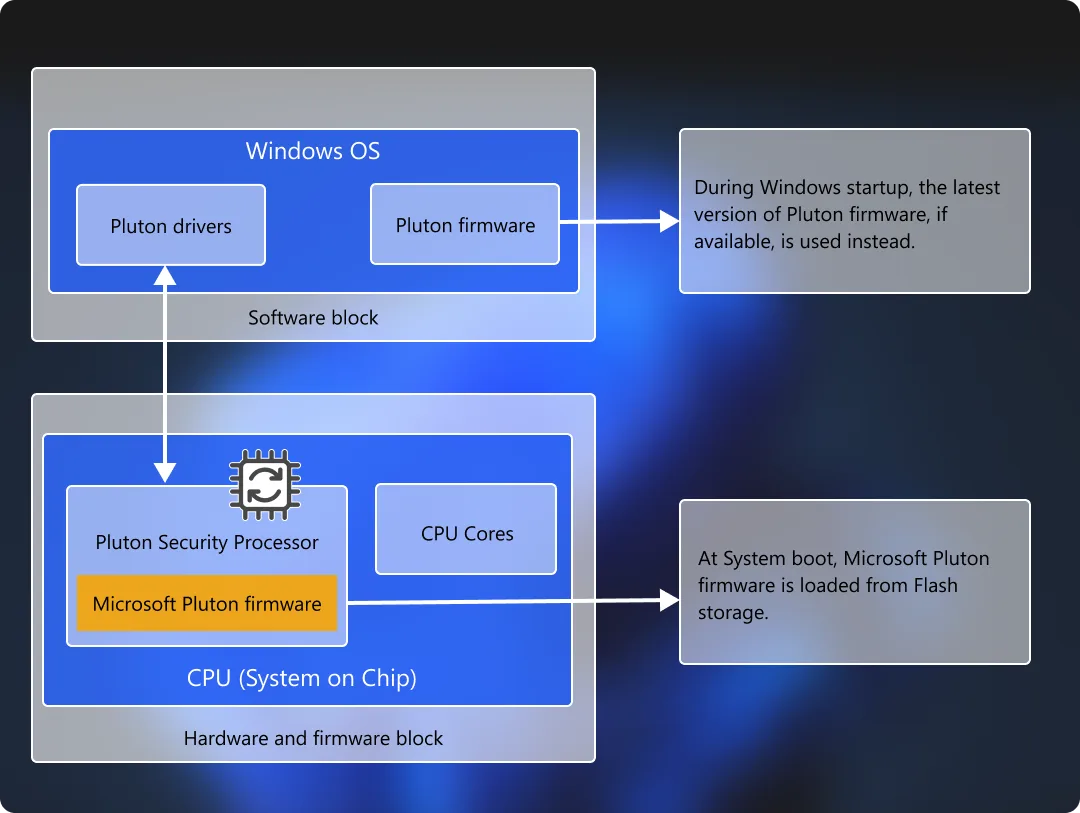

Microsoft, kararın gerekçesini açıklamadığı gibi “2026 silicon” ifadesinin hangi işlemci modellerini kapsadığını da netleştirmedi. Qualcomm’un Snapdragon X2 işlemcileri CES 2026 döneminde tanıtılmış olsa da şirket bu yongaları Eylül 2025’te duyurduğu için yeni sınıflandırmanın kapsamı belirsizliğini koruyor. Microsoft’un ana Pluton sayfasında hâlâ bu güvenlik işlemcisinin TPM işlevi sağlamak üzere tasarlandığının belirtilmesi de belgeler arasındaki anlatım farkını ortaya koyuyor.
TPM 2.0, bilgisayarın şifreleme anahtarlarını koruyan ve sistemin açılış sürecinin bütünlüğünü doğrulamaya yardımcı olan güvenlik bileşenidir. Windows 11, BitLocker sürücü şifrelemesi ile Windows Hello oturum açma yöntemlerinde bu bileşenden yararlanarak hassas anahtarların korunmasını destekler. Microsoft’un Windows 11 için belirlediği asgari sistem gereksinimleri arasında TPM 2.0 bulunmaya devam ediyor.
TPM teknolojisi üç temel biçimde sunuluyor: Anakart üzerindeki ayrı bir güvenlik çipi, işlemci paketine entegre edilen bağımsız bir donanım bileşeni veya işlemcinin güvenilir yürütme ortamında çalışan ürün yazılımı tabanlı TPM. Microsoft, Windows’un uyumlu TPM uygulamalarını aynı şekilde kullandığını belirtirken farklı uygulamaların güvenlik özelliklerinin birebir aynı olmayabileceğini de kabul ediyor.
Kullanıcılar bilgisayarlarında hangi TPM çözümünün bulunduğunu öğrenmek için Win + R tuşlarına basıp tpm.msc komutunu çalıştırabilir. Açılan penceredeki TPM Üretici Bilgileri bölümünde üretici adı yer alırken Özellik Sürümü alanının 2.0 değerini göstermesi beklenir.
Mevcut Pluton Bilgisayarları Desteklenmeye Devam Edecek
Microsoft’un açıklaması, 2025 veya daha eski AMD ve Qualcomm işlemcilerle üretilen ve Pluton’un TPM olarak yapılandırıldığı bilgisayarları kapsam dışında bırakıyor. Şirket, söz konusu cihazların tam destek almaya devam edeceğini belirtirken Pluton güvenlik işlemcisinin yeni Windows cihazlarında da donanımdan yalıtılmış bir güvenlik ortamı sağlamak üzere bulunacağını vurguluyor.
Microsoft, Pluton’u Kasım 2020’de AMD, Intel ve Qualcomm ile birlikte duyurmuştu. Tasarımın temel hedeflerinden biri, işlemci ile ayrı TPM çipi arasındaki iletişim kanalını fiziksel erişim elde eden saldırganlara karşı korumaktı. Microsoft yöneticisi David Weston, Pluton’un Xbox One ve Azure Sphere projelerinden edinilen güvenlik yaklaşımından yararlandığını belirtmişti. Şirket, Mayıs 2024’te Pluton’un Copilot+ PC’lerde varsayılan olarak etkinleştirileceğini de açıklamıştı.
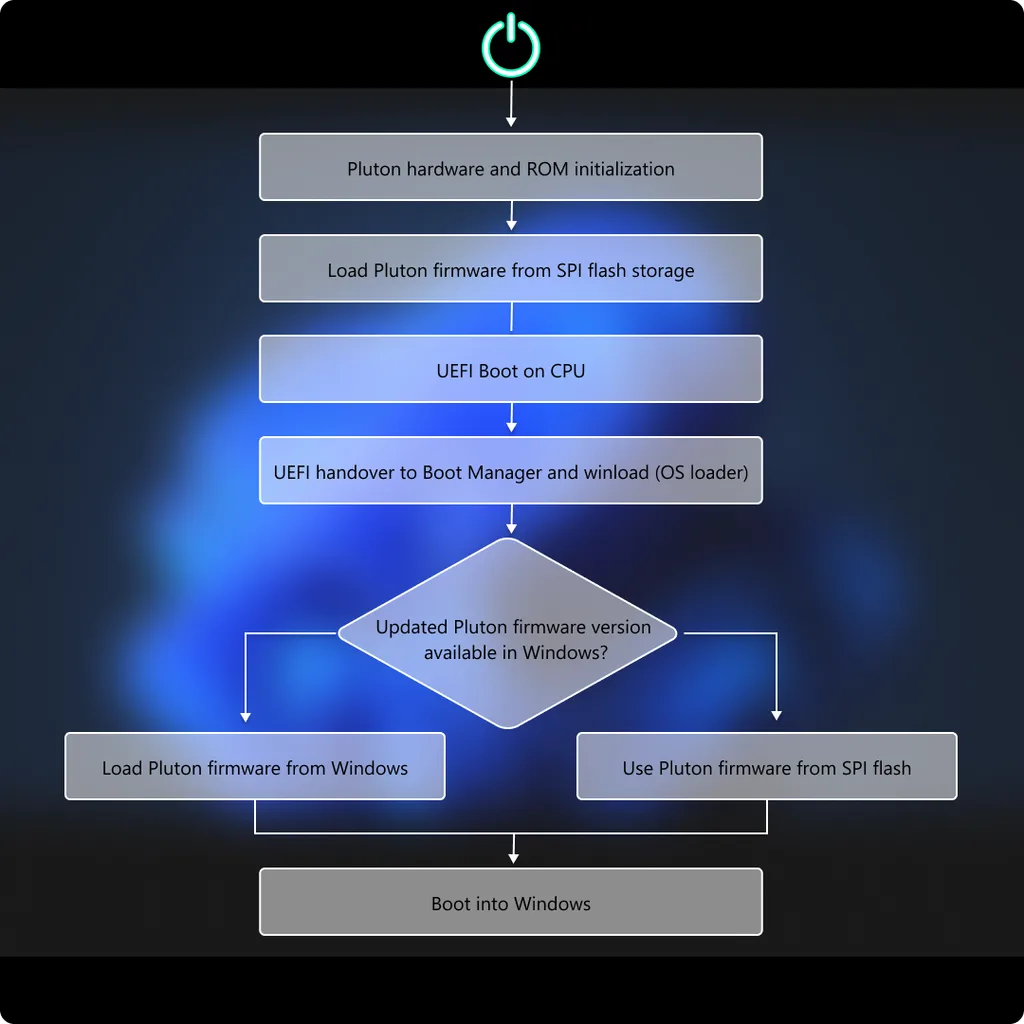
Pluton’un öne çıkan özelliklerinden biri, güvenlik ürün yazılımı güncellemelerinin Windows Update üzerinden dağıtılabilmesiydi. Sistem açılırken Windows, daha yeni bir Pluton ürün yazılımı sürümü bulunup bulunmadığını kontrol edebiliyor; böylece güvenlik düzeltmeleri yalnızca bilgisayar üreticisinin BIOS güncellemesine bağlı kalmadan sunulabiliyordu.
Ürün yazılımı tabanlı TPM çözümlerinde ise düzeltmeler çoğunlukla bilgisayar üreticisinin hazırladığı BIOS veya UEFI güncellemeleriyle dağıtılıyor. AMD, ağustos ayında TPM 2.0 referans kodundaki yüksek önem dereceli iki güvenlik açığını duyurmuş ve kullanıcıları ürünlerine uygun BIOS güncellemeleri için bilgisayar üreticilerine yönlendirmişti. Üreticinin güncellemeleri geç sunması, güvenlik düzeltmelerinin cihazlara ulaşmasını geciktirebilir.
AMD’nin fTPM çözümü geçmişte bazı Ryzen bilgisayarlarda rastgele takılma sorunlarıyla da ilişkilendirilmişti. 2022’de görülen sorun için AGESA 1207 veya daha yeni sürümleri içeren BIOS güncellemeleri sunulmuştu. Daha sonra Berlin Teknik Üniversitesi araştırmacıları, fiziksel erişim ve yaklaşık 200 dolarlık donanımla Zen 2 ve Zen 3 işlemcilerdeki AMD fTPM korumasını aşabildiklerini bildirmişti.
Ürün yazılımı güncellemeleri, BitLocker tarafından korunan bilgisayarlarda ek hazırlık gerektirebilir. BIOS veya güvenlik yapılandırması değiştiğinde Windows, sürücünün güvenliğini doğrulamak için BitLocker kurtarma anahtarını isteyebilir. Bu nedenle kullanıcıların BIOS güncellemesinden önce kurtarma anahtarlarını güvenli bir yerde bulundurması önerilir.
Pluton’un geçmişte bazı üreticiler için uyumluluk sorunları da oluşturduğu biliniyor. Lenovo, 2022’de Ryzen 6000 işlemcili bazı ThinkPad modellerinde Pluton’u varsayılan olarak devre dışı bırakmıştı. Linux tarafında ise Pluton’un TPM işlevi için çekirdek 6.3 sürümüne kadar destek geliştirilmesi gerekmişti.
Yeni düzenlemenin etkisi, bilgisayar üreticilerinin TPM ürün yazılımı güncellemelerini ne kadar hızlı ve düzenli sunduğuna bağlı olacak. 2026 nesli AMD veya Snapdragon işlemcili dizüstü bilgisayar almayı planlayan kullanıcıların üreticinin BIOS desteğini ve güvenlik güncellemesi geçmişini incelemesi önem taşıyor. Microsoft’un Pluton’u yeni cihazlarda TPM rolünden çıkarmasının ardındaki gerekçe açıklanmadığı için kararın uzun vadeli güvenlik etkileri ancak üretici uygulamaları ve sonraki teknik açıklamalar netleştikçe değerlendirilebilecek.