Microsoft Uyardı: TerminalFix Saldırıları Windows Sistemlerine Ters Tünel Açıyor

Microsoft, sahte Cloudflare CAPTCHA doğrulamaları üzerinden kullanıcıları kötü amaçlı PowerShell komutları çalıştırmaya yönlendiren yeni bir ClickFix saldırı zinciri tespit etti. TerminalFix adı verilen yöntem, Windows Terminal veya PowerShell üzerinden daha uzun komutların çalıştırılmasını sağlayarak saldırganlara kurbanın iç ağına uzanan şifreli bir ters tünel kazandırıyor. Microsoft, saldırıların gerçek sistemlerde kullanıldığını görürken elde edilen erişimin ağ içinde ilerleme, kimlik bilgisi hırsızlığı, veri çıkarma veya fidye yazılımı dağıtımı için kullanılabileceği konusunda uyarıyor.
Sahte CAPTCHA Ekranı Kullanıcıları PowerShell Komutuna Yönlendiriyor
Saldırı, ele geçirilmiş bir internet sitesinde görüntülenen sahte CAPTCHA ekranıyla başlıyor. Kullanıcıdan insan olduğunu doğrulaması istenirken doğrulama işleminin bir parçası gibi sunulan PowerShell komutu otomatik olarak panoya kopyalanıyor ve kullanıcı komutu Windows Terminal üzerinden çalıştırmaya yönlendiriliyor.


ClickFix yönteminin temel farkı burada ortaya çıkıyor. Saldırganlar, kullanıcıyı yalnızca tek bir kötü amaçlı dosyayı çalıştırmaya ikna etmek yerine Windows Terminal veya PowerShell gibi sistem araçlarını kullanmaya yönlendirerek çok satırlı komutların çalıştırılmasından yararlanıyor.
Çalıştırılan PowerShell komutu, içinde meşru şekilde imzalanmış bir çalıştırılabilir dosya ile kötü amaçlı bir DLL bulunan ZIP arşivini indiriyor. Kötü amaçlı DLL, sonraki aşamada gizlenmiş yükü çözerek bellekte çalıştırıyor ve saldırı zincirinin daha ileri aşamalarını başlatıyor.
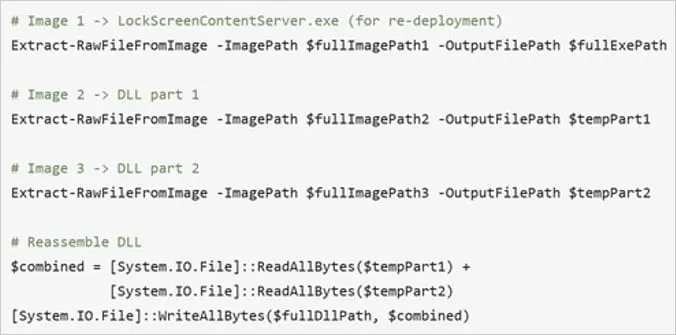
Saldırının ikinci aşamasında tehdit aktörleri, kötü amaçlı çalıştırılabilir dosyaların yanı sıra DLL parçalarını üç PNG görselinin piksel verileri arasına saklıyor. Zararlı yazılım, görselleri komuta ve kontrol sunucusundan indirirken görüntü dosyalarındaki gizli verileri yeniden birleştirerek saldırının sonraki bileşenlerini diskte oluşturuyor.
Steganografi adı verilen bu teknik, verinin sıradan bir görsel dosyasının içine gizlenmesini sağlıyor. Güvenlik ekipleri yalnızca dosyanın uzantısına veya görüntünün normal şekilde açılabilmesine baktığında gizli kodu fark etmekte zorlanabiliyor.
Zararlı yazılım kalıcılığı ise zamanlanmış görev ile Registry Run anahtarının birlikte kullanılmasıyla sağlanıyor. Saldırı bileşenleri her saat çalışacak şekilde yapılandırılırken sistem yeniden başlatılsa dahi tehdit aktörlerinin erişimini korumasına yardımcı olan iki farklı mekanizma devreye giriyor.
Ele geçirilen bilgisayarda çalışan özel Python modülü, saldırının en kritik bileşenini oluşturuyor. Modül, şifrelenmiş WebSocket bağlantısı üzerinden dışarıdaki bir adrese bağlanırken SOCKS5 benzeri TCP vekil işlevi kullanarak saldırganın kurban bilgisayarından erişilebilen dahili IP adreslerine, ana bilgisayarlara veya bağlantı noktalarına ulaşmasına izin veriyor.
TerminalFix saldırısındaki ters tünel mekanizması, ele geçirilen bilgisayarı kurum ağı içinde bir geçiş noktası olarak kullanıyor. Saldırgan, internete doğrudan açık olmayan sistemlere kurbanın bilgisayarı üzerinden bağlantı kurabildiği için ilk erişimin ardından ağ içinde daha geniş bir keşif yapabiliyor.
Microsoft’un analizine göre zararlı yazılım saldırı sırasında etki alanı denetleyicilerini, veritabanlarını, yedekleme sunucularını, ağ geçitlerini ve e-posta sistemlerini araştırıyor. Yazılım ayrıca sistem bilgilerini topluyor ve Active Directory yapısını tarıyor. Tünel üzerinden birden fazla bağlantının aynı WebSocket üzerinde taşınabilmesi, saldırganın farklı dahili sistemlere erişimini daha verimli hâle getiriyor.
Saldırganlar bağlantının ağ trafiği içinde daha sıradan görünmesi için gerçek tarayıcılara ait User-Agent değerlerini döndürebiliyor. Tünel bileşeni bağlantının devamlılığını koruyan keepalive özelliğini desteklerken saldırganın bağlantıyı uzaktan kapatmasına da izin veriyor.
Microsoft, TerminalFix saldırılarına karşı PowerShell kullanımının kısıtlanmasını ve kayıt altına alınmasını öneriyor. Güvenlik ekiplerinin ayrıca normal çalışma konumu dışında görülen LockScreenContentServer.exe süreçlerini incelemesi, tarayıcı güvenliğini güçlendirmesi ve uç nokta koruma sistemlerinin güncel tutulmasını sağlaması gerekiyor.
Bir sistemin ele geçirildiği doğrulandığında kurumların yalnızca ilk bulaşma noktasına odaklanmaması gerekiyor. Güvenlik ekiplerinin Active Directory hareketlerini, dahili ağ bağlantılarını, şüpheli kimlik doğrulamalarını ve veri aktarımını incelemesi önem taşıyor. Ele geçirilen bilgisayardan erişilebilecek ayrıcalıklı hesaplar bulunuyorsa ilgili kimlik bilgilerinin değiştirilmesi, özellikle etki alanı yöneticisi hesaplarının güvenliği açısından kritik bir adım oluşturuyor.
TerminalFix, ClickFix saldırılarının yalnızca bilgi hırsızı yükleyen basit sosyal mühendislik kampanyaları olmadığını gösteriyor. Windows Terminal üzerinden çalıştırılan ilk komutun ardından çok aşamalı bir yapı kurulması, saldırganların tek bir kullanıcı cihazını kurumsal ağlara açılan bir geçiş noktası olarak değerlendirebildiğini ortaya koyuyor. Microsoft’un tespitinde saldırganların doğrudan sistem üzerinde elle gerçekleştirdiği işlemler görülmemiş olsa da ters tünelin sağladığı ağ erişimi, saldırının sonraki aşamalarında ciddi güvenlik sonuçları doğurabilecek bir altyapı oluşturuyor.