Hackerlar Raspberry Pi ve Özel Zararlı Yazılımla Banka ATM’lerine Saldırdı

Finans sektörünü hedef alan siber suçluların cesur ve karmaşık yöntemleri her geçen gün artıyor. Son ortaya çıkarılan girişim, fiziksel sızma, özel olarak geliştirilen zararlı yazılım ve adli izleri gizleme tekniklerini bir araya getirerek bir bankanın ATM ağını hedef aldı.
Raspberry Pi Banka Ağında Gizlice Kullanıldı
Siber güvenlik şirketi Group-IB’nin araştırması, bir bankanın iç izleme sunucusunda tespit edilen olağan dışı hareketlilikle başladı. İnceleme sonucunda, bankanın ATM ağ anahtarına fiziksel olarak bağlanan bir Raspberry Pi bulundu. Cihaz, 4G modemle donatılmıştı ve mobil veri üzerinden dışarıdaki saldırganlara doğrudan erişim sağlıyordu. Bu yöntem, bankanın güvenlik duvarları aktif olsa bile saldırganların sisteme sızmasına imkân verdi.
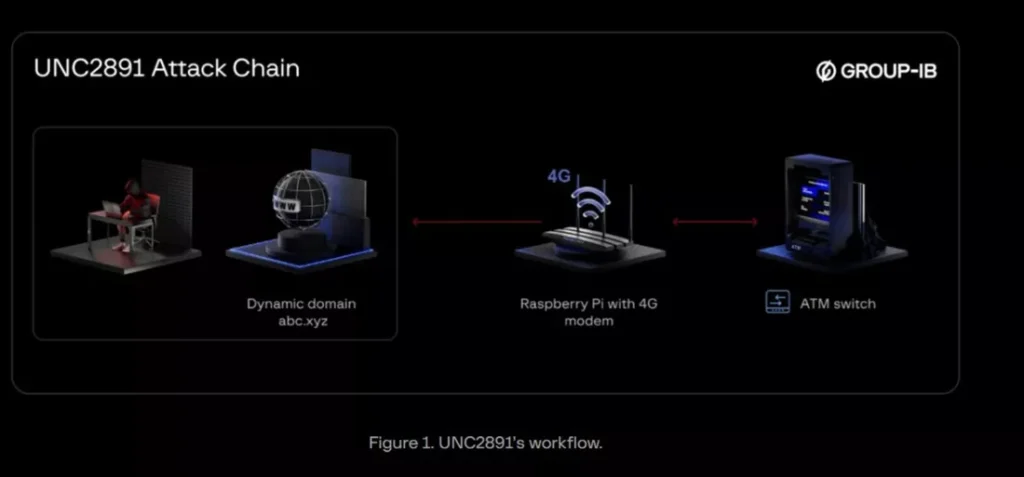

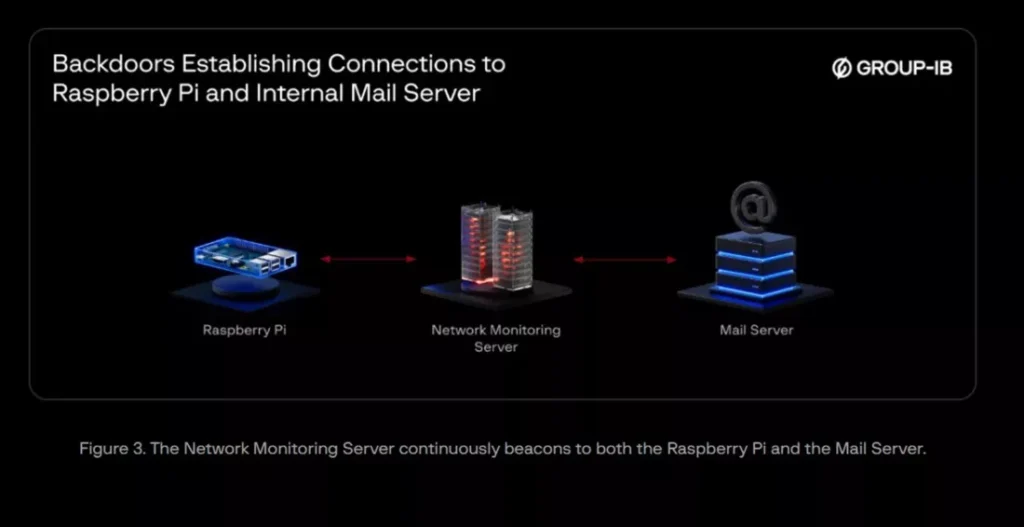
Saldırıyı, LightBasin olarak da bilinen UNC2891 grubu gerçekleştirdi. Grup, bankaya fiziksel erişimi ya kendi yöntemleriyle ya da içeriden destek alarak sağladı. Raspberry Pi, ağ içinde on dakika aralıklarla izleme sunucusuyla iletişim kurarak saldırganların varlığını gizledi. Bu sayede, saldırganlar sadece ATM ağına değil, internet bağlantısı sürekli açık olan e-posta sunucusu gibi kritik sistemlere de erişim kazandı.
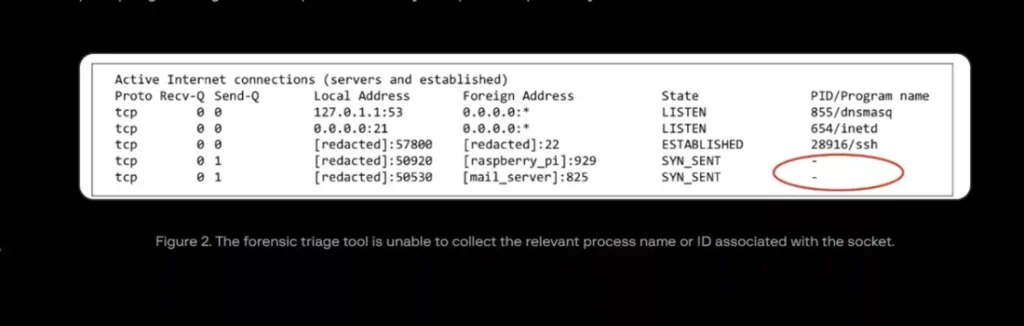
Saldırganlar, “lightdm” adıyla bilinen yasal bir Linux bileşeninin kimliğini kullanan arka kapılar geliştirdi. Zararlı dosyalar olağan dışı dizinlere yerleştirildi ve sahte parametrelerle çalıştırıldı. Bu yöntem, sistemin standart denetim mekanizmalarını aşarak saldırıyı gizledi. Planın son aşamasında CAKETAP adlı kök yetkili zararlı yazılım devreye sokulacaktı. Solaris sistemleri hedefleyen CAKETAP, ATM onay sürecini manipüle ederek sahte işlemleri gerçek gibi gösterip nakit çekim yapılmasını amaçlıyordu. Ancak Group-IB’nin müdahalesiyle zararlı yazılım devreye girmeden durduruldu.
Group-IB uzmanları, benzer saldırıların önlenmesi için sistemlerde mount ve unmount çağrılarının dikkatle izlenmesini tavsiye ediyor. Özellikle /proc/[pid] dizinlerinin geçici dosya sistemlerine bağlanması veya /tmp ve /snapd gibi geçici klasörlerden çalıştırılan dosyaların engellenmesi gerektiğini belirtiyorlar. Ayrıca ATM bağlantılı donanımların fiziksel güvenliğinin artırılması ve olay müdahale ekiplerinin yalnızca disk verilerini değil bellek görüntülerini de toplaması öneriliyor.