Bill Gates’in Hata Olarak Nitelendirdiği Ctrl+Alt+Del Kısayolu Windows 11’de Kullanılmaya Devam Ediyor

Microsoft’un kurucusu Bill Gates’in yıllardır eleştirdiği Ctrl+Alt+Del tuş kombinasyonu, Windows 11’de güvenli oturum açma sürecinin önemli parçalarından biri olmayı sürdürüyor. IBM mühendisi David Bradley tarafından 1981’de donmuş bilgisayarları yeniden başlatmak amacıyla geliştirilen kısayol, Windows NT ile birlikte güvenlik işlevi kazanmış. Microsoft, tek tuşla aynı işlemi gerçekleştirme fikrini hayata geçirmese de kullanıcılar belirli ayarlar üzerinden oturum açarken üç tuşa basma zorunluluğunu kaldırabiliyor.
Ctrl+Alt+Del Kısayolu Donan Bilgisayarları Yeniden Başlatmak İçin Geliştirildi
IBM’in ilk kişisel bilgisayarını 12 Ağustos 1981’de piyasaya sürmesinin ardından mühendislik ekibi, sistemin sık sık yanıt vermemesi sorunuyla karşılaşmış. Boca Raton’da görev yapan David Bradley, bilgisayarın açılışında çalışan temel yazılımlardan ROM BIOS’u geliştiren mühendisler arasında yer almış. Bradley, programlama çalışmaları sırasında sistemi güç düğmesini kullanmadan yeniden başlatacak bir yöntem aramış.

Mühendis, klavyeden tetiklenen özel bir yordam hazırlayarak bilgisayarın yeniden başlatılmasını hızlandırmış. Geleneksel güç döngüsü sırasında yeniden çalışan açılış testleri, yeni yöntemle atlanmış. Lemelson-MIT tarafından aktarılan bilgilere göre Bradley’nin çözümü geliştirmesi yalnızca birkaç dakika sürmüş. İlk tasarımın hedef kitlesini ise sıradan bilgisayar kullanıcılarından çok programcılar ve teknik dokümantasyon hazırlayan kişiler oluşturmuş.
Kombinasyondaki üçüncü tuşun başlangıçta Esc olması düşünülmüş, ancak tasarım sürecinde Delete tercih edilmiş. Orijinal IBM PC klavyesinde Ctrl ile Alt sol tarafta, Delete ise sayısal tuş takımının sağ bölümünde yer almış. Yerleşim, bilgisayarı yeniden başlatmak isteyen kullanıcının iki elini birden kullanmasını gerektirmiş.
Bradley, IBM PC’nin 20. yıl dönümünde Bill Gates ile aynı panelde yer alırken kısayolu kendisinin geliştirdiğini, ancak onu ünlü yapan kişinin Gates olduğunu esprili bir dille ifade etmiş. Söz konusu kombinasyonun sonraki yıllarda farklı bir işlev kazanması, bilgisayar tarihindeki yerini de değiştirmiş.
Microsoft, 1993’te yayımlanan Windows NT 3.1 sürümüyle Ctrl+Alt+Del kombinasyonunu güvenli oturum açma sürecine dahil etmiş. NT ekibi, çalışan uygulamaların yakalayamayacağı bir klavye kombinasyonuna ihtiyaç duymuş. Microsoft’tan Larry Osterman’ın aktardığına göre güvenlik mimarı Jim Kelly, o dönemde piyasadaki uygulamalar tarafından kullanılmayan bir seçenek aramış. Bilgisayarı yeniden başlatmak için kullanılan kombinasyon, bu ihtiyaca uygun bir tercih olarak öne çıkmış.
Güvenli dikkat dizisi (Secure Attention Sequence – SAS) olarak adlandırılan mekanizma, kullanıcının gerçek Windows oturum açma ekranına yönlendirilmesine yardımcı olmuş. Microsoft’un güvenlik yaklaşımında temel amaç, zararlı bir uygulamanın işletim sisteminin giriş ekranını taklit ederek kullanıcının parolasını ele geçirmesini zorlaştırmak olarak açıklanmış.
Bill Gates, 21 Eylül 2013’te Harvard’da düzenlenen bir etkinlikte üç tuş kullanma zorunluluğunun nedenini açıklarken tek tuşlu bir çözümün tercih edilebileceğini söylemiş. Gates, sorunun bir bölümünü IBM’in klavye tasarımına bağlamış, ardından Ctrl+Alt+Del kararını “bir hata” olarak nitelendirmiş. Gates, 2017’de Bloomberg Global Business Forum’da konuyu yeniden gündeme getirerek tek tuşla çalışan bir çözümü tercih edeceğini belirtmiş.
Gates’in açıklamaları, Microsoft’un klavyelere Windows tuşunu eklediği 1994 yılıyla da karşılaştırılmış. Bazı teknoloji yorumcuları, tek tuşlu güvenlik kısayolunun istenmesi durumunda şirketin sonraki klavye tasarımlarında bu yönde bir değişiklik yapabileceğini savunmuş. Ancak Microsoft, güvenli oturum açma için özel bir tuş geliştirmek yerine mevcut kombinasyonu korumuş.
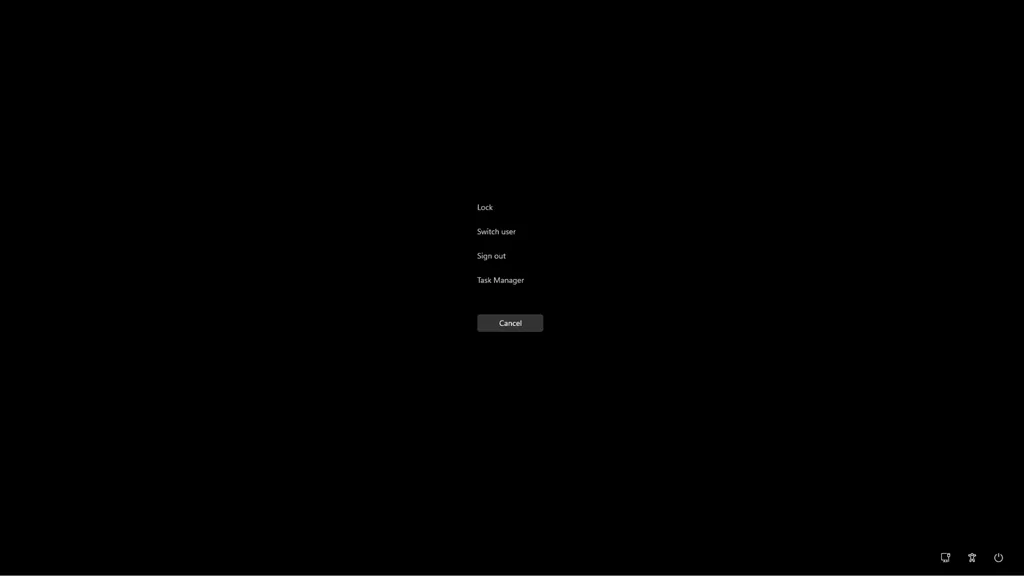
Windows 11’de Ctrl+Alt+Del tuşlarına basıldığında kullanıcı, bilgisayarın kilitlenmesi, hesap değiştirme, oturumu kapatma, parola değiştirme veya Görev Yöneticisi’ni açma seçeneklerinin bulunduğu güvenlik ekranına yönlendirilir. Sistem, kombinasyonu sıradan bir uygulamanın kolayca ele geçirmesini engellemek amacıyla özel bir mekanizma üzerinden işler.
Microsoft belgelerine göre Winlogon bileşeni, açılış sürecinde Ctrl+Alt+Del kombinasyonunu kaydederek diğer programların aynı tuş dizisini kullanmasını engeller. Kullanıcı kombinasyona bastığında Winlogon, güvenli masaüstünde oturum açma arayüzünü başlatır. Parola, PIN veya akıllı kart gibi kimlik doğrulama seçenekleri, kimlik bilgisi sağlayıcıları aracılığıyla ekrana taşınır.
Kimlik bilgisi sağlayıcıları, parolayı tek başına doğrulayan güvenlik mekanizmaları değildir. Bu bileşenler, kullanıcıdan alınan bilgileri ilgili kimlik doğrulama sistemlerine iletir. Yerel Güvenlik Yetkilisi (LSA) ile Kerberos ve NTLM gibi kimlik doğrulama bileşenleri, hesabın doğrulanmasında görev alır.
Yine de Ctrl+Alt+Del kullanımı tek başına eksiksiz bir güvenlik garantisi sağlamaz. Zararlı yazılım işletim sisteminin çekirdek düzeyinde denetimini ele geçirmişse güvenli oturum açma ekranına ilişkin korumalar da yetersiz kalabilir. Dolayısıyla kısayol, özellikle sahte giriş ekranlarına karşı koruma sağlarken güncel güvenlik yazılımlarının ve sistem güncellemelerinin yerini tutmaz.
Windows 11, Ctrl+Alt+Del kombinasyonunu kullanmayı sürdürse de her bilgisayar kullanıcıdan oturum açmadan önce bu tuşlara basmasını istemez. Kurumsal bilgisayarlarda güvenlik ilkeleri üzerinden zorunlu hale getirilebilen özellik, kişisel bilgisayarlarda çoğunlukla varsayılan olarak kapalıdır.
Söz konusu davranışı belirleyen ilke, Yerel Güvenlik İlkesi düzenleyicisindeki “Etkileşimli oturum açma: CTRL+ALT+DEL gerektirme” ayarıdır. Windows Pro gibi uygun sürümlerde kullanıcılar secpol.msc üzerinden Bilgisayar Yapılandırması, Windows Ayarları, Güvenlik Ayarları, Yerel İlkeler ve Güvenlik Seçenekleri yolunu izleyerek ilgili tercihe ulaşabilir. İlke devre dışı bırakıldığında sistem, akıllı kartla oturum açma gibi istisnalar dışında kullanıcının giriş öncesinde Ctrl+Alt+Del tuşlarına basmasını zorunlu tutar.
Windows Home sürümünde Yerel Güvenlik İlkesi düzenleyicisi yer almaz. Kullanıcılar bazı sistemlerde netplwiz aracını açıp Gelişmiş sekmesindeki güvenli oturum açma seçeneğini kontrol edebilir. Kurumsal ilkelerle yönetilen bilgisayarlarda ise kuruluşun belirlediği güvenlik kuralları kullanıcının tercihlerini sınırlayabilir.
Microsoft, Ctrl+Alt+Del zorunluluğunu kaldırma seçeneğinin belirli fiziksel engelleri bulunan kullanıcılar açısından erişilebilirlik avantajı sağlayabileceğini belirtir. Şirket, özelliğin devre dışı bırakılması halinde zararlı yazılımların sahte oturum açma pencereleri oluşturarak parola toplamaya çalışabileceği konusunda da uyarır.
Windows 11 kullanıcılarının yalnızca Görev Yöneticisi’ni açmak istemesi durumunda Ctrl+Alt+Del kombinasyonunu kullanması gerekmez. Ctrl+Shift+Esc tuşları, güvenlik ekranını açmadan doğrudan Görev Yöneticisi’ne erişim sağlar. Dolayısıyla sık kullanılan sistem aracına hızlı ulaşmak isteyen kişiler üç tuşlu kısayol yerine bu seçeneği tercih edebilir.
Klavyeyle erişimin sınırlı olduğu tabletlerde ise cihazın donanımına göre farklı tuş birleşimleri devreye girer. Microsoft’un Raymond Chen tarafından açıklanan yönergelerinde, bazı tabletlerde güç ve ses kısma tuşlarına birlikte basılması, Windows tuşunun çerçevede bulunduğu modellerde ise Windows ve güç tuşlarının kullanılması önerilir. Harici klavye bağlı olduğunda ek adımlar gerekebilir; uygulanacak yöntem cihazın tasarımına göre değişir.
Microsoft’un 2024’te Windows klavyelerine özel Copilot tuşunu eklemesi, tek tuşla çalışan güvenlik kısayolu tartışmasını yeniden gündeme getirebilecek bir örnek oluşturur. Buna karşın şirket, Ctrl+Alt+Del yerine geçecek özel bir güvenlik tuşunu Windows 11’in standart kullanımına dahil etmemiştir. Yaklaşık 45 yıl önce donan bilgisayarları yeniden başlatmak amacıyla ortaya çıkan kombinasyon, bugün özellikle kurumsal cihazlarda kimlik avı girişimlerine karşı ek bir koruma katmanı olarak varlığını sürdürür.