
Android Kullanıcıları Sahte Signal ve ToTok Uygulamalarıyla Hedef Alındı

Siber güvenlik uzmanları Android cihazları etkileyen iki yeni casus yazılım kampanyasını ortaya çıkardı. ProSpy ve ToSpy adı verilen zararlı yazılımlar, sahte Signal ve ToTok uygulamaları üzerinden dağıtıldı. Bu yazılımlar, masum görünen eklenti ve güncelleme dosyalarıyla kullanıcılara ulaştırıldı. Araştırmacılar, saldırıların özellikle Orta Doğu’da yoğunlaştığını belirtiyor.
Sahte Uygulamalar Kişisel Verileri Ele Geçirdi
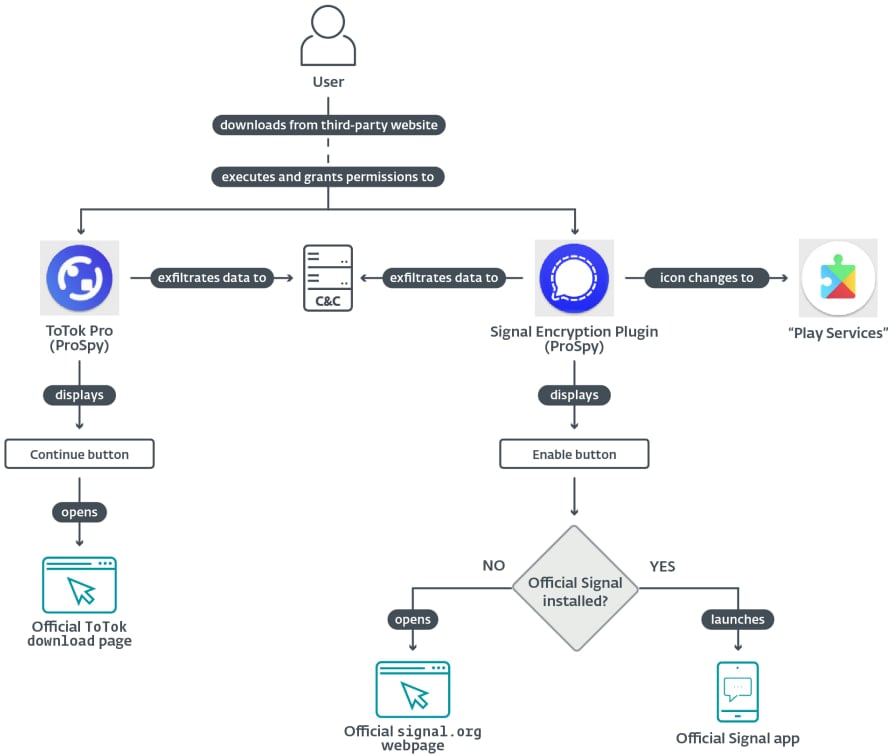
ProSpy adı verilen kampanya, Signal için hazırlanmış gibi görünen sahte bir eklentiyle kullanıcıları kandırdı. İndirilen dosyalar, uygulama yüklenir yüklenmez cihazın mesaj kayıtlarına, rehberine ve dosyalarına erişim izni istedi. Kurulum tamamlandıktan sonra ise yazılım arka planda çalışarak kişisel bilgileri saldırganların kontrolündeki sunuculara aktardı.


Zararlı yazılımın fark edilmemesi için farklı yöntemler kullanıldı. Uygulama, Google Play Hizmetleri simgesini taklit ederek ana ekranda güvenilir görünüm kazandı. Kullanıcı simgeye dokunduğunda sahte bir ekran yerine gerçek Play Hizmetleri penceresi açıldı. Bu sayede uygulamanın varlığı uzun süre gizli kalabildi.
ToSpy adlı kampanya ise sahte ToTok sürümleriyle yayıldı. Kullanıcılar uygulamayı yüklediğinde cihazın depolama alanına erişim izni istendi. Ardından belgeler, fotoğraflar, videolar ve sohbet yedekleri kopyalanarak saldırganlara gönderildi.
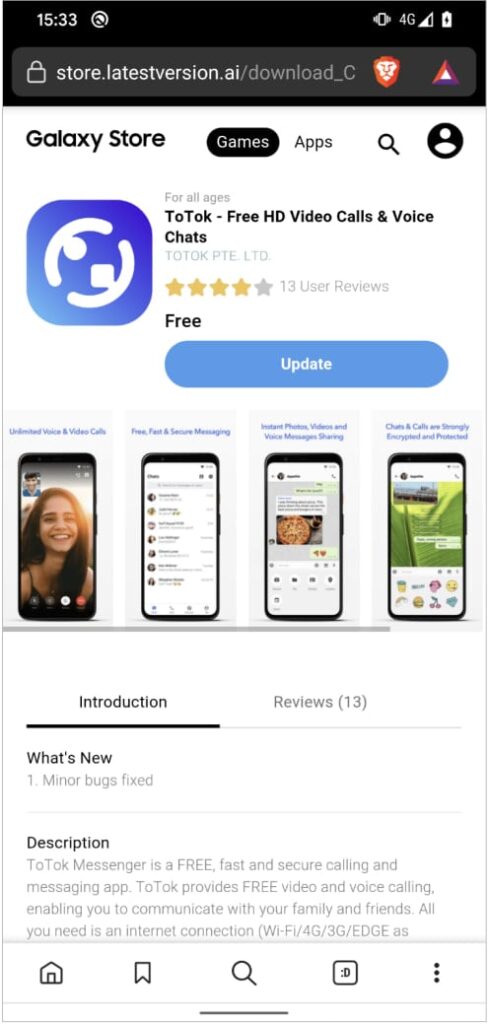
Uygulama açıldığında ise gerçek ToTok devreye sokuldu. Bu yöntem, kurbanların sahte yazılımı fark etmesini zorlaştırdı. Eğer cihazda ToTok yüklü değilse kullanıcı yönlendirilerek resmi mağazalardan uygulamanın indirilmesi sağlandı. Böylece casus yazılım kendisini daha inandırıcı hale getirdi.
ESET araştırmacıları, iki kampanyanın farklı dönemlerde aktif hale geldiğini raporladı. ToSpy saldırılarının 2022 yılında başlayan bir altyapı üzerine kurulduğu, ProSpy’ın ise 2024 itibarıyla devreye girdiği belirlendi. Bulgular, saldırıların uzun vadeli bir planlama ile yürütüldüğünü ortaya koyuyor.
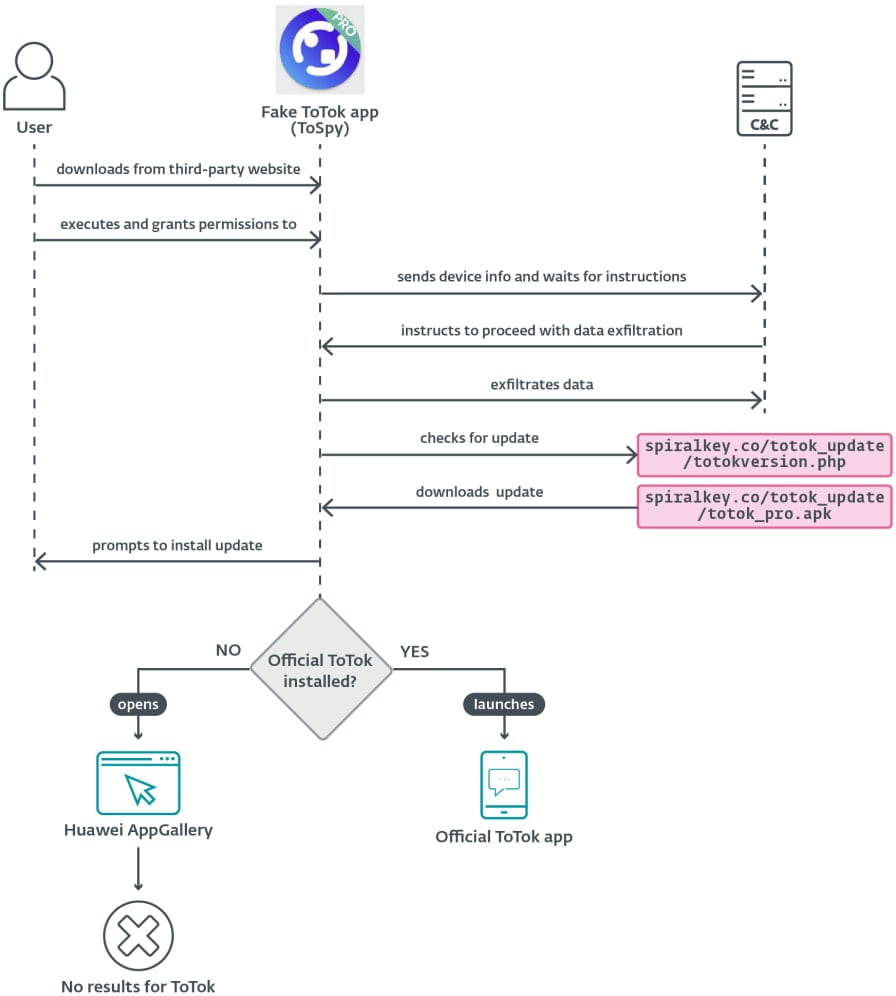
Casus yazılımlar, cihaz yeniden başlatılsa dahi kendini çalışır durumda tutmak için Android sistem servislerini suistimal ediyor. AlarmManager servisini kullanarak kapanan işlemleri yeniden başlatıyor, önde çalışan servisleri taklit ederek cihazın güvenlik önceliğini elde ediyor. Ayrıca telefon açıldığında otomatik olarak çalışmaya başlıyor.
Uzmanlar, sahte uygulamaların yarattığı risklere karşı kullanıcıları uyarıyor. Android cihaz sahiplerinin yalnızca Google Play Store gibi resmî mağazalardan uygulama indirmesi gerektiği belirtiliyor. Geliştiricilerin resmi internet sitelerinden yapılan yüklemelerin de güvenli kaynaklar arasında değerlendirildiği ifade ediliyor.
Kullanıcıların Play Protect özelliğini devre dışı bırakmaması, bilinmeyen kaynaklardan APK yüklememesi ve cihazlarında şüpheli davranışlar gözlemlendiğinde güvenlik yazılımlarını devreye alması öneriliyor. Ayrıca kurumsal cihazlarda güvenlik politikalarının titizlikle uygulanması gerektiği vurgulanıyor.
Ortaya çıkan saldırılar, kullanıcı verilerinin ne kadar kolay bir şekilde hedef alınabildiğini gösterdi. Kimlik bilgileri, kişisel yazışmalar ve dosyalar sadece bireysel değil kurumsal güvenliği de tehlikeye atıyor. Siber güvenlik uzmanları, tehditlerin süreklilik kazanması halinde daha geniş çaplı veri ihlallerinin yaşanabileceğine dikkat çekiyor.
Mobil iletişim araçlarının günlük yaşamda kritik bir konuma sahip olması, saldırganların bu platformları cazip hedefler olarak görmesine yol açıyor. Bu nedenle kullanıcıların güvenlik konusunda bilinçli davranması ve şüpheli içeriklerden uzak durması büyük önem taşıyor.








