Siber saldırganlar, sahte ChatGPT, Gemini, Claude ve Perplexity siteleri üzerinden reklam hesaplarını yöneten kullanıcıların giriş bilgilerini ve çok faktörlü kimlik doğrulama (MFA) kodlarını çalıyor. Saldırılar, gerçek bir tarayıcı penceresinin içine yerleştirilen sahte giriş ekranlarıyla kullanıcıları yanıltan tarayıcı içinde tarayıcı tekniğini kullanıyor. Araştırmacılar, kampanyanın reklam hesaplarının yanı sıra sahte işe alım ve para iadesi sayfalarını da kullanan daha geniş bir saldırı operasyonunun parçası olduğunu belirtiyor.
Sahte Yapay Zekâ Siteleri Reklam Hesaplarını Hedefliyor
Kampanyanın hedefinde reklam ajanslarında çalışan personel, medya satın alma uzmanları ile birden fazla müşterinin hesaplarına erişebilen yöneticiler bulunuyor. Bu hesaplar yüksek bakiyelere erişim sağlayabildiği için saldırganlar ele geçirdikleri hesapları sahte reklam kampanyalarında harcama yapmak veya diğer siber suçlulara satmak amacıyla kullanabiliyor.
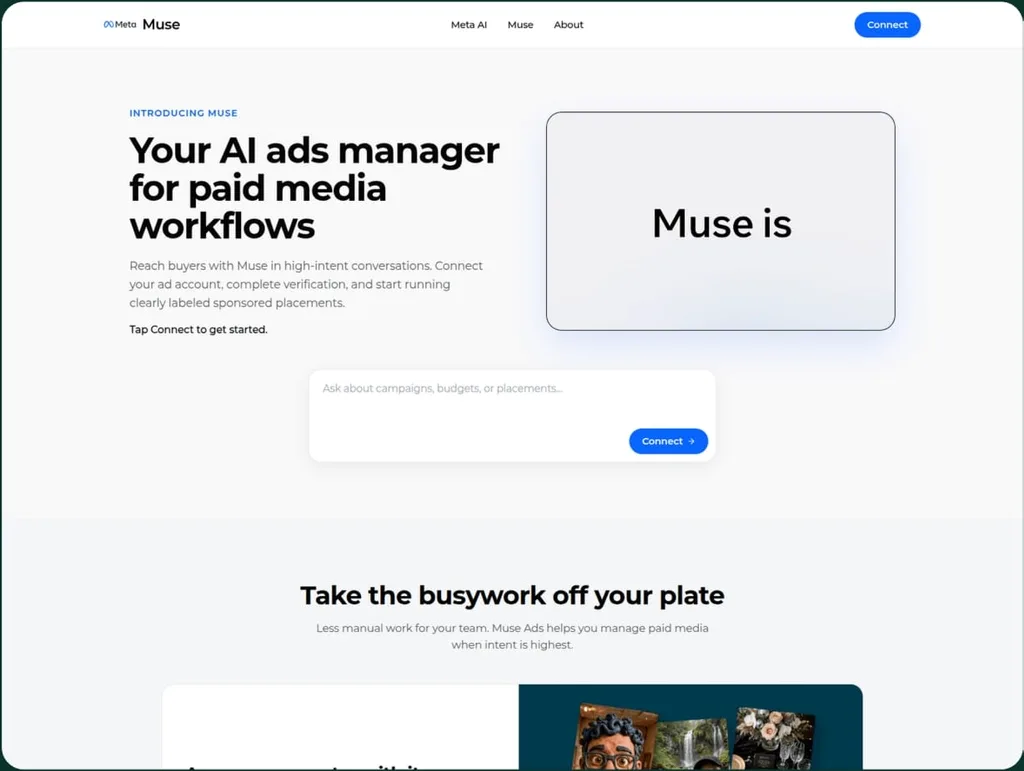

Sahte yapay zekâ hizmetleri, reklam verenlere alıcılara ulaşma, reklam teklifleri alma, kampanya planlama ve reklam harcamalarını denetleme gibi işlevler sunduğunu iddia ediyor. Kullanıcıların sözde hizmetlerden yararlanabilmesi için reklam hesabını yapay zekâ ürününe bağlaması isteniyor.
Saldırganların kullandığı sayfalardaki bağlantı düğmesi, kullanıcıyı gerçek Google hesabı giriş sayfasına götürmek yerine sahte bir Google penceresi açıyor. Sahte pencerenin adres çubuğunda accounts.google.com adresinin gösterilmesi, kullanıcının gerçek bir Google giriş ekranıyla karşı karşıya olduğunu düşünmesine neden oluyor.
Kampanyanın zamanlaması da dikkat çekiyor. Araştırmacılar, saldırı altyapısının Meta tarafından çeşitli kişisel görevlerde yardımcı olmak üzere tanımlanan Muse yapay zekâ aracının yakın zamanda duyurulmasından yararlandığını belirtiyor.
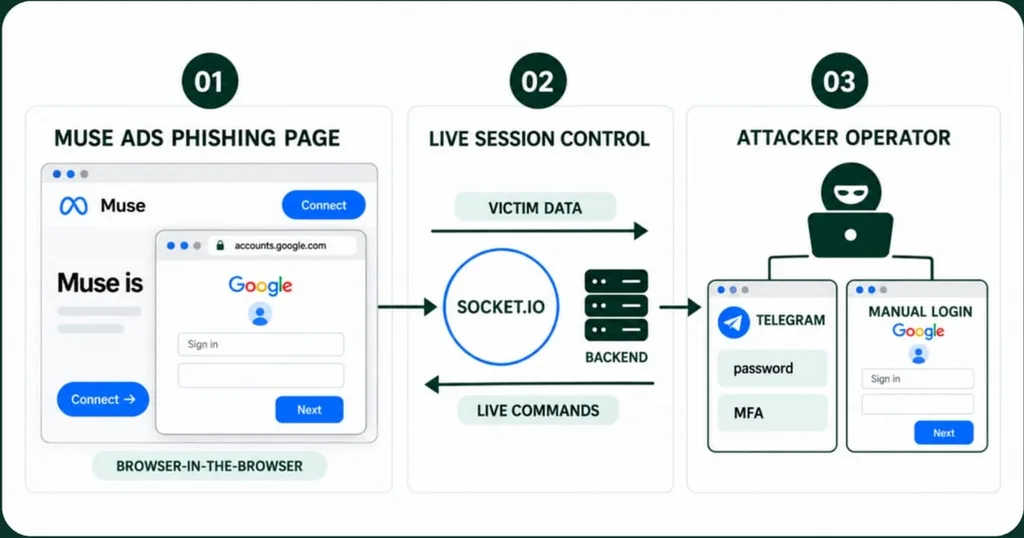
Tarayıcı içinde tarayıcı tekniği, gerçek internet tarayıcısının içinde sahte bir tarayıcı penceresi oluşturulmasına dayanıyor. Kullanıcı, gerçek bir giriş penceresi gördüğünü düşünürken saldırganlar sayfanın içine yerleştirilen bir çerçeve üzerinden kimlik bilgilerini topluyor.
Saldırganların kullandığı sahte pencereler gerçek giriş ekranlarına benzeyecek şekilde hazırlanıyor. Pencerelerde gerçekçi başlıklar, arayüz unsurları ile kullanıcıların beklediği giriş adresleri gösteriliyor. Ancak pencerenin kendisi gerçek bir tarayıcı penceresi yerine saldırganların oluşturduğu bir sayfa içindeki çerçeveden oluşuyor.
Araştırmacılar, saldırı kitinin Windows, macOS, iOS ve Android arayüzlerine uyarlanabildiğini belirtiyor. Sistem ayrıca farklı tarayıcı görünümlerini ve karanlık tema seçeneklerini taklit edebiliyor.
Kurban sahte giriş sürecine girdikten sonra saldırgan tarafındaki bir operatör süreci elle yönetebiliyor. Operatör, kullanıcının şifresini üç kez girmesini isteyebiliyor, SMS veya kimlik doğrulama uygulaması kodu talep edebiliyor, Okta bildirimleri gösterebiliyor, Google onay ekranları açabiliyor veya QR kod okutulmasını isteyebiliyor.
Saldırgan operatörleri girilen doğrulama kodlarını reddedebiliyor, kullanıcıyı bekleme ekranında tutabiliyor veya saldırı akışını istedikleri anda sonlandırabiliyor. Bu yapı, saldırganların kurbanın gerçek zamanlı tepkilerine göre kimlik doğrulama sürecini değiştirmesine olanak sağlıyor.
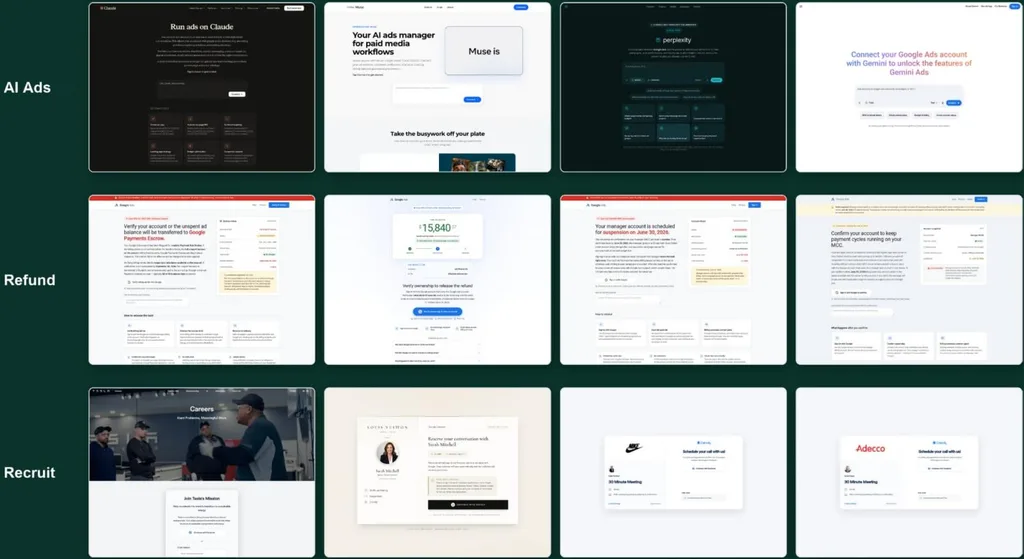
Araştırmacılar saldırı altyapısını incelediğinde kampanyanın yalnızca reklam hesaplarını hedeflemediğini ortaya çıkarmış. Aynı operasyon kapsamında sahte işe alım teklifleri ile para iadesi sayfaları gibi farklı kandırma yöntemlerinin de kullanıldığı belirlenmiş.
Operasyona bağlı sayfalar ortak Next.js ile Socket.IO altyapısı kullanıyor. Bazı sistemlerde Vercel ön yüzleri ile Railway veya Render arka uçları birlikte çalışıyor. Yanlış yapılandırılmış herkese açık GitHub depolarında eski kaynak kodlarının açığa çıkması, araştırmacıların operasyonu mart ayına kadar takip etmesini sağlamış.
Saldırılarda kullanılan Telegram kontrol kanalına yüzlerce kurban gönderimi ulaştığı da tespit edilmiş. Araştırmacılar, bu sayının doğrudan başarıyla ele geçirilen hesapların sayısını göstermediği konusunda uyarıyor.
Tarayıcı içinde tarayıcı saldırıları görsel açıdan ikna edici olsa da gerçek tarayıcı pencerelerinden ayrılabilecek bazı teknik özellikler taşıyor. Sahte çerçeveler gerçek tarayıcı pencereleri gibi ana tarayıcı penceresinin dışına taşınamıyor veya bağımsız şekilde yeniden boyutlandırılamıyor.
Gerçek OAuth pencereleri ise işletim sisteminin tarayıcı penceresi olarak hareket ettiği için kullanıcılar bu pencereleri bağımsız şekilde taşıyabiliyor ve yeniden boyutlandırabiliyor. Kullanıcıların giriş sırasında pencerenin davranışını kontrol etmesi, sahte giriş ekranlarının fark edilmesine yardımcı olabiliyor.
Araştırmacılar, saldırı platformunun Google, Meta, TikTok ile Okta giriş akışlarını desteklediğini belirliyor. Komutların Socket.IO olayları üzerinden gönderilmesi, saldırganların kurbanın ekranındaki süreci uzaktan yönetmesine olanak sağlıyor.
Saldırı altyapısının görünür platform üzerinden sağlayıcı arayüzlerini yerel olarak yeniden oluşturması, trafiğin doğrudan geleneksel bir ters vekil sunucu saldırısı gibi görünmesini de engelliyor. Kimlik bilgileri ile MFA durumu saldırı platformunun kendi API’leri üzerinden toplanırken trafik, yapay zekâ hizmeti ile ilgisiz bir uygulamanın arka ucu arasındaki iletişim gibi gösteriliyor.
Araştırmacılar, reklam, para iadesi ve işe alım temalarıyla hazırlanan kampanyalarda onlarca farklı internet adresinin kullanıldığını belirtiyor. Bu nedenle reklam hesaplarını yöneten kullanıcıların yalnızca sitenin görsel görünümüne güvenmemesi, özellikle giriş penceresinin gerçek bir tarayıcı penceresi olarak davranıp davranmadığını kontrol etmesi gerekiyor.