SonicWall SMA1000 Serisinde Kritik SSRF Açığı İçin Güncelleme Yayınlandı

SonicWall, SMA1000 serisi güvenli uzaktan erişim cihazlarında en yüksek önem derecesine sahip bir sunucu tarafı istek sahteciliği açığını (SSRF) gidermek için düzeltme yayımladı. CVE-2026-102255 olarak izlenen güvenlik açığı, SMA1000 6210, 7210 ve 8200v modellerindeki Appliance WorkPlace arayüzünü etkiliyor. SonicWall, açığın henüz aktif saldırılarda kullanıldığına ilişkin kanıt bulunmadığını belirtirken müşterilerden yayımlanan düzeltmeleri gecikmeden uygulamalarını istiyor.
CVE-2026-102255 Uzaktan Yetkisiz İstek Göndermeye Yol Açabiliyor
CVE-2026-102255, SMA1000 cihazlarında alternatif bir erişim yolundan kaynaklanan bir güvenlik zafiyetine dayanıyor. Uzaktan erişebilen yetkisiz saldırganlar, düşük karmaşıklık gerektiren saldırılarla söz konusu yolu kötüye kullanarak cihazın kendi adına istekler göndermesini sağlayabiliyor.

SonicWall, saldırganların bu yöntemle cihazın dahili işlevlerine erişerek yetkisiz işlemler gerçekleştirebileceğini belirtiyor. SSRF türündeki açık, saldırganın hedef sistemin erişebildiği iç kaynaklara istek yönlendirmesine izin verebildiği için kurumsal ağ geçitlerinde özellikle önem taşıyor.
CVE-2026-102255, SMA100 serisini etkilemiyor. SonicWall güvenlik duvarları üzerinde çalışan SSL-VPN altyapısı da söz konusu güvenlik açığının kapsamı dışında kalıyor.
SonicWall, salı günü yayımlanan düzeltmelerin fiziksel veya sanal SMA1000 cihazlarına uygulanmasını öneriyor. Şirket, mevcut aşamada CVE-2026-102255 dahil olmak üzere ilgili sürümde giderilen güvenlik açıklarının internette aktif olarak istismar edildiğine dair bir bulgu bulunmadığını açıklıyor.
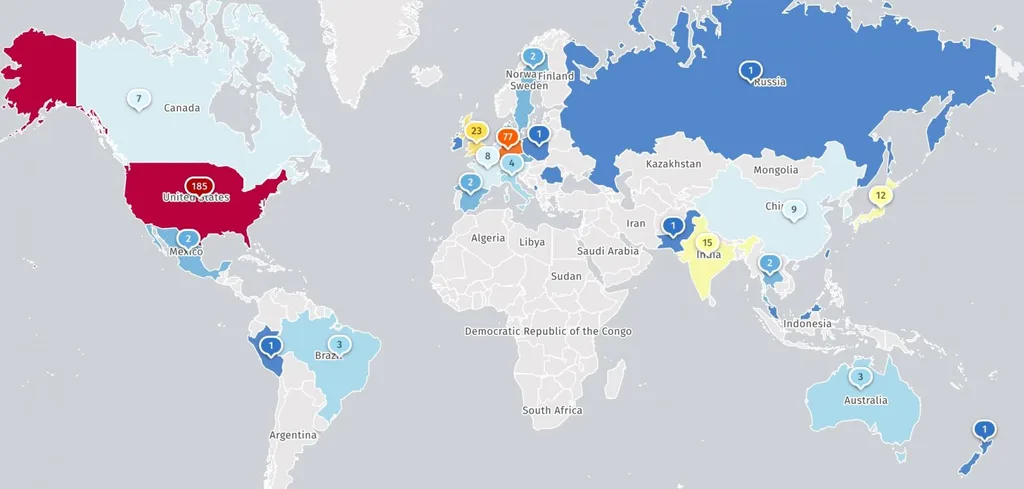
İnternete açık SMA1000 cihazlarını izleyen Shadowserver, dünya genelinde 400’den fazla cihaz tespit ediyor. Shadowserver’ın gözlemlediği cihazların bir bölümü güncellenmiş olabileceği için söz konusu sayı doğrudan savunmasız sistem sayısını göstermiyor.
Kurumsal VPN altyapısında kullanılan SMA1000 cihazları, kamu kurumları, yönetilen hizmet sağlayıcıları (MSSP) ile büyük şirketlerin iç uygulamalara ve kurumsal ağlara uzaktan erişim sağlamasında kullanılıyor. Bu nedenle güvenlik açıkları, internete açık cihazların arkasındaki kurumsal kaynaklara ulaşmak isteyen saldırganlar açısından değerli hedefler oluşturuyor.
SMA1000 ürün ailesi, 2026 boyunca birden fazla güvenlik açığının saldırılarda kullanılmasına sahne olmuş. Temmuz ayında CVE-2026-15409 ile CVE-2026-15410 kodlu iki sıfır gün açığı, savunmasız VPN cihazlarına özel olarak hazırlanmış Sou5, OrangeTail ve RootRun zararlı yazılımlarının yüklenmesi amacıyla kullanılmış.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), söz konusu saldırıları fidye yazılımı gruplarıyla ilişkilendirmiş. SonicWall ayrıca geçen ay CVE-2026-83548 ile CVE-2026-83549 kodlu iki yeni sıfır gün açığının saldırganlar tarafından birlikte kullanılarak savunmasız SMA1000 ağ geçitlerinde uzaktan kod çalıştırıldığı konusunda müşterilerini uyarmış.
CISA kayıtları, SonicWall ürünlerindeki geçmiş riskin boyutunu da ortaya koyuyor. Kurum son dört yılda 19 SonicWall güvenlik açığını aktif olarak istismar edilen açıklar listesine eklerken söz konusu açıkların 13’ünün fidye yazılımı saldırılarında kullanıldığı belirtiliyor.
SonicWall’ın yeni düzeltmesi henüz aktif istismar kanıtı bulunmayan CVE-2026-102255 için koruma sağlıyor. Kurumların sonraki adımında SMA1000 modellerini kontrol ederek kendi cihazlarının etkilenen sürümler arasında bulunup bulunmadığını belirlemesi, ardından üreticinin yayımladığı düzeltilmiş sürüme geçmesi gerekiyor.