WordPress ve Zyxel Açıkları Üzerinden 29 Ülkede Siber Saldırı Düzenlendi

GreyNoise, Çin dili kullanan bir tehdit aktörünün WordPress ile Zyxel GS1900 ağ anahtarlarındaki güvenlik açıklarını kullanarak 29 ülkedeki en az 49 kuruluşa sızdığını açıkladı. Saldırganın bir Batılı hükümet kuruluşundaki WordPress sunucusundan hesap bilgileri, düz metin parolalar ve kişisel veriler içeren en az 18.566 kaydı ele geçirdiği belirlenirken Zyxel tarafındaki saldırılarda 48 ülkedeki 996 cihazdan ağ bilgileri ile kimlik bilgileri toplandı. GreyNoise, Mayıs 2026’dan beri izlediği faaliyeti Red Heron ile bağlantılı olduğu değerlendirilen Çin dili kullanan bir tehdit kümesine bağlarken araştırmacılar saldırılarda çok sayıda farklı ürünün açıklarının art arda kullanıldığını belirledi.
WordPress Açıkları 49 Kuruluşa Erişim Sağladı
GreyNoise sensörleri, Temmuz 2026’da WordPress çekirdeğindeki CVE-2026-63030 ile CVE-2026-60137 açıklarının birlikte kullanıldığı saldırıları tespit etti. Araştırmacılar tarafından wp2shell adı verilen saldırı zinciri, REST API’deki yönlendirme hatası ile SQL enjeksiyonu açığını birleştirerek kimlik doğrulaması gerektirmeden uzaktan kod çalıştırma yoluna ulaşıyor. WordPress, söz konusu açıklar için 6.9.5 ve 7.0.2 sürümlerini 17 Temmuz’da yayınlarken etkilenen sürümlerin güncel sürümlere yükseltilmesi gerekiyor.
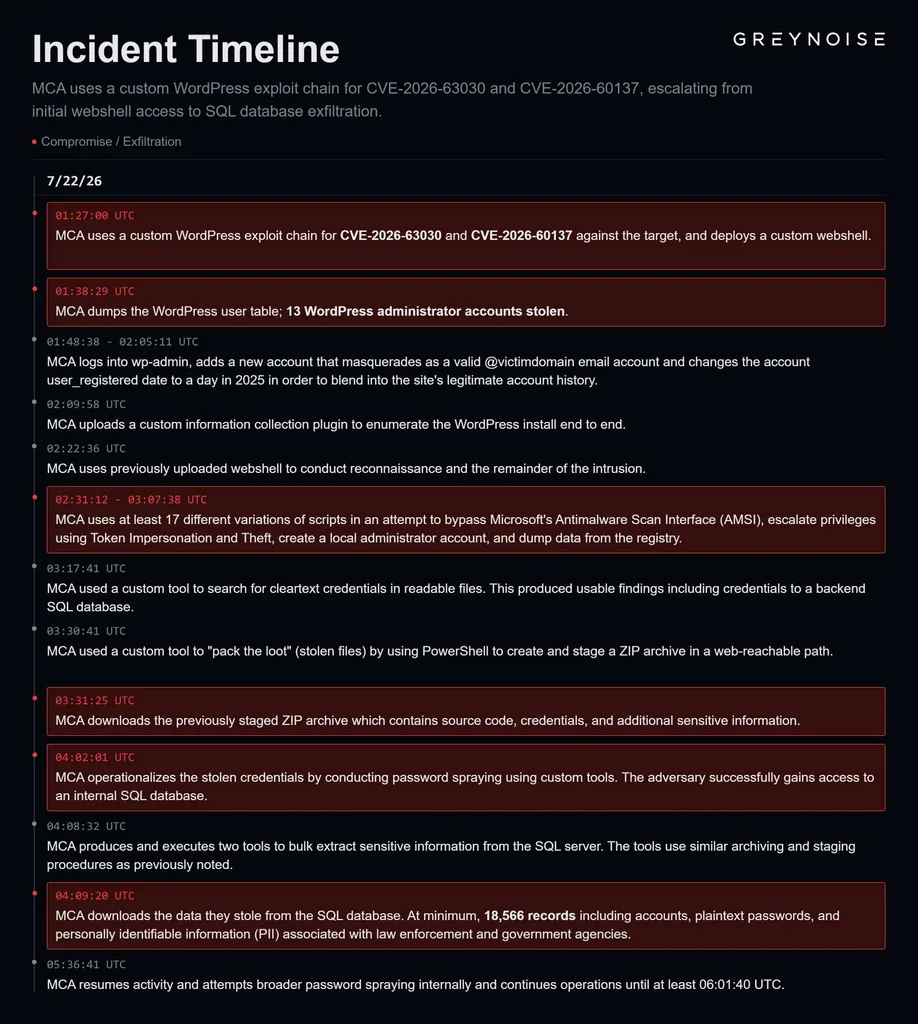

Batılı bir hükümet kuruluşunun WordPress altyapısı, saldırganın veri hırsızlığı açısından en dikkat çekici hedeflerinden biri oldu. Saldırgan, sisteme girdikten sonra Windows ortamını inceleyerek Microsoft Defender, AMSI, çalışan servisler, dinleyen portlar, yerel hesaplar, uygulama kısıtlamaları ile veritabanı yapılandırmasını araştırdı. GreyNoise kayıtlarına göre tehdit aktörü yaklaşık 36 dakikalık bölümde AMSI kontrollerini aşmak, ayrıcalıkları yükseltmek, yerel yönetici hesabı oluşturmak ve kayıt defteri bilgilerini toplamak amacıyla 17 farklı betik denedi.
Saldırgan, Windows ortamındaki keşif faaliyetlerinin ardından arka uç SQL veritabanına ait kimlik bilgilerine ulaştı. Tehdit aktörü, elde ettiği bilgileri parola püskürtme saldırısında kullanarak kurumun dahili SQL sunucusuna erişti. Veritabanından çıkarılan en az 18.566 kayıt, hükümet ile kolluk kuvvetleriyle bağlantılı hesapları, düz metin parolaları ve kişisel tanımlayıcı bilgileri içeriyordu.
GreyNoise, aynı saldırganın Rusya tarafından işgal edilen Ukrayna’daki bir Rus devlet kuruluşuna da sızdığını bildirdi. Araştırmacılar, aynı aktörün farklı taraflara ait devlet altyapılarını hedeflemesini saldırı kümesinin kapsamını gösteren ayrı bir vaka olarak değerlendiriyor.
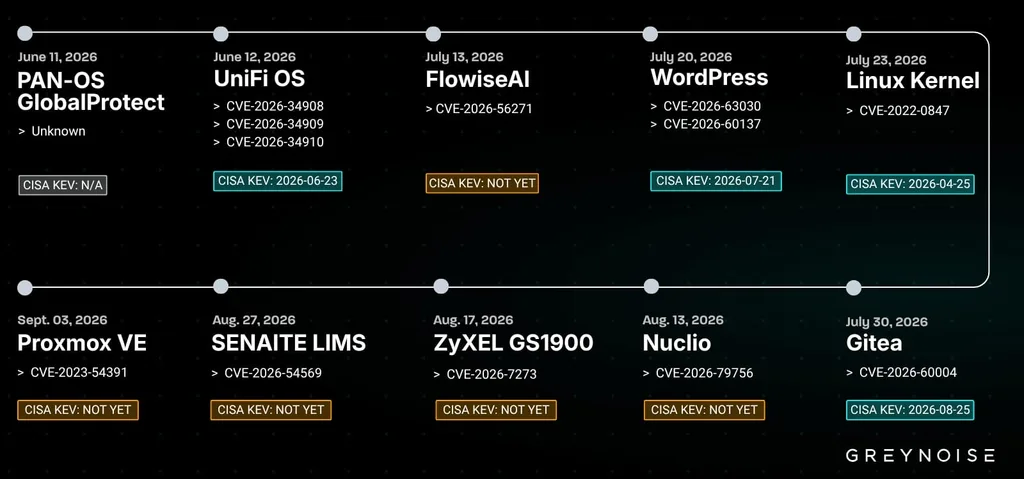
GreyNoise, 17 Ağustos 2026’dan itibaren aynı tehdit aktörünün Zyxel GS1900 serisi Smart Managed Switch cihazlarını hedefleyen CVE-2026-7273 açığını kullanmaya başladığını belirledi. Zyxel’in güvenlik duyurusuna göre açık, anahtarların CGI bileşenindeki yığın tabanlı arabellek taşması hatasından kaynaklanıyor ve yerel ağ erişimine sahip kimliği doğrulanmamış bir saldırganın özel hazırlanmış HTTP isteğiyle işletim sistemi komutları çalıştırmasına yol açabiliyor.
Saldırı kampanyası, 48 ülkedeki 996 GS1900 cihazından yapılandırma dosyaları, ağ bilgileri ve kök düzeydeki hesaplara ait özetlenmiş kimlik bilgilerini hedef aldı. GreyNoise verileri, 996 cihazın 564’ünde fabrika çıkışı kimlik bilgilerinin hâlâ kullanıldığını gösterirken saldırganların ele geçirdiği parola özetlerinin yanı sıra değiştirilmemiş varsayılan hesapların da yeniden erişim riski oluşturduğu değerlendiriliyor.
Ubiquiti ve Diğer Ağ Ürünleri de Hedef Alındı
Tehdit aktörü, saldırı zincirini yalnızca WordPress ile Zyxel cihazlarıyla sınırlı tutmadı. GreyNoise, Ubiquiti UniFi OS üzerinde CVE-2026-34908, CVE-2026-34909 ve CVE-2026-34910 olarak izlenen açıkların yanı sıra Palo Alto Networks PAN-OS GlobalProtect, FlowiseAI, Linux çekirdeğindeki Dirty Pipe, Gitea, Nuclio, SENAITE LIMS ve Proxmox VE açıklarına yönelik faaliyetler de gözlemledi.
Ubiquiti açıkları için kullanılan saldırıların kök düzeyinde uzaktan kod çalıştırma elde etmeyi amaçladığı belirtilirken söz konusu üç güvenlik açığı CISA’nın Bilinen İstismar Edilen Açıklar kataloğuna Haziran 2026’da dahil edildi. Zyxel’in CVE-2026-7273 açığı da 21 Eylül 2026’da aynı kataloğa eklendi.
Saldırı Kümesi Red Heron ile İlişkilendiriliyor
GreyNoise, farklı ürünlere yönelen saldırıların aynı IP adresinden geldiğini ve faaliyetin Haziran 2026’nın başlarından itibaren izlendiğini bildirdi. Araştırmacılar, saldırı altyapısı ile kullanılan yöntemlerdeki örtüşmeler nedeniyle söz konusu aktörü Red Heron ile aynı veya bağlantılı bir tehdit kümesi olarak değerlendiriyor.
Araştırmacıların ilişkilendirmesi, saldırılarda kullanılan Gitea açığının Red Heron ile ilişkilendirilen önceki faaliyetlerle örtüşmesine dayanıyor. GreyNoise’un değerlendirmesi kesin bir grup kimliği ortaya koymuyor; tehdit aktörünün Çin dili kullandığına ilişkin bulgular ile altyapı ve saldırı yöntemlerindeki benzerlikler, ilişkilendirmenin temel unsurlarını oluşturuyor.
Eski Açıklar Yeni Saldırı Zincirlerinde Birleştiriliyor
Saldırganın farklı ürünlere ait açıkları art arda kullanması, kuruluşların yalnızca yeni yayınlanan güvenlik açıklarını takip etmesinin yeterli olmadığını gösteren bir saldırı modeli ortaya koyuyor. Proxmox VE’de 2023’ten kalan bir güvenlik açığının, Linux’taki Dirty Pipe zafiyetinin, Gitea’daki yeni bir açığın, WordPress’teki 2026 tarihli açıklarla aynı operasyon içinde kullanılması savunma ekiplerinin varlık envanteri ile yama durumunu birlikte izlemesini gerektiriyor.
Kuruluşların WordPress kurulumlarında 6.9.5, 7.0.2 veya ilgili düzeltilmiş sürümlerin kullanıldığını doğrulaması gerekiyor. Ağ ekiplerinin GS1900 cihazlarını Zyxel tarafından sağlanan model bazlı güncel firmware sürümlerine yükseltmesi, yönetim arayüzlerini güvenilir yönetim ağlarıyla sınırlandırması ve fabrika çıkışı parolaları değiştirmesi de saldırı yüzeyini azaltıyor.
GreyNoise’un gözlemleri, internet erişimli web uygulamalarıyla ağ cihazlarının aynı saldırı operasyonunda birlikte hedef alınabildiğini ortaya koyuyor. Türkiye’deki kurumların da WordPress, ağ anahtarları, güvenlik duvarları, sanallaştırma platformları ve diğer yönetim sistemlerini tek tek izole varlıklar olarak değil, aynı saldırganın kullanabileceği birbirine bağlı giriş noktaları olarak değerlendirmesi gerekiyor.