Check Point Sistemlerinde Kritik Açık Bulundu: Saldırganlar Kök Yetkisiyle Kod Çalıştırabiliyor

Check Point Software, güvenlik yönetim sistemlerinde saldırganların kök yetkileriyle uzaktan kod çalıştırmasına yol açabilecek kritik bir açığı gidermek için güvenlik güncellemeleri yayınladı. CVE-2026-91843 olarak izlenen güvenlik açığı, Security Management Server giriş sürecindeki yığın tabanlı arabellek taşması nedeniyle yetkisiz saldırganların düşük karmaşıklıklı saldırılar gerçekleştirmesine izin verebiliyor. Sorunun Log Server bileşenini de etkilediğini belirten şirket, güncelleme yapılamayan sistemler için geçici erişim kısıtlamaları öneriyor.
CVE-2026-91843 Giriş İşlemindeki Arabellek Taşmasından Kaynaklanıyor
Check Point Security Management Server üzerinde gerçekleştirilen oturum açma işlemi, kritik açığın ortaya çıktığı temel bileşeni oluşturuyor. CVE-2026-91843, saldırganın normal bir kullanıcı hesabına sahip olmasını gerektirmeden uzaktan kod çalıştırabilmesine yol açan yığın tabanlı arabellek taşması sınıfında bulunuyor.

Bir saldırganın özel olarak hazırlanmış bir giriş isteği göndererek bellek sınırlarını aşması, güvenlik açığının istismar edilmesindeki temel mekanizmayı oluşturuyor. Check Point, saldırının düşük karmaşıklıkta olduğunu ve hedef sistemde ayrıca bir kullanıcı etkileşimi gerektirmediğini belirtiyor.
Saldırının başarıya ulaşması hâlinde elde edilen yetki seviyesi özellikle kritik önem taşıyor. Kök yetkisiyle çalışan kod, yönetim sunucusundaki hassas dosyalara, yapılandırmalara ve güvenlik yönetimi işlevlerine geniş erişim sağlayabileceği için açığın etkisi yalnızca tek bir uygulama süreciyle sınırlı kalmayabiliyor.
Security Management Server, Check Point Security Gateway cihazlarının merkezi yönetiminde kullanılan temel bileşenlerden biri olarak görev yapıyor. Güvenlik ekipleri bu altyapı üzerinden güvenlik duvarı yapılandırmalarını yönetirken ağ olaylarını da merkezi olarak takip edebiliyor.
Log Server ise Check Point güvenlik duvarlarından üretilen günlük kayıtlarını toplayarak saklıyor. CVE-2026-91843’ün söz konusu sunucuyu da etkilemesi, saldırı yüzeyinin yalnızca güvenlik yönetim işlemleriyle sınırlı olmadığını gösteriyor.
Check Point, bütün Security Management Server kurulumlarının yapılandırmadan bağımsız olarak savunmasız olduğunu özellikle belirtiyor. Şirket ayrıca VPN özelliğinin kullanılmamasının veya yapılandırılmamış olmasının güvenlik açığını ortadan kaldırmadığını ifade ediyor.
CVE-2026-91843’ün tehlike seviyesini artıran unsurlardan biri, saldırının hedef sistemde oturum açmış bir kullanıcıya ihtiyaç duymaması. Yetkisiz bir saldırgan, uygun koşullarda yönetim sunucusuna uzaktan ulaşarak açığı tetikleyebiliyor.
Saldırının düşük karmaşıklık seviyesinde olması da güvenlik ekiplerinin değerlendirmesi gereken ayrı bir risk oluşturuyor. Saldırganın karmaşık bir saldırı zinciri kurmasına gerek kalmadan güvenlik açığından yararlanabilmesi, internet üzerinden erişilebilen yönetim sistemlerinde tehdidin daha ciddi hâle gelmesine yol açabiliyor.
Kök yetkisi elde edildiğinde saldırgan yalnızca güvenlik yönetim yazılımını değil sunucunun işletim sistemi seviyesindeki kaynaklarını da etkileyebiliyor. Böyle bir erişim, saldırganın ağ güvenliği yapılandırmalarını değiştirmesi veya başka sistemlere yönelik saldırılar için yönetim altyapısını kullanması gibi sonuçlar doğurabilir.
Güvenlik ekipleri LivePatch güncellemesini hemen uygulayamıyorsa Check Point, savunmasız sistemlerin erişimini daha sıkı sınırlandırmasını öneriyor. Şirketin önerdiği yöntemlerden biri, SmartConsole içindeki Trusted Clients bölümünü kullanarak yönetim erişimini yalnızca güvenilir IP adresleri veya alt ağlarla sınırlandırmak.
Yöneticiler SmartConsole üzerinde Manage & Settings > Permissions & Administrators > Trusted Clients yolunu izleyerek izin verilen istemci adreslerini düzenleyebiliyor. Güvenlik ekiplerinin bu listeyi gereksiz şekilde genişletmemesi, geçici önlemin etkinliğini koruması açısından önem taşıyor.
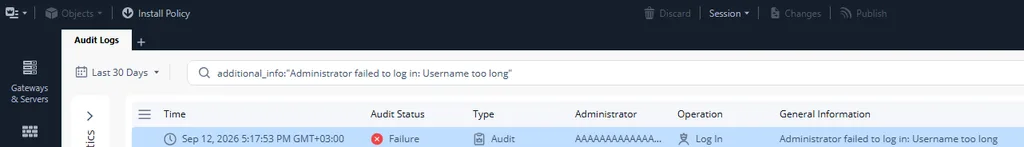
Check Point ayrıca saldırı izlerini belirlemek için günlük kayıtlarının incelenmesini öneriyor. Audit ve Admin login günlüklerinde “Administrator failed to log in: Username too long” uyarısının görülmesi, CVE-2026-91843 ile ilişkili saldırı girişiminin araştırılması gereken göstergeler arasında bulunuyor.
Check Point, CVE-2026-91843’ten kısa süre önce güvenlik duvarları ile yönetim sistemlerini etkileyen başka kritik açıklar için de güncellemeler yayınladı. CVE-2026-85103, VPN sertifikalarının ASN.1 kod çözme sürecindeki yığın tabanlı bellek taşması nedeniyle uzaktan kod çalıştırma riski oluşturuyordu.
Şirket aynı dönemde CVE-2026-85102 numaralı ikinci kritik açığı da giderdi. Söz konusu güvenlik açığı, kimlik doğrulaması yapmayan saldırganların savunmasız güvenlik duvarlarında kimlik doğrulama mekanizmasını aşarak uzaktan kod çalıştırmasına yol açabiliyor.
Check Point bu açıkların henüz gerçek saldırılarda kullanıldığını belirtmedi. Ancak şirketin son aylarda aktif olarak istismar edilen farklı güvenlik açıklarını açıklaması, güvenlik ekiplerinin yeni yamaları yalnızca tehditlerin doğrulanmış şekilde kullanıldığı durumlarda uygulamaması gerektiğini gösteriyor.
Check Point ürünlerinde yakın dönemde aktif olarak istismar edilen açıklar arasında CVE-2026-50751 ve CVE-2026-16232 de bulunuyor. CVE-2026-50751 numaralı kimlik doğrulama atlatma açığının haziran ayından itibaren Qilin fidye yazılımı grubuyla bağlantılı bir saldırgan tarafından kullanıldığı bildirildi.
CVE-2026-16232 ise en az temmuz ayından beri SmartConsole yönetim panellerinde yönetici yetkileriyle kimlik doğrulaması yapmak amacıyla istismar edildi. Söz konusu örnekler, yönetim arayüzlerindeki kimlik doğrulama açıklarının saldırganlar açısından yüksek değer taşıdığını ortaya koyuyor.
Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL) de CVE-2026-85102 ile CVE-2026-85103 açıklarının öncelikli olarak yamalanması gerektiği konusunda kuruluşları uyarmıştı. Kurum, bu açıklar için yakın zamanda istismar girişimleri beklediğini belirtmişti.
Kurumsal güvenlik ekipleri, Check Point yönetim sunucularını doğrudan internete açmak yerine yönetim erişimini güvenilir ağlar veya güvenli erişim katmanlarıyla sınırlandırmalı. Yönetim arayüzlerinin dış dünyaya açık olması, yazılım açığı ortaya çıktığında saldırganların doğrudan hedef sisteme ulaşabileceği ek bir saldırı yüzeyi oluşturuyor.
Güvenlik ekiplerinin CVE-2026-91843 için öncelikle etkilenen sistemleri envanterden çıkarması, ardından güvenlik güncellemesini uygulaması gerekiyor. Güncelleme gecikecekse Trusted Clients kısıtlamalarının devreye alınması ve ilgili günlüklerin incelenmesi, saldırı yüzeyini azaltmaya yönelik geçici adımlar arasında yer alıyor.
Check Point ürünlerini kullanan kuruluşlar için asıl kritik süreç, tek bir açığın kapatılmasından ziyade yönetim altyapısının düzenli olarak güncel tutulması olacak. Son dönemde aynı ürün ailesinde farklı kimlik doğrulama ve uzaktan kod çalıştırma açıklarının ortaya çıkması, güvenlik duvarı yönetim sistemlerinin ağ güvenliği kadar yüksek öncelikle korunması gerektiğini gösteriyor.