Active Directory’de “Publish Certificate in Active Directory” Ayarının Bilinmeyen Yüzü

Microsoft Active Directory Certificate Services (AD CS) ortamlarında sertifika şablonları (Certificate Templates), kurumsal sertifika yaşam döngüsünün temel yapı taşlarından biridir. Ancak yıllardır birçok ortamda yanlış anlaşılan ve gereksiz yere etkinleştirilen bir ayar bulunuyor: “Publish certificate in Active Directory”.
İlk bakışta oldukça masum görünen bu seçenek, büyük ölçekli ortamlarda Active Directory veritabanının gereksiz büyümesine, replikasyon trafiğinin artmasına ve servis hesaplarında beklenmedik limit sorunlarına yol açabiliyor. Bu yazıda bu ayarın gerçekte ne işe yaradığını, hangi durumlarda gerekli olduğunu ve neden çoğu ortamda devre dışı bırakılması gerektiğini inceliyoruz.
Publish Certificate in Active Directory Nedir?
Bir sertifika şablonu oluştururken veya mevcut bir şablonu düzenlerken, General sekmesi altında “Publish certificate in Active Directory” seçeneği bulunur.
Pek çok sistem yöneticisi bu ayarın etkinleştirilmesinin, istemcilerin sertifika şablonunu görebilmesi veya sertifika talebinde bulunabilmesi için gerekli olduğunu düşünür. Ancak bu yaygın bir yanılgıdır.
Bir kullanıcı veya bilgisayarın sertifika şablonunu görebilmesi için gereken tek şey ilgili şablon üzerinde Enroll yetkisine sahip olmasıdır. Bu ayarın etkin olup olmaması sertifika kaydı (enrollment) sürecini etkilemez.
Bu Ayar Gerçekte Ne İşe Yarar?
Bu seçenek etkinleştirildiğinde, sertifikayı üreten Certification Authority (CA), oluşturulan sertifikayı ilgili kullanıcı veya bilgisayar nesnesinin Active Directory hesabına yazar. Bu davranışın gerçekten gerekli olduğu iki temel senaryo vardır:
1. S/MIME Kullanımı
S/MIME kullanan ortamlarda kullanıcıların açık anahtarlarının (public key) merkezi olarak bulunabilmesi gerekir. Sertifikanın kullanıcı nesnesine yazılması sayesinde Outlook ve diğer S/MIME destekli istemciler, alıcıların sertifikalarını Active Directory üzerinden otomatik olarak bulabilir. Böylece e-posta şifreleme ve dijital imza doğrulama işlemleri sorunsuz şekilde gerçekleşir. Bu özellik kullanılmazsa kullanıcıların sertifikalarını manuel olarak paylaşmaları gerekir ve kurumsal ölçekte S/MIME yönetimi oldukça zorlaşır.
2. Encrypting File System (EFS)
EFS kullanan ortamlarda kullanıcı sertifikalarının Active Directory üzerinde yayınlanması önemlidir.
Windows, dosyaları şifrelerken doğru açık anahtarı otomatik olarak bulabilir, kurtarma ajanları (Recovery Agents) ve anahtar arşivleme mekanizmaları düzgün çalışır. Aksi durumda kullanıcı profil taşıma, veri kurtarma veya dolaşan kullanıcı (roaming user) senaryolarında erişim sorunları yaşanabilir.
Çoğu Ortamda Neden Gereksizdir?
S/MIME ve EFS dışındaki senaryoların büyük bölümünde bu ayarın etkin olmasına ihtiyaç yoktur. Ancak birçok sertifika şablonu varsayılan olarak bu seçenekle gelir veya mevcut bir şablon kopyalanırken aynı ayar korunur. Bu nedenle yıllar içinde çok sayıda kurumda gereksiz şekilde kullanılmaya devam eder.
Active Directory Veritabanının Büyümesi
Her yayımlanan sertifika ilgili kullanıcı veya bilgisayar nesnesine eklenir.
Bu durum:
- AD nesne boyutlarının büyümesine
- NTDS.dit veritabanının gereksiz genişlemesine
- Replikasyon trafiğinin artmasına
- Backup boyutlarının yükselmesine
- Domain Controller performansının olumsuz etkilenmesine
neden olabilir. Özellikle yüz binlerce veya milyonlarca nesne içeren büyük Active Directory ortamlarında bu etkinin boyutu oldukça ciddi olabilir.
Daha da önemlisi, Active Directory’ye yazılan sertifikalar:
- Sertifika süresi dolsa bile
- Sertifika iptal edilse bile
otomatik olarak kaldırılmaz. Bu nedenle yıllar içerisinde ciddi miktarda gereksiz veri birikimi oluşabilir.
Service Account Problemleri
Sorun yalnızca kullanıcı ve bilgisayar hesaplarıyla sınırlı değildir. Özellikle Microsoft Intune Certificate Connector gibi servis hesapları üzerinden yüksek hacimli sertifika dağıtımı yapılan ortamlarda problem çok daha belirgin hale gelir. Eğer Intune tarafından kullanılan sertifika şablonunda bu seçenek etkinse, üretilen her sertifika servis hesabının üzerine yazılır.
Yapılan testlerde tek bir hesap üzerinde yaklaşık 1250 sertifika sınırına ulaşılabildiği görülmüştür. Bu limit aşıldığında:
- Sertifikalar üretilmeye devam eder.
- Ancak Active Directory’ye yazma işlemi başarısız olur.
Bu durum özellikle büyük Intune dağıtımlarında beklenmedik sorunlara yol açabilir.
Sorun Nasıl Giderilir?
Gereksiz Sertifika Yayınlamayı Kapatın
İlk adım, yalnızca gerçekten ihtiyaç duyulan şablonlarda bu özelliği açık bırakmaktır. S/MIME ve EFS dışında kullanılan sertifika şablonlarında: Publish certificate in Active Directory ayarının kaldırılması önerilir. Bu işlem mevcut sertifikaları yeniden üretmeyi gerektirmez ve yalnızca gelecekteki sertifikaların AD’ye yazılmasını engeller.
Daha Önce Yayınlanmış Sertifikaları Temizleyin
Mevcut sertifikalar otomatik olarak silinmez. Bu nedenle temizlik işlemi manuel olarak yapılmalıdır.
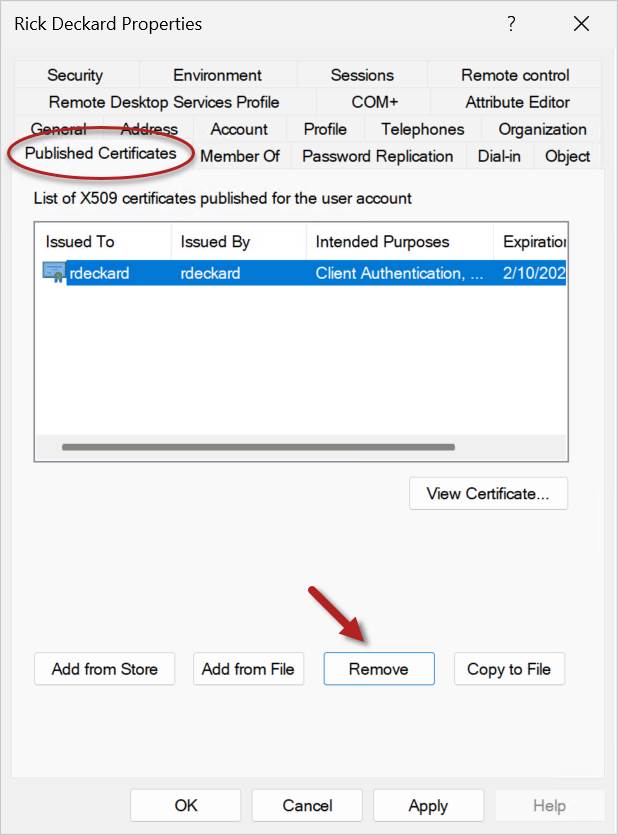

Kullanıcı veya bilgisayar hesabı üzerinde:
- Active Directory Users and Computers (dsa.msc) açılır.
- İlgili nesne seçilir.
- Published Certificates sekmesine girilir.
- Gereksiz sertifikalar kaldırılır.
Dikkat: Kullanım amacı doğrulanmamış sertifikalar kesinlikle silinmemelidir. Özellikle S/MIME ve EFS sertifikalarının yanlışlıkla kaldırılması ciddi erişim problemlerine neden olabilir.
Managed Service Account Temizliği
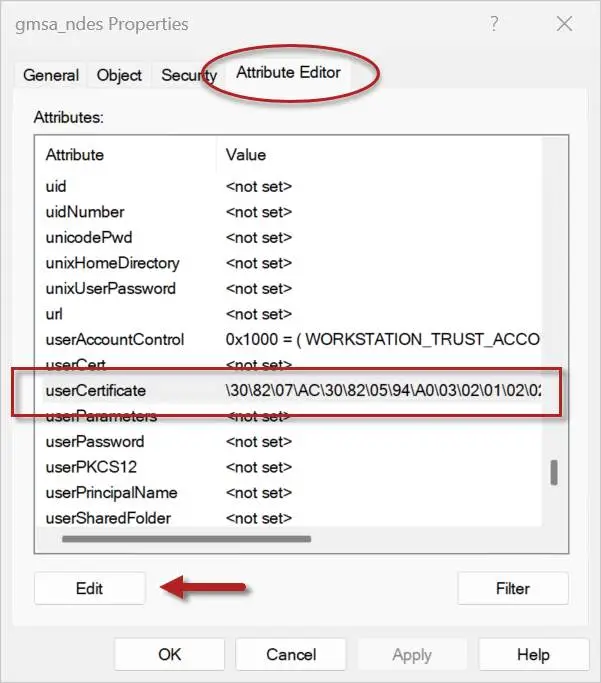
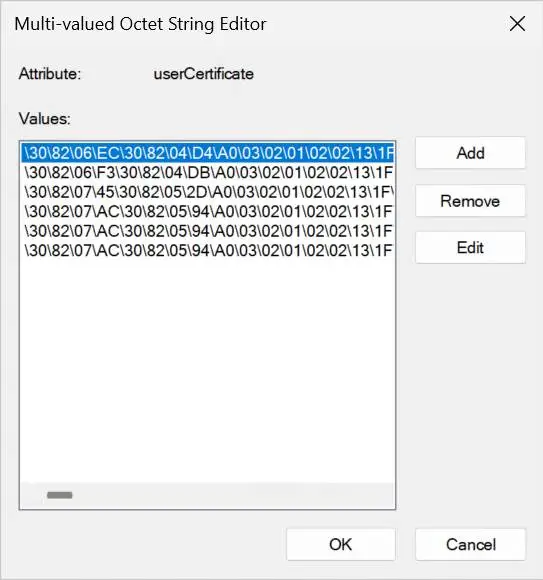
Managed Service Account (MSA) nesnelerinde Published Certificates sekmesi bulunmaz. Bu hesaplarda sertifikalar: Attribute Editor > userCertificate özniteliği üzerinden temizlenebilir. Ancak burada sertifikaların detayları grafik arayüzden görüntülenemediği için dikkatli hareket edilmesi gerekir.
Publish certificate in Active Directory ayarı, AD CS ortamlarında en sık yanlış anlaşılan seçeneklerden biridir. Sertifika kayıt işlemi için gerekli değildir ve yalnızca belirli senaryolarda anlamlı bir kullanım sunar. S/MIME ve EFS gibi özel ihtiyaçlar dışında etkin bırakılması, zaman içerisinde Active Directory veritabanının gereksiz büyümesine, replikasyon maliyetlerinin artmasına ve özellikle Intune Certificate Connector gibi servis hesaplarında ölçeklenebilirlik sorunlarına neden olabilir.
Kurumların mevcut sertifika şablonlarını gözden geçirerek bu ayarın gerçekten gerekli olup olmadığını değerlendirmesi, gereksiz kullanım durumlarında özelliği devre dışı bırakması ve geçmişte birikmiş sertifikaları temizlemesi, Active Directory sağlığı ve performansı açısından önemli kazanımlar sağlayacaktır.





Eline sağlık.