

Microsoft Exchange Server ortamlarında kullanıcı deneyimini sağlamak için birçok servis internet üzerinden yayınlanır. Outlook istemcilerinin otomatik yapılandırılması, mobil cihaz senkronizasyonu, web erişimi ve servis entegrasyonları için kullanılan bu URL’ler çoğu zaman kurumların farkında olmadan en büyük saldırı yüzeylerinden biri haline gelir.
Birçok kurum yalnızca OWA erişimine odaklanırken; Autodiscover, EWS, ActiveSync, MAPI veya PowerShell gibi servislerin dış dünyaya nasıl açıldığını göz ardı edebilmektedir. Özellikle Basic Authentication kullanılan yapılarda bu servisler saldırganlar için sessiz fakat oldukça değerli hedeflerdir.
Exchange Ortamlarında Yaygın Olarak Yayınlanan URL’ler
Exchange Server ortamlarında en sık karşılaşılan servis URL’leri aşağıdaki gibidir:
| Servis | URL |
|---|---|
| AutoDiscover | https://autodiscover.domain.com/Autodiscover/Autodiscover.xml |
| Exchange ActiveSync | https://mail.domain.com/Microsoft-Server-ActiveSync |
| Outlook Web Access | https://mail.domain.com/owa |
| Exchange Web Services | https://mail.domain.com/EWS/Exchange.asmx |
| MAPI over HTTP | https://mail.domain.com/mapi |
| Offline Address Book | https://mail.domain.com/OAB |
| Exchange Control Panel | https://mail.domain.com/ecp |
| PowerShell | https://mail.domain.com/powershell |

Bu servislerin bazıları kullanıcı erişimi için zorunludur. Ancak bazıları yalnızca yönetimsel işlemler için kullanılmalı ve kesinlikle internet üzerinden erişilebilir olmamalıdır.
Her Açık URL Bir Risk midir?
Aslında hayır.
Önemli olan URL’in açık olması değil; nasıl korunduğudur.
Örneğin:
- Autodiscover
- MAPI
- ActiveSync
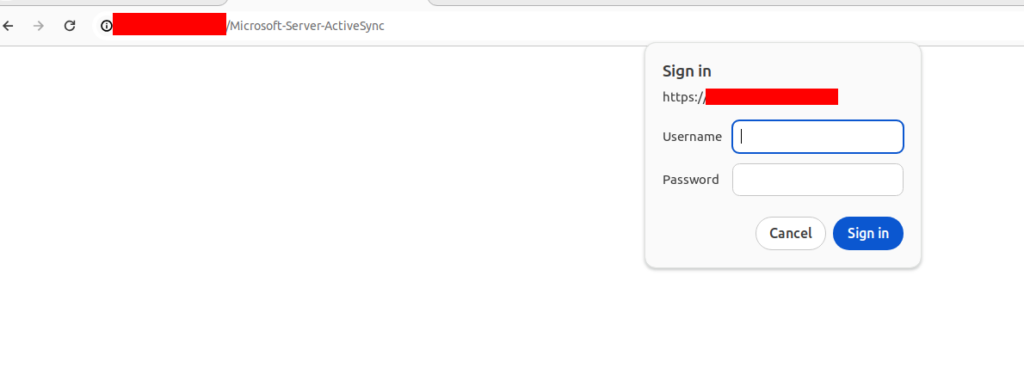
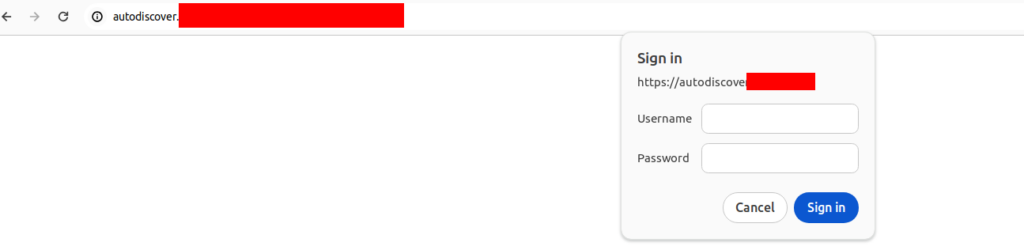
gibi servislerin dış erişime açık olması çoğu Exchange ortamında gereklidir. Aşağıdaki görüldüğü gibi dışarıya açık olması gereken autodiscover ve ActiveSync basic auth olarak görülmekte ve exchange saldırıyı yüzeyini ciddi olarak arttırmaktadır.
Ancak şu servisler doğrudan saldırı yüzeyi oluşturabilir:
/ecp
/powershell
Özellikle Exchange Control Panel (/ecp) geçmiş yıllarda birçok kritik zafiyetin merkezinde yer almıştır. ProxyShell, ProxyLogon ve benzeri saldırı zincirleri genellikle bu yönetim uç noktalarını hedef almıştır.
Basic Authentication Neden Tehlikeli?
Birçok eski Exchange ortamında hâlâ Basic Authentication kullanılmaktadır.
Bu yöntemde:
- kullanıcı adı,
- parola
her bağlantı sırasında doğrulama sürecine dahil olur.
Tarayıcıda görülen klasik kullanıcı adı/parola popup ekranları genellikle şu header’dan kaynaklanır:
WWW-Authenticate: BasicBu durum saldırganlar açısından büyük avantaj sağlar çünkü:
- brute-force,
- password spraying,
- credential stuffing
saldırıları kolayca otomatik hale getirilebilir.
Özellikle:
- /Autodiscover
- /EWS
- /Microsoft-Server-ActiveSync
uç noktaları internet üzerinde sürekli taranmaktadır.
Autodiscover Gerçekten Riskli mi?
Autodiscover servisi Outlook istemcilerinin otomatik profil oluşturabilmesi için kritik öneme sahiptir. Bu nedenle çoğu kurumda dışarıya açık olmak zorundadır.
Ancak risk burada başlar.
Bir saldırgan aşağıdaki gibi binlerce isteği otomatik olarak gönderebilir:
POST /Autodiscover/Autodiscover.xmlEğer ortamda:
- Basic Authentication aktifse,
- MFA yoksa,
- rate limit uygulanmıyorsa,
bu servis parola püskürtme saldırıları için ideal bir hedef haline gelir.
Basic Authentication Kapatılırsa Outlook Çalışır mı?
Birçok kurumun en büyük çekincesi budur. Aslında modern Exchange mimarisinde Outlook istemcileri artık doğrudan Basic Authentication kullanmak zorunda değildir.
Modern yapılarda süreç şu şekilde ilerler:
Outlook
   ↓
Autodiscover
   ↓
OAuth Redirect
   ↓
EvoSTS / Entra ID
   ↓
Token
   ↓
Exchange
Yani kullanıcı adı ve parola yerine token tabanlı doğrulama kullanılır.
Bu yaklaşım sayesinde:
- MFA çalışır,
- Conditional Access uygulanabilir,
- parola saldırıları büyük ölçüde azaltılır.
Peki Ne Yapılmalı?
1. Modern Authentication Kullanılmalı
Mümkün olan tüm servislerde OAuth tabanlı authentication tercih edilmelidir.
2. MFA Zorunlu Hale Getirilmeli
Özellikle:
- OWA
- ActiveSync
- EWS
için MFA kritik öneme sahiptir.
3. ECP ve PowerShell İnternete Kapatılmalı
Aşağıdaki URL’ler mümkünse yalnızca VPN veya yönetim ağı üzerinden erişilebilir olmalıdır:
/ecp
/powershell
4. WAF veya Reverse Proxy Kullanılmalı
Exchange sunucusu doğrudan internete publish edilmemelidir.
Özellikle:
- brute-force koruması,
- rate limiting,
- bot filtering,
- GeoIP restriction
uygulanmalıdır.
5. IIS Logları İzlenmeli
Aşağıdaki durumlar düzenli olarak analiz edilmelidir:
401 Unauthorized
4625 Failed Login
Yoğun Autodiscover POST istekleri
Anormal User-Agent kullanımı
Log dizini:
C:\inetpub\logs\LogFilesEvoSTS (Exchange Online Validated OAuth STS), klasik Exchange kimlik doğrulama yapısında kullanılan eski yöntemlerin yerine gelen, modern kimlik doğrulama (Modern Authentication / OAuth) altyapısının temel bileşenlerinden biridir.
Kısaca anlatırsak:
- Eski yapıda Outlook gibi istemciler Exchange’e kullanıcı adı/parola gönderirdi.
- EvoSTS yapısında ise kullanıcı doğrudan Microsoft Entra ID’ye (Azure AD) doğrulanır.
- Exchange Server veya Exchange Online artık kullanıcı parolasını görmek yerine bir OAuth token kullanır.
Bu sayede:
- Basic Authentication ihtiyacı azalır
- MFA desteklenir
- Conditional Access çalışır
- Token tabanlı güvenli erişim sağlanır
- Autodiscover ve Hybrid senaryolar daha güvenli hale gelir
Özellikle Hybrid Exchange ortamlarında şunları sık görürsün:
- outlook.office365.com
- login.microsoftonline.com
- autodiscover-s.outlook.com
- EvoSTS Authentication
Buradaki EvoSTS aslında Microsoft’un Exchange servisleri için kullandığı güven ilişkili OAuth Security Token Service altyapısıdır.
Exchange Server servislerinin internet üzerinden erişilebilir olması günümüz kurumları için çoğu zaman kaçınılmazdır. Ancak gereksiz servislerin publish edilmesi, Basic Authentication kullanımının devam etmesi ve yönetim URL’lerinin internete açık bırakılması ciddi güvenlik riskleri oluşturmaktadır.
Bir Exchange ortamının güvenliği yalnızca patch seviyesine değil; hangi URL’lerin nasıl yayınlandığına da doğrudan bağlıdır. Çünkü bazen en büyük tehdit, herkesin görmesine rağmen fark etmediği bir URL olabilir.






Eline sağlık.