Apple Sistemleri Üzerinden Gönderilen Sahte Epostalar Kullanıcı Güvenliğini Tehdit Ediyor
Apple hesap bildirimlerini suistimal eden siber saldırganlar resmi sunucular üzerinden sahte satın alma uyarıları göndererek kullanıcıları dolandırmaya başladı.



Siber saldırganlar Apple hesap bildirim sistemini suistimal ederek doğrudan teknoloji devinin resmi sunucuları üzerinden Apple eposta dolandırıcılığı faaliyetlerini yaymaya başladı. Nisan ayı ortasında raporlanan yeni nesil saldırı yöntemiyle beraber meşru güvenlik uyarılarının içine yerleştirilen sahte iPhone satın alma senaryoları spam filtrelerini kolayca aşıyor. Teknik altyapıya sızmak yerine sistem özelliklerini manipüle eden bu yöntem kullanıcıları finansal veri hırsızlığına kapı aralayan sahte destek hatlarına yönlendiriyor.
Resmi Sunuculardan Gelen Bildirimler Güven Duvarını Manipüle Ediyor
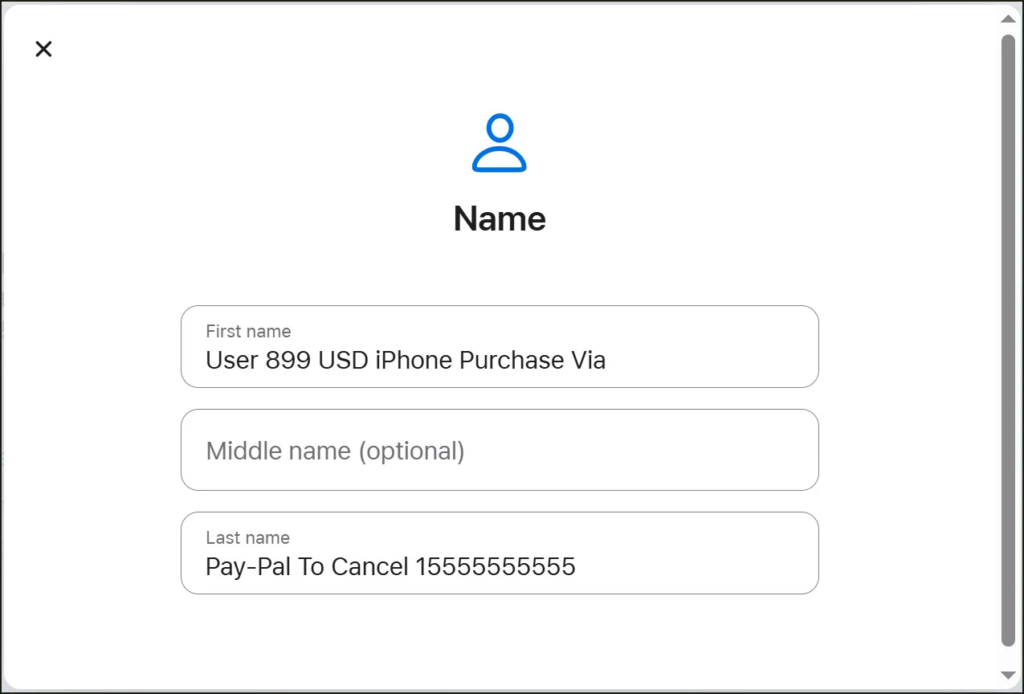
Siber suçlular teknoloji devinin altyapısını kullanarak [email protected] adresi üzerinden gönderdikleri iletilerde resmi doğrulama protokollerinden başarıyla geçiyor. İncelemeler saldırganların yeni bir Apple kimliği oluşturduktan sonra isim hanelerini birleştirerek buraya sahte Apple eposta bildirimi metni yerleştirdiğini kanıtlıyor. Sistem kullanıcı tarafından girilen bu verileri otomatik güvenlik uyarılarına dahil ettiği için ortaya çıkan ileti tamamen meşru bir Apple hesap bildirimi gibi görünüyor. Uzmanlar iletinin başlık verilerini analiz ettiğinde mesajın gerçekten de teknoloji devine ait mülkiyetindeki IP adreslerinden çıktığını teyit ederek Apple phishing saldırısı tehlikesini vurguluyor.
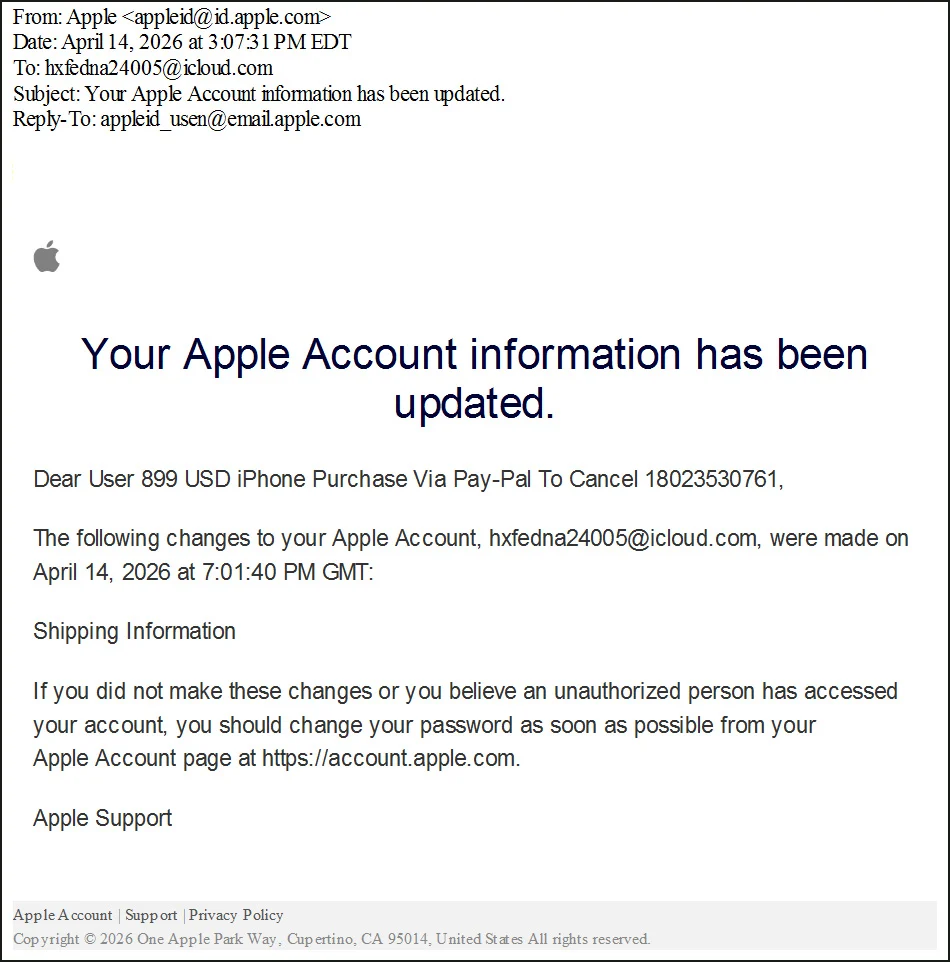
Saldırı düzeneği sadece isim alanlarının değiştirilmesiyle sınırlı kalmayıp hesap üzerindeki gönderim bilgilerinin güncellenmesiyle tetiklenen bir süreci kapsıyor. Apple hesap güvenliği uyarısı üzerinde yapılan her değişikliğin ardından sistem asıl kullanıcıya bir uyarı mesajı gönderirken metin içerisine gömülen “899 dolarlık satın alım” ifadesi kişiyi paniğe sürüklüyor. Panik halindeki kullanıcılar epostada yer alan telefon numarasını aradıklarında karşılarına çıkan sahte destek personeli tarafından uzak masaüstü yazılımı kurmaya veya banka bilgilerini paylaşmaya zorlanıyor. Siber güvenlik ekipleri iPhone sahte satın alma dolandırıcılığı etkisini artırmak adına hazırlanan listelerin doğrudan resmi bildirim altyapısına bağlandığını aktarıyor.
👉️ İlginizi Çekebilir: Apple Yapay Zekâ Sunucuları İçin Özel Baltra İşlemcilerini Geliştiriyor
Geçmişte iCloud güvenlik bildirimi üzerinden yürütülen benzer kampanyalar günümüzde doğrudan profil düzenleme araçları aracılığıyla çok daha inandırıcı bir boyuta ulaşıyor. Bir tür Apple hesap güvenlik açığı olarak değerlendirilen bu süreç Apple sunucularının kullanıcı girişli verileri denetlemeden resmi şablonlara yerleştirmesinden besleniyor. Tehdit aktörleri teknik bir zafiyet aramak yerine sistemin işleyiş mantığını kullanarak doğrudan bireylerin psikolojik zaaflarına odaklanıyor. Kullanıcılar hesaplarında herhangi bir değişiklik yapmadıkları halde gelen bu tip uyarıların içeriğinde yer alan üçüncü taraf ödeme sistemlerine ait ifadeleri şüpheyle karşılamalıdır.
Resmi kanallar üzerinden iletilen Apple e-posta phishing yöntemi vakaları dijital platformlardaki güven algısını zayıflatarak yeni nesil siber riskleri gün yüzüne çıkarıyor. Şirket yetkilileri konuyla ilgili henüz resmi bir kısıtlama duyurusu yapmadığı için bireysel önlemler hayati önem taşıyor. Beklenmedik bir şekilde gelen ve acil aksiyon alınmasını isteyen çağrı merkezi yönlendirmeleri genellikle finansal kaynaklara erişimi hedefleyen birer Apple kimlik avı saldırısı olarak değerlendiriliyor. Teknolojik altyapının sağladığı meşruiyet zırhı kullanıcıların her zamankinden daha dikkatli ve sorgulayıcı olmasını zorunlu kılıyor.
✍️ Editörün Notu İçin Tıklayın
Apple altyapısının bu şekilde kullanılması, kimlik avı saldırılarında yeni bir aşamaya geçildiğini gösteriyor. Saldırganlar artık sahte e-postalar yerine doğrudan güvenilir sistemleri araç haline getiriyor. Bu yaklaşım, hem kullanıcı güvenini artırıyor hem de güvenlik filtrelerini aşmayı kolaylaştırıyor. Özellikle sahte satın alma bildirimleriyle panik oluşturulması, kullanıcıları hızlı karar vermeye itiyor. Bu nedenle beklenmeyen bildirimlerde doğrudan işlem yapmak yerine, hesap hareketlerini resmi kanallar üzerinden kontrol etmek kritik önem taşıyor.