
GDPR bir AB düzenlemesi olsa da, dünya çapında birçok ülkeyi etkiler. Bu yasayı anlamak ve ona uyum sağlamak, şirketinizin herhangi bir ceza almasını önleyebilir. GDPR, vatandaşların gizliliğini ve verilerini korumak için AB’de kabul edilen bir yasadır. Bu yönetmelik, kuruluşun bulunduğu yerden bağımsız olarak AB’de faaliyet gösteren tüm kuruluşları etkiler.
İlgili İçerik: KVKK Nedir? Kişisel Verilerimizi Nasıl Koruyabiliriz? Cezaları Nelerdir?
GDPR (General Data Protection Regulation) Nedir?
General Data Protection Regulation (GDPR), işletmelerin AB veya AEA’da ikamet eden bireylerin kişisel verilerini nasıl topladığını, işlediğini, sakladığını ve aktardığını düzenleyen Avrupa Birliği’nin kapsamlı gizlilik yasasıdır. Mayıs 2018’den beri yürürlükte olan bu yönetmelik, sınır ötesi olarak uygulanır. Yani, AB merkezli kişisel verileri işleyen tüm dünya çapındaki şirketler bu yönetmeliğe uymak zorundadır. İşverenler için bu, maaş bordrosu işleme ve İK dosyalarından sosyal hak yönetimi ve işe alım sistemlerine kadar her şeyi içerir.


GDPR, bireylere verileri üzerinde daha fazla hak tanır ve işletmelere çalışan ve aday bilgilerini yasal, şeffaf ve güvenli bir şekilde yönetme konusunda katı sorumluluklar yükler. Uyulmaması, ağır mali cezalar ve itibar kaybına yol açabilir.
İlgili İçerik: Yapay Zeka Kişisel Verilerin Korunması ve Gizliliğine Nasıl Yardımcı Olabilir?
GDPR’nin 7 Temel İlkesi
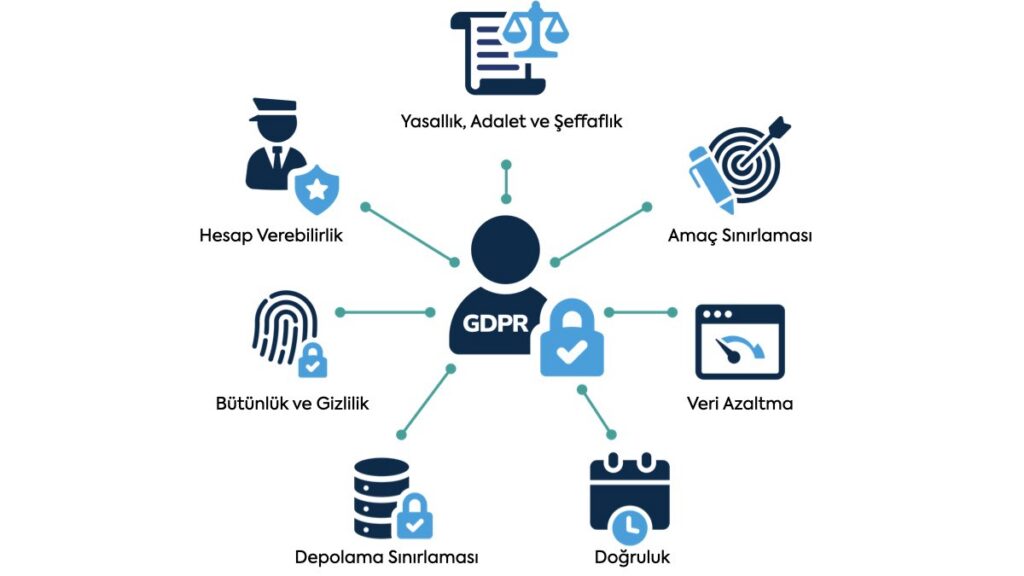
GDPR, temelini oluşturan 7 temel ilkeye dayanmaktadır. Bu ilkeler, kurallar değildir. Bunun yerine, veri korumanın işleyişine ilişkin bir çerçeve sunar. Bu nedenle, kişisel verilerin işlenmesine yönelik yaklaşımınızda yol gösterici olmalıdır.
1. Yasallık, Adalet ve Şeffaflık
Bu ilke, kişisel verilerin yasal olarak işlenmesinin gerekliliğini vurgular ve veri sahibine karşı şeffaf ve adil bir şekilde yapılmasını sağlar. Veri kullanımı konusunda netlik, açıklık ve dürüstlük, güveni ve uyumu güçlendirir.
Kişisel verilerin işlenmesi için sözleşme yükümlülüklerinden veri sahibinin hayati çıkarlarına veya kamu yararına kadar uzanan meşru bir nedenin olması veya rızanın alınması zorunludur.
2. Amaç Sınırlaması
Kişisel veriler, belirli, açık ve meşru amaçlar için toplanmalı ve bu amaçlarla bağdaşmayan bir şekilde işlenmemelidir. Bu ilke, veri kullanımının toplanma nedenleriyle uyumlu olmasını sağlayarak kullanıcıları beklenmedik veya yetkisiz kullanımlara karşı korur.
3. Veri Azaltma
Toplanan veriler, işlendikleri amaçlar için gerekli olanlarla sınırlı olmalıdır. Bu ilke, aşırı veri toplamanın önlenmesini ve yalnızca ilgili verilerin saklanıp işlenmesini sağlamayı amaçlamaktadır.
4. Doğruluk
Saklanan veriler doğru olmalı ve gerektiğinde güncellenmelidir. Yanlış veriler derhal düzeltilmeli veya silinmelidir. Bu, kuruluşların bilgilerinin güvenilirliği ve güvenilirliğinin önemini vurgular.
5. Depolama Sınırlaması
Kişisel veriler, kişisel verilerin işlenme amaçları için gerekli olandan daha uzun süre veri sahiplerinin kimliklerinin tespit edilmesine izin verecek şekilde saklanmamalıdır. Bu ilke, veri ömrünü sınırlayarak veri ihlali riskini en aza indirir ve gizliliğe saygı gösterir.
6. Bütünlük ve Gizlilik
Kişisel veriler, yetkisiz veya yasadışı işleme, kazara kayıp, imha veya hasara karşı koruyarak güvenli bir şekilde işlenmelidir. Bu ilke, veri güvenliğini sağlamak için uygun teknik ve organizasyonel önlemlerin alınmasının önemini vurgular.
7. Hesap Verebilirlik
Veri sorumlusu, diğer GDPR ilkelerine uymaktan sorumludur ve bu uyumu kanıtlayabilmelidir. Bu, tasarım aşamasında veri koruma ve varsayılan olarak veri koruma ilkelerine uygun etkili politika ve önlemler uygulamayı içerir.
GDPR Kapsamında Kişisel Veri Nedir?
AB GDPR kapsamında kişisel veri, kimliği belirli veya belirlenebilir bir gerçek kişiye ilişkin her türlü bilgi olarak tanımlanmaktadır. Buna isim, adres, kimlik numaraları, fotoğraflar, konum verileri ve IP adresleri ve çerezler gibi çevrimiçi tanımlayıcılar dahildir. Biyometrik veriler ve genetik veriler bile kişisel veri olarak kabul edilir. Diğer kişisel veriler arasında aşağıdakiler yer alır, ancak yönetmelik bunlarla sınırlı değildir:
- Sağlık ve genetik veriler
- Biyometrik veriler
- Irksal veya etnik veriler
- Siyasi görüşler
- Cinsel yönelim
- Dini inançlar
- Sendika üyeliği
Şirketler, kişisel verileri kötüye kullanım ve yetkisiz erişimden korumak için bu verileri toplarken ve yönetirken büyük özen göstermelidir.
GDPR ve Çerezlerin Kullanımı
GDPR kapsamında, bir kişinin cihazı aracılığıyla kimliğini tespit edebilen çerezler kişisel veri olarak kabul edilir. Bu nedenle, bu tür çerezlerin kullanımı için kullanıcının açık rızası gerekir. Bu, web sitelerinin kullandıkları çerezler ve bunların amaçları hakkında kullanıcıları bilgilendirmeleri ve gerekli olmayan çerezleri yerleştirmeden önce kullanıcıların aktif ve açık rızasını almaları gerektiği anlamına gelir.
Çerezler, belirli bir kullanıcıya ait verileri depolamak için web sitelerinde yaygın olarak kullanılan bir araçtır. Bu araç sayesinde, bir hizmet bu verilere erişebilir ve ardından reklamları ve özelleştirilmiş içeriği hedeflemek için bireyin profilini oluşturabilir.
Veri sorumlusu olarak, ziyaretçilerin kişisel verilerini işleyen birinci ve üçüncü taraf çerezler (Google, Facebook, YouTube, Addthis, Doubleclick) gibi web sitenizde üçüncü taraflarca toplanan verilerden de sorumlu olursunuz.
Örnek
Şirketinizin web sitesi, web sitesi trafiğini incelemek için Google Analytics kullanmaktadır. Google, kullanıcı sitenizi her ziyaret ettiğinde ziyaretçinin web tarayıcısına bir dizi çerez (birinci taraf) yerleştirir. Bu çerezler, ziyaretçiyi doğrudan veya dolaylı olarak tanımlayabilecek kişisel bilgileri toplar ve işler. Google Analytics tarafından toplanan veriler, çevrimiçi profil oluşturma ve doğrudan pazarlama için kullanılır. Bu, kullanıcının açık rızasını gerektirir.
GDPR’ye Kimler Uymak Zorundadır?
AB vatandaşlarının verilerini işleyen tüm şirketler, kuruluşlar ve bireyler GDPR’a uymak zorundadır. Bu, verilerin nerede işlendiği veya depolandığına bakılmaksızın, AB vatandaşlarının verilerini toplayan, depolayan veya kullanan tüm şirketleri, kuruluşları ve bireyleri içerir.
GDPR Onay Gereklilikleri Nelerdir?
GDPR onay gereklilikleri, bireylere verilerinin nasıl kullanıldığını bilme hakkı sağlar ve işletmelerin müşterilerinin kişisel verilerini uygun şekilde korumaları için pratik bir çerçeve sunar. Onay, özgürce verilmeli, spesifik, bilgilendirilmiş ve açık olmalıdır. Bu, onayın açık ve net bir dille verilmesi gerektiği ve sessizlik veya hareketsizlikten çıkarılmaması gerektiği anlamına gelir.
Onay, diğer şart ve koşullardan ayrı bir beyanda verilmeli ve kolay erişilebilir bir biçimde sunulmalıdır. Bireyler ayrıca onaylarını istedikleri zaman geri çekebilmeli ve onayı geri çekme süreci, ilk onayı verme süreci kadar kolay olmalıdır.
En Çok Sorulan Sorular
GDPR’ye uymamanın sonuçları nelerdir?
GDPR’ye uymamanın cezaları oldukça ağırdır. İhlalin ciddiyetine ve niteliğine bağlı olarak, kuruluşlara 20 milyon avroya kadar veya yıllık küresel cirolarının %4’üne kadar (hangisi daha yüksekse) para cezası verilebilir. Ayrıca, uyumsuzluk itibar kaybına ve tüketici güveninin azalmasına neden olabilir.
GDPR küçük işletmeleri nasıl etkiler?
Boyutuna bakılmaksızın, AB vatandaşlarının kişisel verilerini işleyen tüm işletmeler GDPR’ye uymak zorundadır. Küçük işletmeler için bu, gizlilik politikalarını güncellemek, daha sıkı veri koruma önlemleri uygulamak ve potansiyel olarak bir Veri Koruma Görevlisi – Data Protection Officer (DPO) atamak anlamına gelebilir. Ancak GDPR, küçük kuruluşların kaynak sınırlamalarını da kabul eder ve veri işlemenin hacmi ve niteliğine bağlı olarak belirli muafiyetler sağlar.
GDPR sadece dijital veriler için mi geçerlidir?
Hayır, GDPR dijital veya kağıt tabanlı olmak üzere her türlü kişisel verinin işlenmesine uygulanır. Bir işletme kişisel verileri herhangi bir şekilde toplar, saklar veya kullanırsa, bu verilerin saklandığı format ne olursa olsun GDPR’ye uymak zorundadır.
GDPR, önceki veri koruma yasalarına göre ne gibi farklılıklar içeriyor?
GDPR, veri koruma yasalarına birçok önemli değişiklik getirdi. Önceki veri koruma direktifinden farklı olarak GDPR bir yönetmeliktir, yani tüm AB üye ülkelerinde doğrudan ve tek tip olarak uygulanır. Ayrıca, kapsadığı veri türleri ve küresel erişimi açısından daha geniş bir kapsamı vardır. Ayrıca, GDPR, veri taşınabilirliği hakkı gibi bireylere yeni haklar getirir ve hesap verebilirlik ve şeffaflığa daha fazla önem verir.
GDPR, AB dışındaki veri transferlerini nasıl etkiler?
GDPR, GDPR tarafından sağlanan koruma düzeyinin zayıflatılmamasını sağlamak için AB dışına kişisel veri aktarımına ilişkin katı kurallar getirir. Avrupa Komisyonu, üçüncü ülkenin yeterli düzeyde koruma sağladığını belirlediyse, veri aktarımına izin verilir. Böyle bir kararın olmaması durumunda, Standart Sözleşme Maddeleri veya Bağlayıcı Kurumsal Kurallar gibi belirli koşullar altında veri aktarımı gerçekleştirilebilir.




Elinize sağlık.