CISA, Saldırılarda Kullanılan Ivanti Güvenlik Açığı İçin Acil Yama Uyarısı Yayınladı

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Ivanti Connect Secure sistemlerini hedef alan ve en az 1 Ekim 2026’dan bu yana sıfır gün saldırılarında kullanılan Ivanti güvenlik açığı CVE-2026-104935 için yöneticilere acil güncelleme çağrısı yaptı. Yüksek önem dereceli kimlik doğrulama atlatma açığı, uzaktaki saldırganların herhangi bir kullanıcı etkileşimine ihtiyaç duymadan ve düşük karmaşıklıkta saldırılarla hedef sistemlerde komut çalıştırmasına olanak tanıyor. Ivanti, açığı gidermek amacıyla yeni yazılım sürümleri yayınlarken CISA da etkilenen kuruluşlardan sistemlerini güncellemelerini ve olası ihlal belirtilerini araştırmalarını istedi.
CVE-2026-104935, Ivanti Connect Secure Sistemlerinde Yetkisiz Erişim Sağlıyor
CVE-2026-104935 olarak izlenen güvenlik açığı, Ivanti Connect Secure (ICS) cihazlarının kimlik doğrulama mekanizmasını atlatmaya dayanıyor. Saldırganların geçerli kullanıcı bilgilerine sahip olması gerekmiyor. Açığın istismarı, hedef sistemde rastgele komutların uzaktan çalıştırılmasına kadar ilerleyebiliyor.

Ivanti, salı günü açığı gidermek için 22.8R2.5, 25.1.3.0, 25.1.3.1 ve 25.1.1.2 sürümlerini yayınladı. Şirket, gerçek saldırılarda sınırlı sayıda istismar gözlemlediğini belirterek müşterilerine vakit kaybetmeden harekete geçme çağrısı yaptı.
Siber güvenlik şirketi Volexity, UTA0576 olarak takip ettiği kimliği belirsiz bir tehdit aktörünün 3 Ekim 2026’dan itibaren bu açığı iki farklı güvenlik kusuruyla birlikte kullandığını bildirdi. Saldırı zinciri, kimlik doğrulamasını atlatma, uzaktan kod çalıştırma ve ayrıcalık yükseltme aşamalarını bir araya getirerek saldırganlara kimlik doğrulaması olmadan kök düzeyinde erişim sağlıyor.
Volexity’nin analizine göre saldırganlar, sisteme erişim sağladıktan sonra kimlik bilgilerini ve hassas verileri ele geçirmeye odaklanıyor. İncelenen faaliyetler arasında Active Directory bilgileri, Yerel Yönetici Parola Çözümü (LAPS) parolaları ve BitLocker kurtarma anahtarlarının hedef alınması bulunuyor.
Bu verilerin ele geçirilmesi, saldırganların yalnızca Ivanti cihazıyla sınırlı kalmayan daha geniş bir kurumsal ağa erişim elde etmesine zemin hazırlayabiliyor. Özellikle yönetici hesaplarının ve disk şifreleme kurtarma anahtarlarının çalınması, kuruluşların diğer sistemleri açısından da ciddi risk oluşturuyor.
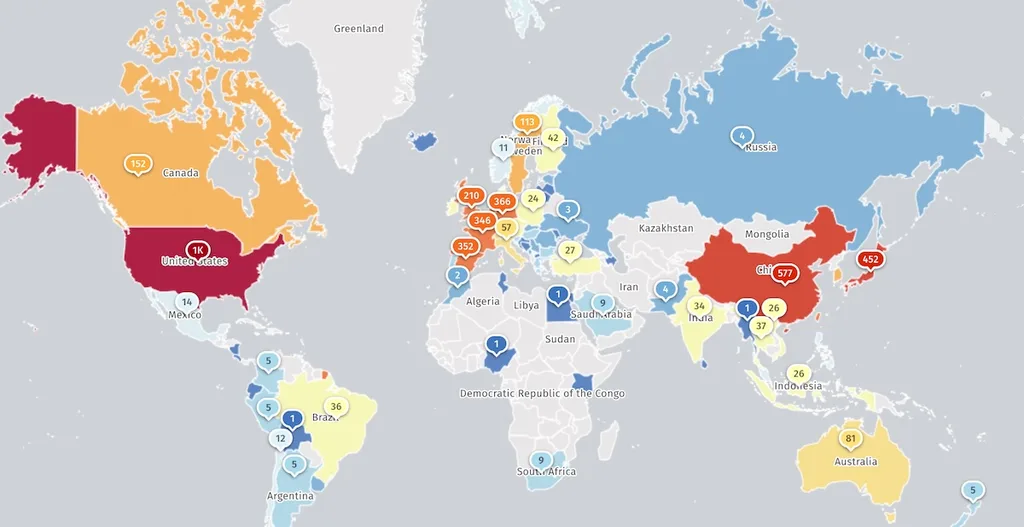
Tehdit istihbaratı şirketi Defused da Volexity’nin bulgularını doğruladı. Şirket, CVE-2026-104935 açığının gerçek saldırılarda kullanıldığına ilişkin ilk kanıtları 1 Ekim 2026’da tespit etti. İnternete açık Ivanti Connect Secure cihazlarını takip eden Shadowserver ise ICS izleri taşıyan 5.600’den fazla ana bilgisayar belirledi. Ancak bu cihazların kaçının saldırılara karşı korunduğu veya kaçının kötü amaçlı etkinlikleri izlemek için kullanılan tuzak sistemlerden oluştuğu bilinmiyor.
CISA, CVE-2026-104935 açığını aktif olarak istismar edilen güvenlik kusurları listesine ekledi. Ajans, Haziran ayında yayımladığı Bağlayıcı Operasyonel Direktif 26-04 kapsamında federal yürütme kurumlarına ağlarını saldırılara karşı korumaları için cuma gününe kadar süre tanıdı.
Söz konusu direktif yalnızca federal sivil yürütme kurumlarını kapsıyor. Buna karşın CISA, ayrıca genel bir uyarı yayınlayarak tüm kuruluşları ve ağ savunma ekiplerini etkilenen Ivanti Connect Secure cihazlarını güncellemeye çağırdı.
Ajans, saldırganların bu güvenlik açığını kimlik bilgilerini çalmak ve verileri dışarı aktarmak amacıyla kullandığını belirtti. CISA ayrıca olası bir ihlali tespit etmek isteyen kuruluşların ağ adli analizi ve bellek incelemesi yürütmesi gerektiğini vurguladı.
Ivanti’nin bütünlük denetimi aracı, saldırganların komutları bellek üzerinde çalıştırması nedeniyle CVE-2026-104935 istismarına ilişkin izleri tespit edemeyebiliyor. Bu nedenle yalnızca söz konusu aracı çalıştırmak, sistemin güvenli olduğunu doğrulamak için yeterli kabul edilmiyor.
💡CISA, ihlal edildiği belirlenen Ivanti Connect Secure cihazları için bir dizi kurtarma adımı öneriyor:
- Cihaz yapılandırmasının yedeğini alın.
- Cihaza fabrika ayarlarını uygulayın ve en güncel sürüme yükseltin. Bulut ve sanal sistemlerde sanal örneği yeniden oluşturup güncelleyin.
- İlk adımda alınan yapılandırma yedeğini geri yükleyin.
- Etki alanı, yönetici ve yerel hesaplar dahil tüm hesapların parolalarını değiştirin.
- Saklanan sertifikaları iptal edip yeniden oluşturun; API anahtarlarını ve lisans sunucusu kimlik bilgilerini yenileyin.
Bu adımlar, ele geçirilmiş bir cihazın yeniden kullanıma alınması sırasında saldırganların erişim yollarını kapatmayı amaçlıyor. Kuruluşların ayrıca ağ ve bellek incelemelerini tamamlaması, olası veri sızıntılarını değerlendirmesi ve diğer sistemlerdeki şüpheli faaliyetleri araştırması gerekiyor.
Ivanti Connect Secure, son yıllarda birden fazla kritik güvenlik açığı nedeniyle saldırganların hedefinde yer aldı. Ocak 2024’te CVE-2023-46805 kimlik doğrulama atlatma açığı ve CVE-2024-21887 komut enjeksiyonu kusuru için düzeltmeler yayınlandı. Şirket, iki hafta sonra CVE-2024-21893 sunucu tarafı istek sahteciliği açığını da ele aldı.
Ivanti, Ocak 2025’te CVE-2025-0282 uzaktan kod çalıştırma açığını giderdi. Mart 2025’in ortalarından itibaren Çin bağlantılı siber casusluk gruplarının kullandığı bildirilen CVE-2025-22457 açığı için de düzeltme yayınlandı.
CISA, Kasım 2021’den bu yana Ivanti ürünlerindeki 36 güvenlik açığını aktif olarak istismar edilen kusurlar listesine ekledi. Bunların 12’si fidye yazılımı saldırılarında da kullanıldı. Yeni açığın kimlik bilgisi hırsızlığı ve veri sızdırma faaliyetleriyle ilişkilendirilmesi, Ivanti Connect Secure kullanan kuruluşların yalnızca güncelleme yapmakla yetinmeyip kapsamlı bir güvenlik incelemesi yürütmesini de önemli hale getiriyor.