WordPress Malcure Malware Scanner Eklentisinde Kritik Güvenlik Açığı Tespit Edildi
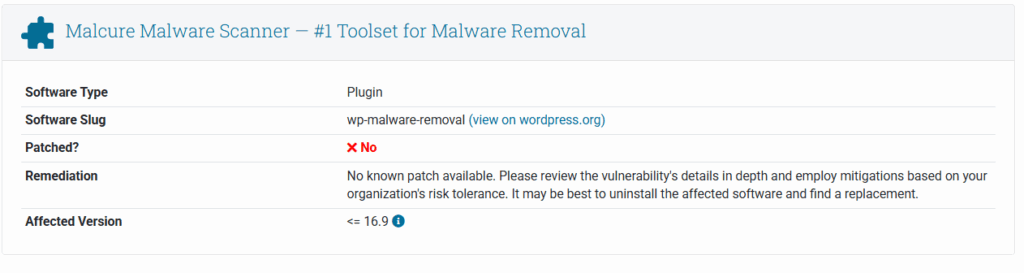
WordPress ekosisteminde yaygın olarak kullanılan güvenlik eklentilerinden biri olan Malcure Malware Scanner, yüksek seviyede bir güvenlik açığı nedeniyle ciddi risk teşkil etmeye başladı. Wordfence tarafından yayımlanan güvenlik danışma notuna göre, bu eklentide CVSS 8.1 seviyesinde kritik bir açık bulunuyor ve şu an itibarıyla bu zafiyete yönelik herhangi bir yama (patch) yayınlanmış değil. Bu nedenle eklenti WordPress eklenti deposundan geçici olarak kaldırılmış durumda.

Tespit edilen güvenlik açığı, “wpmr_delete_file()” fonksiyonunda gerekli yetkilendirme kontrollerinin eksikliği nedeniyle, doğrulanmış kullanıcılar tarafından rastgele dosya silinmesine (Arbitrary File Deletion) imkân tanıyor. Bu durum, sadece sitenin “Gelişmiş Mod (Advanced Mode)” özelliği aktif olduğunda tetiklenebilir olsa da, açığın sömürülmesi için gereken en düşük kullanıcı rolü Subscriber seviyesinde doğrulanmış bir hesaba sahip olmak. Bu da, zafiyetin teorik değil pratik anlamda da istismar edilebilir olduğunu gösteriyor çünkü birçok WordPress sitesi varsayılan olarak abonelik (subscriber) düzeyinde kullanıcı kaydına izin vermektedir.
Bu açığın etkisi, sadece dosya silme ile sınırlı kalmayabilir. Kritik sistem dosyalarının silinmesi veya belirli koşullarda uzaktan komut çalıştırma (Remote Code Execution) gibi daha ciddi güvenlik ihlallerine yol açabilir. Eklenti şu anda WordPress eklenti dizininde “inceleme altında” notu ile indirilemez durumda ve geliştirici tarafından da henüz bir güncelleme yayınlanmamış durumda.
Söz konusu eklenti, 10.000‘den fazla WordPress sitesinde aktif olarak kullanılmakta. Bu da zafiyetin potansiyel olarak geniş çapta bir etki alanına sahip olduğunu göstermekte. Bu bağlamda, site yöneticilerine en kısa sürede bu eklentiyi devre dışı bırakmaları ve sistemlerinde ilgili dosya silme işlemlerine dair anormallikleri denetlemeleri önerilmektedir. Henüz resmi bir yamanın yayınlanmamış olması, geçici ama etkili bir güvenlik tedbiri olarak bu eklentinin sistemlerden kaldırılmasını zorunlu hale getiriyor.

Sonuç olarak, açık kaynaklı sistemlerde güvenlik denetimleri ve rol tabanlı erişim kontrollerinin önemi bir kez daha ortaya çıkıyor. WordPress kullanıcılarının, özellikle gelişmiş mod gibi opsiyonel ama yüksek riskli özellikleri etkinleştirmeden önce kapsamlı testler ve güvenlik analizleri yapmaları kritik öneme sahiptir. Geliştirici ekipten bir düzeltme yaması yayınlanana kadar Malcure Malware Scanner eklentisinin kullanım dışı bırakılması, güvenlik açısından en doğru adım olacaktır.