Zoom Stealer adı verilen yeni bir siber casusluk kampanyası, tarayıcı eklentileri aracılığıyla yayılıyor. Araştırmacılar, kampanyanın 18 farklı Chrome, Firefox ve Microsoft Edge eklentisi ile 2.2 milyon kullanıcıyı etkilediğini tespit etti. Bu eklentiler, çevrimiçi toplantılara ait URL’ler, kimlik numaraları, konu başlıkları, açıklamalar ve hatta şifreler gibi kritik verileri topluyor.
Zoom Stealer Kampanyası Milyonlarca Kullanıcıyı Etkiliyor
Zoom Stealer, DarkSpectre adı verilen tek bir tehdit aktörüne atfedilen üç tarayıcı eklentisi kampanyasından biri. Bu kampanyaların yedi yıllık süreçte toplam 7.8 milyondan fazla kullanıcıya ulaştığı belirtiliyor. DarkSpectre’nin, daha önce Firefox kullanıcılarını hedef alan GhostPoster ve Chrome ile Edge kullanıcılarına casus yazılım bulaştıran ShadyPanda kampanyalarının arkasındaki Çin bağlantılı tehdit aktörüyle aynı olduğu düşünülüyor.


Koi Security araştırmacılarına göre ShadyPanda, 9 eklenti ve ek 85 ‘uyuyan’ eklenti ile faaliyetlerini sürdürüyor. Uyuyan eklentiler, kötü amaçlı güncellemeler yoluyla etkin hale gelmeden önce bir kullanıcı kitlesi oluşturuyor. Araştırmacılar, Çin bağlantısının daha önce de var olduğunu ancak şimdi Alibaba Cloud sunucuları, Çin dilinde karakterler ve yorumlar içeren kod yapıları, Çin saat dilimiyle eşleşen aktivite modelleri ve Çin e-ticaretine yönelik gelir modeli gibi kanıtlarla bu atfın daha netleştiğini belirtiyor.
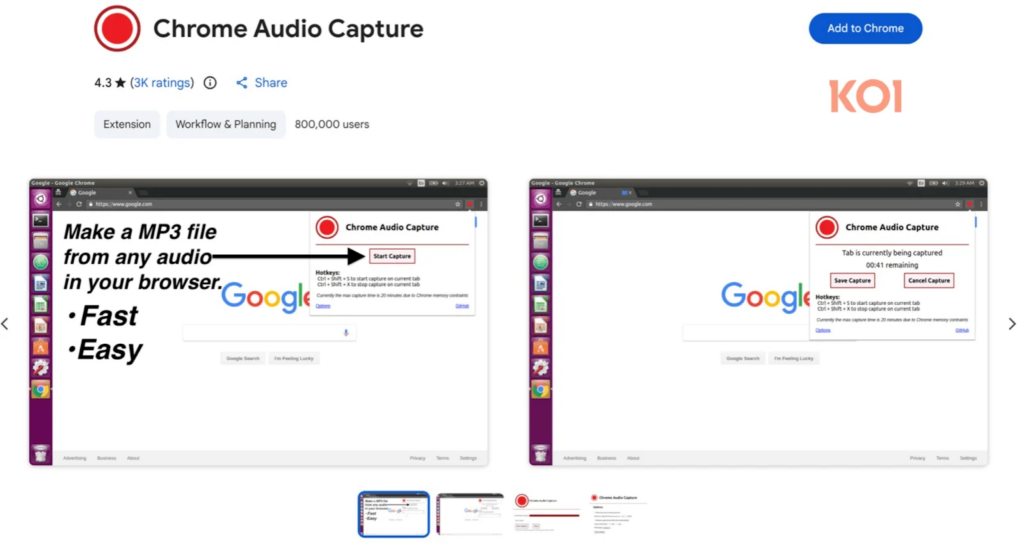
Zoom Stealer kampanyasındaki 18 eklentinin tümü toplantı odaklı değil. Bu eklentiler arasında 800.000 kuruluma sahip Chrome Audio Capture ve Twitter X Video Downloader gibi araçlar da bulunuyor. Bu iki eklenti, haberin yayımlandığı tarihte Chrome Web Mağazası’nda hala erişilebilir durumda. Koi Security araştırmacıları, eklentilerin tamamen işlevsel olduğunu ve tanıtıldığı şekilde çalıştığını not ediyor.
Araştırmacılara göre Zoom Stealer kampanyasındaki tüm eklentiler, Zoom, Microsoft Teams, Google Meet ve Cisco WebEx dahil olmak üzere 28 video konferans platformuna erişim talep ediyor. Eklentiler şu verileri topluyor:
- Toplantı URL’leri ve kimlik numaraları (gömülü şifreler dahil)
- Kayıt durumu, konu başlıkları ve planlanan zamanlar
- Konuşmacı ve ev sahibi isimleri, unvanlar, biyografiler ve profil fotoğrafları
- Şirket logoları, grafikler ve oturum üst verileri
Toplanan bu veriler, WebSocket bağlantıları üzerinden tehdit aktörlerine gerçek zamanlı olarak aktarılıyor. Bu veri sızıntısı, kullanıcılar webinar kayıt sayfalarını ziyaret ettiğinde, toplantılara katıldığında veya konferans platformlarında gezinirken tetikleniyor.
Koi Security, bu verilerin kurumsal casusluk ve satış istihbaratı amacıyla kullanılabileceğini belirtiyor. Toplanan bilgiler, sosyal mühendislik saldırılarında kullanılabilir veya rakip şirketlere toplantı bağlantıları satılarak kötüye kullanılabilir.
Şirketin raporunda, “DarkSpectre, 2.2 milyon kullanıcıdan toplantı bağlantılarını, katılımcı listelerini ve kurumsal istihbaratı sistematik olarak toplayarak büyük ölçekli kimlik taklidi operasyonlarını güçlendirebilecek bir veri tabanı oluşturdu. Bu, saldırganlara gizli görüşmelere katılmak için kimlik bilgileri, kimin yerine geçeceklerini bilmek için katılımcı listeleri ve bu taklitleri inandırıcı kılmak için bağlam sağlıyor” ifadelerine yer verildi.
Bu eklentilerin birçoğu uzun süre masumane bir şekilde çalıştığı için, kullanıcıların eklentilerin talep ettiği izinleri dikkatlice gözden geçirmesi ve eklenti sayısını gerekli asgari düzeyde tutması tavsiye ediliyor. Koi Security, sorunlu eklentileri ilgili platformlara rapor etti, ancak birçoğu Chrome Web Mağazası’nda hala mevcut. Araştırmacılar, aktif DarkSpectre eklentilerinin tam listesini yayınladı.