
Yeni FileFix Saldırısı, Windows MoTW Uyarılarını Aşarak JScript Çalıştırıyor

Güvenlik araştırmacısı mr.d0x, Windows’un Mark of the Web (MoTW) korumasını aşan yeni bir FileFix saldırı tekniği keşfetti. Yöntem, internet tarayıcılarının HTML dosyalarını kaydederken uyguladığı işlemleri suistimal ederek, zararlı betiklerin uyarısız şekilde çalıştırılmasını sağlıyor.
HTA Dosyaları Üzerinden JScript Çalıştırılıyor
Saldırganlar, kullanıcıyı sosyal mühendislikle ikna ederek zararlı bir HTML sayfasını “Web sayfası, tamamı” formatında kaydetmesini sağlıyor. Daha sonra kullanıcıdan bu dosyanın uzantısını .hta olarak değiştirmesi isteniyor. Bu işlem tamamlandığında dosya, mshta.exe aracılığıyla çalıştırılıyor ve içindeki zararlı JScript komutları otomatik olarak devreye giriyor.

HTML Uygulamaları (HTA), Windows tarafından desteklenen eski bir dosya türü. Bu dosyalar, HTML ve komut dosyalarını bir arada çalıştırabiliyor. Ancak araştırmaya göre, “Web sayfası, tamamı” şeklinde kaydedilen bu tür HTML dosyaları MoTW etiketi almıyor. Bu da Windows’un güvenlik uyarılarını devre dışı bırakıyor.
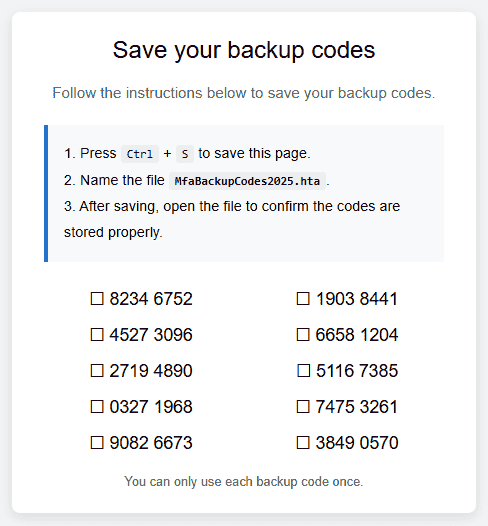
Yöntemin başarıya ulaşması için kullanıcıların manuel olarak bir dosya kaydedip uzantısını değiştirmesi gerekiyor. Bu da saldırganlar açısından yüksek etkileşim gerektiren bir adım. Ancak araştırmacılar, bu engelin etkili oltalama sayfalarıyla aşılabileceğini belirtiyor. Örneğin, çok faktörlü kimlik doğrulama (MFA) yedek kodlarının saklanmasını öneren sahte bir web sitesi, kullanıcıyı ‘MfaBackupCodes2025.hta’ adında bir dosya kaydetmeye yönlendirebilir.
Kullanıcılar, bu tür saldırılardan korunmak için bazı güvenlik adımlarını atabilir. Bunların başında mshta.exe dosyasını sistemden kaldırmak veya devre dışı bırakmak geliyor. Bu dosya, genellikle C:\Windows\System32 ve C:\Windows\SysWOW64 klasörlerinde bulunuyor. Ayrıca, dosya uzantılarının Windows’ta görünür hâle getirilmesi ve e-posta ile gelen HTML eklerinin engellenmesi de ek koruma sağlayabilir.








