Mac kullanıcılarını hedef alan Atomic macOS Stealer (AMOS) zararlısı, yeni keşfedilen bir sürümüyle daha büyük bir tehdit hâline geldi. Zararlı yazılım, sistemlere arka kapı bırakarak kalıcı erişim sağlıyor ve saldırganlara uzun vadeli kontrol imkânı veriyor.
Sistem Açığını Kötüye Kullanmak için Yeni Teknikler Kullanılıyor
Moonlock adını taşıyan MacPaw güvenlik birimi, bağımsız araştırmacı g0njxa’dan gelen bir ihbar üzerine Atomic’in yeni sürümünü analiz etti. Elde edilen bulgulara göre zararlının bu sürümü, sisteme gizli bir şekilde yerleşen ve yeniden başlatmalardan etkilenmeyen bir arka kapı içeriyor.

Zararlı yazılım, bulaştığı cihazın ana dizinine .helper adlı gizli bir dosya indiriyor. Bu dosya, .agent adlı bir betik tarafından sürekli olarak çalıştırılıyor. Sisteme kalıcılık kazandırmak için ise AppleScript ile kurulan bir LaunchDaemon (com.finder.helper), her sistem açılışında otomatik olarak devreye giriyor. Bu işlem, kullanıcıdan alınan şifre ile yönetici ayrıcalıkları kullanılarak gerçekleştiriliyor.
Atomic Stealer, 2023 yılından bu yana faaliyet gösteren bir zararlı yazılım hizmeti olarak biliniyor. Telegram üzerinden aylık 1.000 dolar karşılığında kiralanabilen bu yazılım, başta kripto para cüzdanları olmak üzere kullanıcı parolalarını ve web tarayıcı verilerini hedef alıyor.
İlk olarak korsan yazılım siteleri üzerinden yayılmaya başlayan zararlı, son dönemde kripto para sahiplerine yönelik kimlik avı e-postaları ve sahte iş görüşmesi teklifleri ile daha seçici ve hedefli saldırılar düzenlemeye başladı.
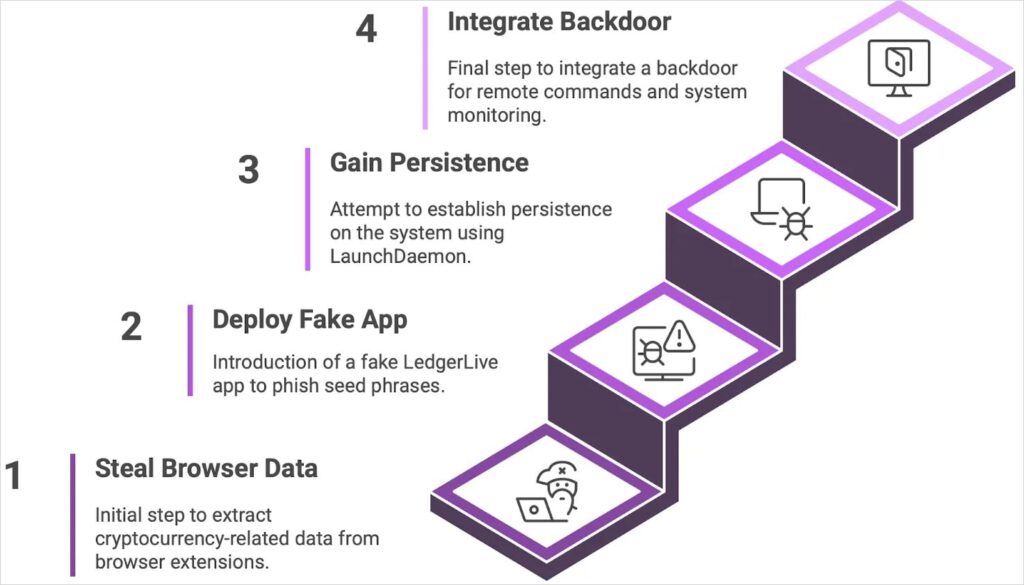

Moonlock’un raporuna göre, Atomic Stealer bugüne kadar 120’den fazla ülkede tespit edildi. En çok etkilenen ülkeler arasında ABD, Fransa, İtalya, Birleşik Krallık ve Kanada yer alıyor. Yeni sürüm ise binlerce Mac cihazı tehdit edecek düzeyde gelişmiş özellikler taşıyor.
Yeni sürümde yer alan arka kapı, sistemde komut çalıştırma, klavye takibi, ek zararlı bileşenlerin yüklenmesi ve ağ içi diğer cihazlara sıçrama gibi yeteneklere sahip. Ayrıca sanal makine veya analiz ortamında çalıştığını tespit ederse kendini gizleyebiliyor.
Zararlı yazılım, komut ve kontrol altyapısını da yenileyerek, yakalanma riskini azaltmayı amaçlıyor. Kodların içerisinde yer alan bazı ifadeler bilinçli olarak şifrelenmiş veya karartılmış durumda. Bu da analiz sürecini daha zor hâle getiriyor.
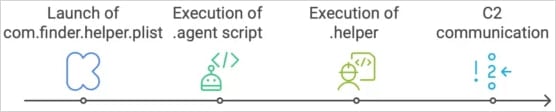
Atomic zararlısının gelişimi, macOS kullanıcılarının artık daha yoğun ve karmaşık saldırıların hedefi hâline geldiğini ortaya koyuyor. Apple ekosistemi uzun süre güvenli olarak görülse de son dönemlerde artan bu tarz saldırılar, sistem savunmasının güncel tutulmasının ne kadar kritik olduğunu bir kez daha gösteriyor.
Güvenlik uzmanları, özellikle bilinmeyen kaynaklardan gelen yazılımlar ve e-postalar konusunda dikkatli olunması gerektiğini hatırlatıyor. Kimlik avı kampanyalarının giderek daha ikna edici hâle gelmesi, kullanıcıların farkındalık seviyesinin yüksek olmasını zorunlu kılıyor.