
Yeni Android Virüsü Sturnus, WhatsApp ve Signal Mesajlarına Erişim Sağlayabiliyor

Sturnus adı verilen yeni Android zararlısı güvenlik uzmanlarının raporlarına göre kullanıcıların mesajlarını okuyan, hesap bilgilerini ele geçiren ve cihaz kontrolünü saldırganlara atan gelişmiş yeteneklerle yayılmaya başladı. Araştırmacılar zararlının E2EE destekli uygulamalarda çözümlenmiş mesaj içeriklerini ekran üzerinden kopyaladığını belirtti. Analizler, Sturnus’un Avrupa’daki finans kuruluşlarına yönelik hedefli bir saldırı kampanyasında kullanıldığını gösteriyor. Bu kampanyanın yüksek düzeyde organize edilmiş ve örtülü bir operasyon olduğu değerlendiriliyor.
Sturnus Android Zararlısı Gelişmiş İzleme Yetenekleri Sunuyor
Güvenlik araştırmacıları zararlının ekran görüntüsü mantığıyla çalışan bir izleme sistemi kurduğunu açıkladı. Sturnus mesajlaşma uygulamalarında görüntülenen tüm içerikleri okuyabiliyor. Zararlı yazılımın Google Chrome veya Preemix Box görünümlü bir APK dosyasıyla dağıtıldığı değerlendirildi. Uzmanlar ekran okuma izinlerinin kötüye kullanıldığını bildirdi. Cihazda metin girişleri, telefon menüsü, uygulama geçişleri ve dokunmatik hareketleri bu izinler aracılığıyla kayıt altına alınabiliyor.
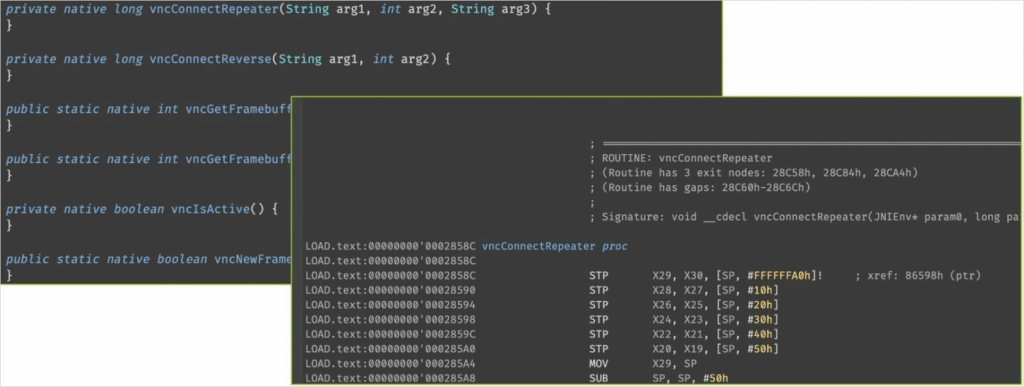

Sturnus kurulduktan sonra komuta sunucusuna şifreli bir bağlantı gönderiyor. Cihaz kaydı için ek bir şifreleme katmanı kullanılıyor. HTTPS kanalı veri transferini sağlıyor. Ayrı bir WebSocket hattı uzaktan görüntüleme desteği sunuyor. Zararlı yazılım bu sayede gerçek zamanlı izleme işlemleri yürütüyor.
Araştırmacılar cihaz yöneticisi yetkilerinin kötüye kullanıldığını doğruladı. Sturnus cihaz kilidini takip edebiliyor. Uygulama kaldırma girişimlerini durdurabiliyor. Kullanıcı cihazdaki ayarları değiştirmek istediğinde zararlı yazılım işlemi engelleyebiliyor. Özellikle WhatsApp, Telegram ve Signal uygulamaları açıldığında sohbet ekranında bulunan tüm yazılar çözümleme aşamasından sonra kayıt altına alınıyor.
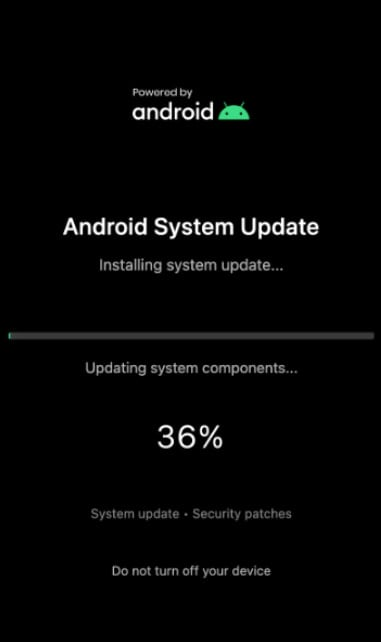
VNC oturumu ile uzaktan işlem yürütülebiliyor. Saldırganlar karartma ekranı oluşturarak banka uygulamalarında para transferi gibi kritik adımları gizli şekilde tamamlayabiliyor. Uzmanlar sahte sistem güncellemesi ekranı kullanıldığını belirtti. Bu ekran işlem devam ederken kullanıcının dikkatini dağıtıyor.
Güvenlik ekipleri Sturnus’un henüz erken gelişim sürecinde olduğunu açıkladı. Avrupa’nın güney ve orta bölgelerinde düşük hacimli dağıtımlar tespit edildi. Bu dağıtımların test amaçlı olabileceği değerlendirildi. Araştırmacılar erişim izni isteyen APK dosyalarına dikkat edilmesini öneriyor. Kullanıcıların Google Play dışındaki kaynaklara yönelmemesi gerekiyor. Play Protect özelliğinin kapatılmaması gerektiği hatırlatıldı. Cihazlarda erişilebilirlik izinleri yalnızca zorunlu durumlarda açılmalı.








