Yapay Zekâ Site Oluşturma Aracı Lovable, Siber Suçlar İçin Kötüye Kullanılıyor

Siber suçlular son dönemde Lovable isimli yapay zekâ destekli site oluşturma platformunu kötü amaçlı faaliyetlerde yoğun şekilde kullanmaya başladı. Platform üzerinden hazırlanan sayfalar kimlik avı saldırılarında, kötü amaçlı yazılım dağıtan portallarda ve sahte markaların taklit edildiği dolandırıcılık girişimlerinde öne çıktı.
Sahte Siteler Gerçek Markaları Taklit Ediyor
Güvenlik araştırmaları, Lovable ile hazırlanan sahte sitelerin büyük ve tanınan markaların kimliğine büründüğünü ortaya koydu. Söz konusu sayfalar genellikle CAPTCHA gibi filtrelerle bot erişimini engelledi. Bu sayede saldırganlar gerçek kullanıcıları hedef alarak verilerini ele geçirdi.


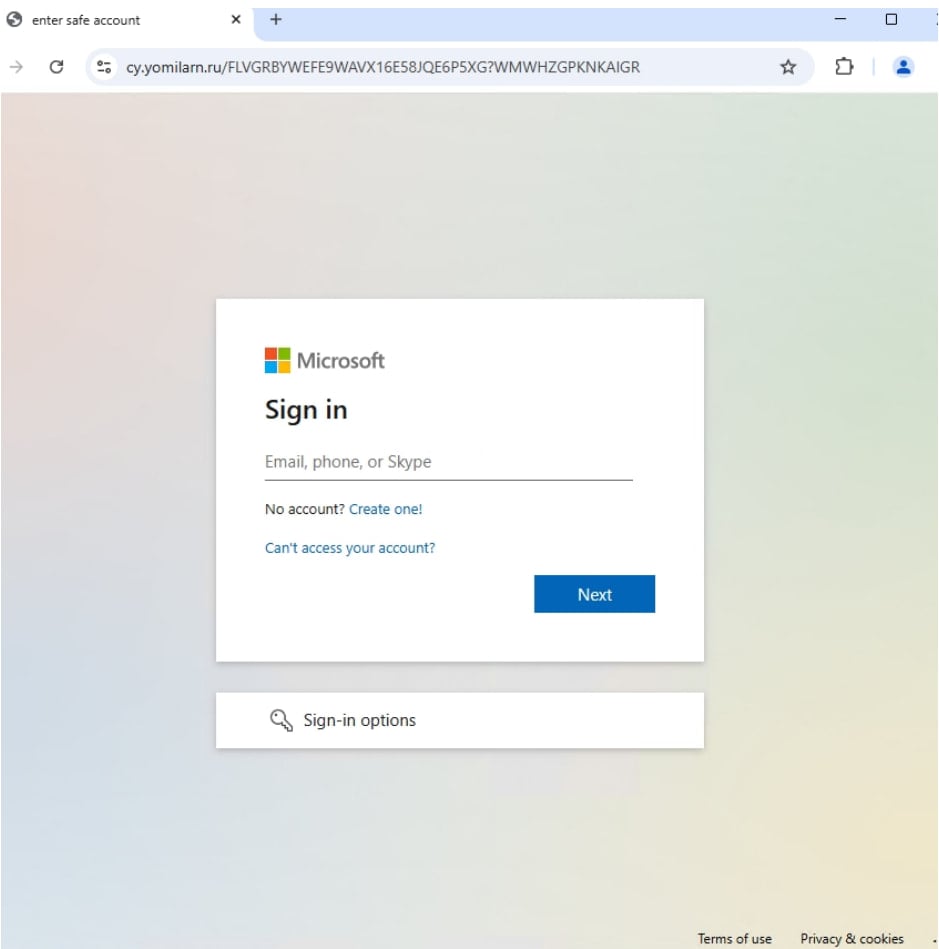
Siber güvenlik şirketi Proofpoint, şubat ayından itibaren e-posta yoluyla dağıtılan on binlerce Lovable adresi gözlemledi. Şirketin raporuna göre farklı kampanyalarda sahte oturum açma sayfaları ve veri hırsızlığı amaçlı portallar kullanıldı. Microsoft hesabı gibi görünen sahte sayfalar kullanıcıların kimlik bilgilerini ve çok faktörlü doğrulama kodlarını çaldı.
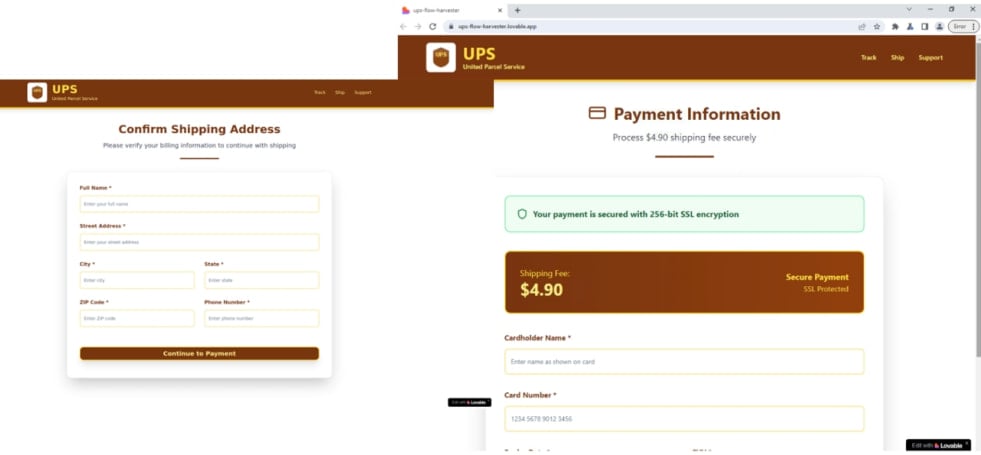
Bir diğer kampanyada saldırganlar UPS markasını taklit etti. Yaklaşık 3 bin 500 kişiye ulaşan sahte e-postalar kullanıcıları ödeme ve kargo bilgilerini isteyen sitelere yönlendirdi. Ziyaretçilerin girdiği kredi kartı numaraları ve SMS doğrulama kodları saldırganların Telegram kanalına aktarıldı.
Araştırmalara göre dolandırıcılar Lovable üzerinden kripto para kullanıcılarını da hedef aldı. Aave platformunu taklit eden sayfalarda cüzdan bağlantısı isteyen saldırganlar, kullanıcıların varlıklarını boşaltmaya çalıştı. Yaklaşık 10 bin e-posta gönderilerek geniş kitlelere ulaşıldı.
Son örnekte ise saldırganlar Lovable uygulamalarını fatura portalı gibi gösterdi. Kullanıcılar bu sayfalardan indirdikleri dosyalarda zararlı yazılımlarla karşılaştı. Dropbox üzerinde barındırılan dosyalar sisteme bulaşarak uzaktan erişim sağlayan trojan yazılımlarını çalıştırdı.
Platform geliştiricisi Lovable, temmuz ayında gerçek zamanlı zararlı site tespiti özelliğini devreye aldı. Ayrıca yayınlanan projeler günlük olarak taranarak kötü amaçlı girişimler silinmeye başlandı. Şirket sonbaharda ek güvenlik adımları atacağını da açıkladı. Buna rağmen araştırmacılar kısa süre önce sahte bir site oluşturmayı deneyerek sistemin hâlâ istismar edilebildiğini ortaya koydu.