Yapay Zekâ Destekli Zararlı Yazılım Güvenlik Uzmanlarını Endişelendirdi

Siber güvenlik araştırmacıları, saldırganların ele geçirilen sistemleri daha hızlı analiz edebilmesini amaçlayan yeni bir uzaktan erişim zararlısını ortaya çıkardı. Dolphin X adı verilen kötü amaçlı yazılımın, topladığı verileri yapay zekâ destekli profil sistemiyle analiz ederek kurbanları risk puanına göre sıraladığı belirtiliyor. Güvenlik uzmanları, Dolphin X zararlısı sayesinde siber suçluların yüksek değerli kullanıcıları daha kısa sürede belirleyebileceğini değerlendiriyor.
Yapay Zekâ Destekli Profilleme Sistemi Operatör Panelinde Yer Aldı
Varonis Threat Labs araştırmacısı Daniel Kelley, “Kontraktnik” takma adını kullanan bir satıcının Dolphin X’i siber suç forumlarında kapsamlı bir uzaktan erişim zararlısı (RAT) olarak tanıttığını tespit etti. Araştırma kapsamında canlı bir zararlı örneği çalıştırılmadı. Bunun yerine operatör paneli, zararlı oluşturucu (builder) yazılımı ile ağ trafiği izole laboratuvar ortamında incelendi.
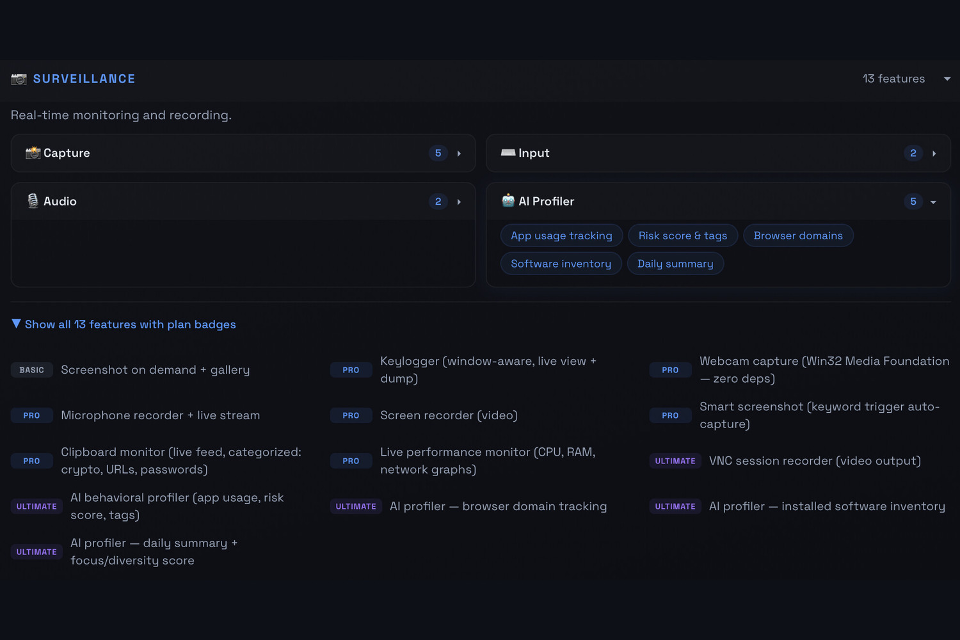

Varonis’in paylaştığı bulgulara göre operatör panelinde 10 farklı kategori altında toplam 329 özellik bulunuyor. Panel, 300’den fazla uygulamadan kimlik bilgisi toplamayı hedeflediğini iddia ederken en dikkat çeken bileşen “AI Profiler” olarak adlandırılan profilleme sistemi oldu. Doğrudan cevap vermek gerekirse, AI Profiler saldırganların hangi bilgisayarların daha değerli olduğunu otomatik olarak belirlemesini amaçlıyor.
Araştırmacılar, panel içerisinde “Auto-Start AI Profiler”, “ProfilerStart”, “ProfilerGetData”, “risk_score”, “risk_factors” ile “categoryusage” gibi teknik ifadeleri doğruladı. Söz konusu bileşenler, profilleme sürecinin yalnızca pazarlama iddiası olmadığını, operatör panelinde gerçekten yer aldığını gösteriyor. Buna karşın Dolphin X’in hangi yapay zekâ modelini kullandığı henüz doğrulanabilmiş değil.
Toplanan Veriler Risk Puanına Göre Sınıflandırılıyor
Varonis’in analizine göre Dolphin X, ele geçirilen bilgisayarlardaki uygulama kullanımı, yüklü yazılımlar, ziyaret edilen alan adları ile çeşitli davranış verilerini işleyerek her kullanıcı için risk puanı oluşturuyor. Hazırlanan günlük raporlar sayesinde saldırganlar hangi cihazların kurumsal ağlara, bulut altyapılarına, üretim sistemlerine veya kripto varlıklara erişim sağlayabileceğini daha hızlı belirleyebiliyor.
Kimlik bilgisi hırsızlığı yapan zararlılar çoğu zaman binlerce kullanıcı hesabını aynı anda ele geçirebiliyor. Saldırganların bu verileri tek tek incelemesi ciddi zaman kaybına yol açarken Dolphin X’in sunduğu otomatik sıralama sistemi operasyonel süreci hızlandırmayı hedefliyor. Doğrudan cevap vermek gerekirse, yapay zekâ burada saldırıyı gerçekleştirmekten çok çalınan verileri öncelik sırasına koymak için kullanılıyor.
Araştırmacılar, operatör panelinde görülen özelliklerin tamamının gerçek zararlı yazılım tarafından desteklenip desteklenmediğini bağımsız olarak doğrulayamadı. İnceleme canlı enfekte sistem üzerinde yapılmadığı için satıcının ileri sürdüğü tüm veri toplama kabiliyetleri kesin olarak doğrulanmış sayılmıyor.
Zararlı Yazılım Çok Sayıda Uygulamayı Hedef Alıyor
Operatör panelinde yer alan bilgilere göre Dolphin X, Chromium ile Gecko tabanlı internet tarayıcıları, yaklaşık 100 kripto para cüzdanı eklentisi, onlarca masaüstü kripto cüzdanı, parola yöneticileri, bulut komut satırı araçları, SSH anahtarları, .env dosyaları, tarayıcı oturum bilgileri, bulut erişim belirteçleri ve geliştirici kimlik bilgilerini ele geçirmeyi hedefliyor. Böyle geniş kapsamlı veri toplama iddiaları, yazılımın yalnızca bireysel kullanıcıları değil yazılım geliştiricileri ile kurumsal BT ekiplerini de hedefleyebileceğini gösteriyor.
Üretken yapay zekâ son dönemde SpamGPT gibi kötüye kullanılan hizmetlerde, otomatik oltalama kampanyalarında ve otonom saldırı senaryolarında da kullanılmaya başlandı. Dolphin X zararlısı ise yapay zekâyı farklı bir amaçla kullanarak saldırganların büyük miktardaki çalıntı veriyi daha verimli analiz etmesini hedefliyor. Türkiye’de faaliyet gösteren kurumların uç nokta güvenliği, çok faktörlü kimlik doğrulama, davranış analizi yapan EDR çözümleri ile ayrıcalıklı hesap koruma politikalarına ağırlık vermesi, bu tür yeni nesil bilgi hırsızı zararlılara karşı savunmayı güçlendiren temel adımlar arasında yer alıyor.