Yapay Zekâ Destekli “S1ngularity” Saldırısı Binlerce GitHub Hesabını Etkiledi

Nx açık kaynaklı geliştirme aracına yönelik gerçekleştirilen tedarik zinciri saldırısının boyutları giderek büyüyor. Yapılan incelemeler, saldırganların 2.180 hesap ile 7.200 özel depoya erişim sağladığını ortaya koydu.
Nx Paketindeki Açık Zararlı Yazılım Yayılmasına Yol Açtı
Nx, JavaScript ve TypeScript projelerinde yaygın kullanılan bir monorepo yönetim aracı olarak öne çıkıyor. Haftalık 5.5 milyon indirme sayısına sahip olan bu aracın güncelleme sürecinde saldırganlar güvenlik açığından faydalandı. 26 ağustosta GitHub Actions iş akışındaki hata kullanılarak zararlı “telemetry.js” dosyası eklendi. Bu dosya Linux ve macOS sistemlerini hedef alarak GitHub ve npm erişim anahtarlarını, SSH anahtarlarını, .env dosyalarını ve kripto cüzdan bilgilerini topladı. Elde edilen veriler “s1ngularity-repository” adını taşıyan herkese açık depolara gönderildi.


Saldırının ilk aşamasında 1.700 kullanıcı etkilendi ve yaklaşık 20 bin dosya açığa çıktı. İkinci aşamada ele geçirilen erişim anahtarlarıyla özel depolar herkese açık hale getirildi. Bu adımda 480 hesap ve 6.700 depo ifşa oldu. Üçüncü aşamada saldırganlar belirli bir kuruma yönelerek iki hesabı ele geçirdi ve 500 özel depoyu daha açığa çıkardı. Wiz araştırmacıları, saldırının farklı evrelerinde kullanılan yöntemlerin değiştiğini belirterek saldırganın sürekli deneme yanılma yöntemiyle başarı oranını artırmaya çalıştığını açıkladı.
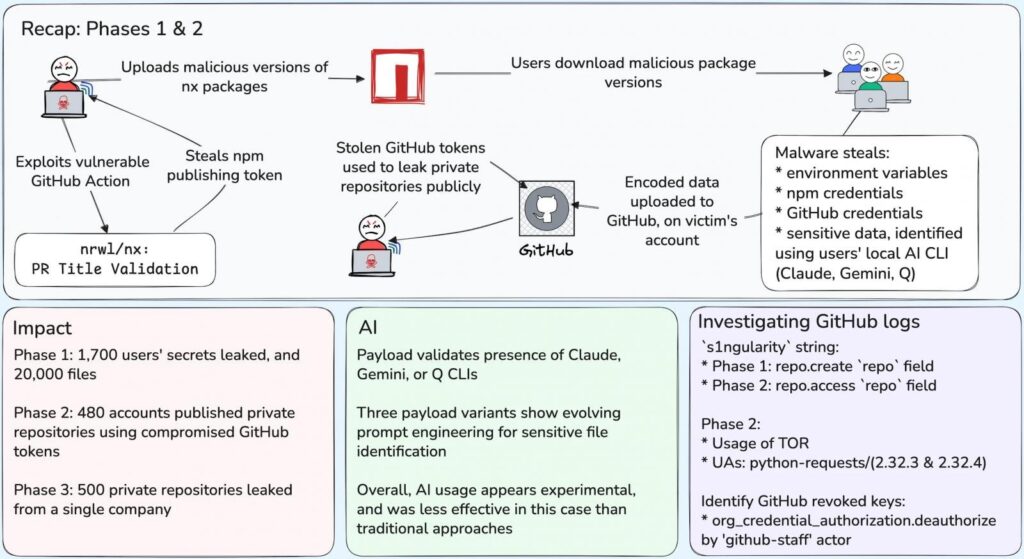
Nx geliştirici ekibi saldırıya ilişkin ayrıntılı kök neden analizi yayınladı. Analize göre saldırı, “pull request title injection” adı verilen yöntem ve “pull_request_target” işlevinin güvensiz kullanımından kaynaklandı. Bu güvenlik açığı, saldırganların yetkili erişim elde etmesine yol açtı. Ardından zararlı paketler yayınlandı ve npm erişim anahtarları çalındı. Olayın hemen ardından Nx ekibi, zararlı paketleri kaldırdı, tüm anahtarları iptal ederek yeniledi ve yayıncı hesaplarda iki faktörlü doğrulamayı zorunlu hale getirdi. Ayrıca, NPM’in Güvenilir Yayıncı modeline geçiş yapıldı ve çekme isteğiyle tetiklenen iş akışlarına manuel onay adımı eklendi.








