WinRAR Güvenlik Açığı Siber Casusluk Grupları Tarafından Hâlâ Aktif Olarak Kullanılıyor

WinRAR güvenlik açığı, Temmuz 2025’te yayımlanan yamaya rağmen siber tehdit ortamındaki etkisini kaybetmiş değil. Güvenlik araştırmacıları, çok sayıda sistemin hâlâ güncel olmayan sürümlerle çalıştığını belirtiyor. Uzmanlar, tehdidin sürmesinin arkasındaki temel nedenin kullanıcı alışkanlıkları olduğuna işaret ediyor.
Küresel Tehdit Aktörleri WinRAR Güvenlik Açığı Üzerinden Sistemlere Sızıyor
Google Threat Intelligence Group bünyesinde görev yapan analistler, CVE-2025-8088 güvenlik açığı etrafında şekillenen saldırı faaliyetlerini son raporlarında ayrıntılı biçimde ele aldı. Araştırma ekibi, özellikle Rusya ve Çin bağlantılı grupların bu zafiyeti operasyonel faaliyetlerde kullanmayı sürdürdüğünü aktardı.
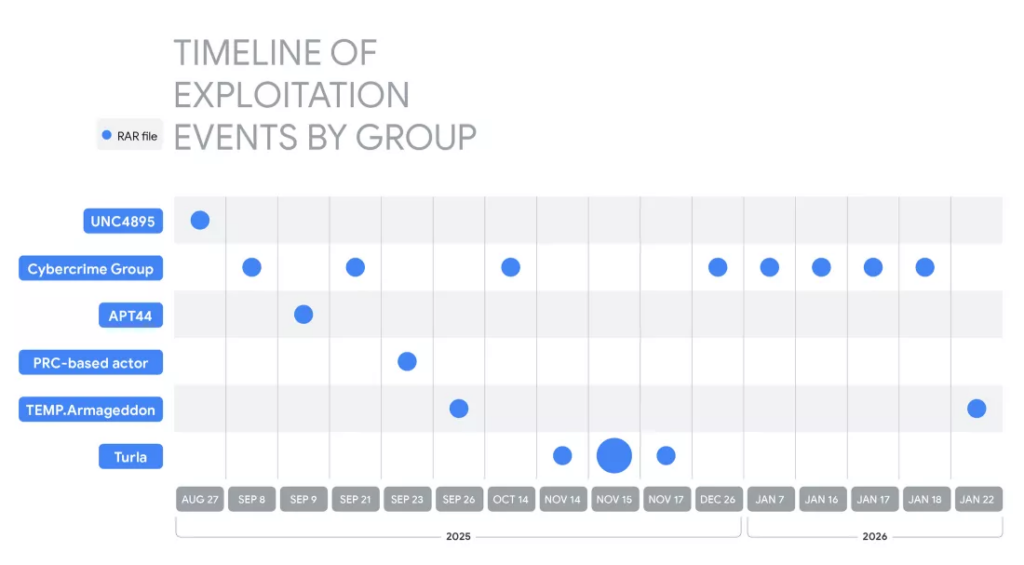

Söz konusu açık, dosya yolu geçişi temelli bir teknik üzerinden çalışıyor. Saldırganlar, Windows’un NTFS dosya sisteminde yer alan Alternate Data Streams adlı yapıyı kullanarak zararlı yükleri arşivlerin içine gizliyor. Kullanıcı, savunmasız bir WinRAR sürümüyle dosyayı açtığında kötü amaçlı yazılım sistem diskine fark edilmeden yerleşiyor.
Rarlab, Temmuz 2025’te yayımladığı 7.13 sürümüyle açığı kapattığını duyurdu. Güvenlik ekipleri, buna rağmen WinRAR siber güvenlik riski açısından sahadaki tabloyun değişmediğini ifade ediyor. Analistler, otomatik güncelleme mekanizmasının bulunmamasının kullanıcıları manuel adımlara bağımlı hâle getirdiğini belirtiyor.
Araştırmacılar, eski sürümlerin özellikle kurumsal sistemlerde uzun süre kullanılmaya devam ettiğini aktarıyor. Bu durum, saldırganların düşük maliyetli ve tekrarlanabilir operasyonlar yürütmesine zemin hazırlıyor. Güvenlik uzmanları, yazılım güncellemelerinin ertelenmesinin doğrudan tehdit seviyesini yükselttiğini vurguluyor.
Güvenlik raporları, WinRAR zafiyeti etrafında aktif bir istismar ekosistemi oluştuğunu gösteriyor. Araştırmacılar, açığın ilk olarak “zeroplayer” takma adlı bir satıcı tarafından siber suç forumlarında dolaşıma sokulduğunu aktarıyor. Aynı kaynak, geçmişte farklı popüler yazılımlar için de saldırı araçları sunmuştu.
Google’a göre açık, yalnızca finansal kazanç odaklı gruplar tarafından kullanılmıyor. Ukrayna’daki askerî ve kamu kurumlarını hedef alan siber operasyonlarda da aynı istismar zincirine rastlanıyor. Analistler, bu durumun WinRAR güvenlik açığı için tehdit seviyesini daha da yükselttiğini belirtiyor.
WinRAR güvenlik açığı, güvenlik yamaları yayımlanmış olsa bile kullanıcı davranışları nedeniyle gündemde kalmayı sürdürüyor. Uzmanlar, yazılımın kurulması kadar güncel tutulmasının da kritik olduğunu hatırlatıyor. Güvenlik ekipleri, özellikle kurumsal sistemlerde sürüm kontrolünün düzenli şekilde yapılması gerektiğini vurguluyor.