WhatsApp Cihaz Eşleme Özelliği Hesap Ele Geçirme Saldırılarında Kötüye Kullanılıyor

Siber tehdit aktörleri, GhostPairing adı verilen yeni bir kampanyada WhatsApp’ın meşru cihaz eşleme özelliğini istismar ediyor. Saldırganlar, kurbanların cihazlarına erişim sağlamak için eşleştirme kodlarını kullanıyor. Bu yöntem, herhangi bir kimlik doğrulaması gerektirmeden WhatsApp hesaplarının ele geçirilmesine olanak tanıyor.
GhostPairing Saldırısı Nasıl İşliyor?
Gen Digital (eski adıyla Symantec Corporation ve NortonLifeLock) şirketi, kampanyanın ilk olarak Çekya’da tespit edildiğini bildirdi. Ancak saldırı mekanizmasının diğer bölgelere yayılma potansiyeli taşıdığı uyarısında bulunuldu. Ele geçirilen hesaplar, yeni hedeflere ulaşmak için sıçrama tahtası görevi görebiliyor.


Saldırı, tanıdık bir kişiden gelen kısa bir mesajla başlıyor. Mesajda, kurbanın çevrimiçi bir fotoğrafına götürdüğü iddia edilen bir bağlantı paylaşılıyor. Güven oluşturmak için bağlantı, Facebook’tan içerik önizlemesi olarak görüntüleniyor.
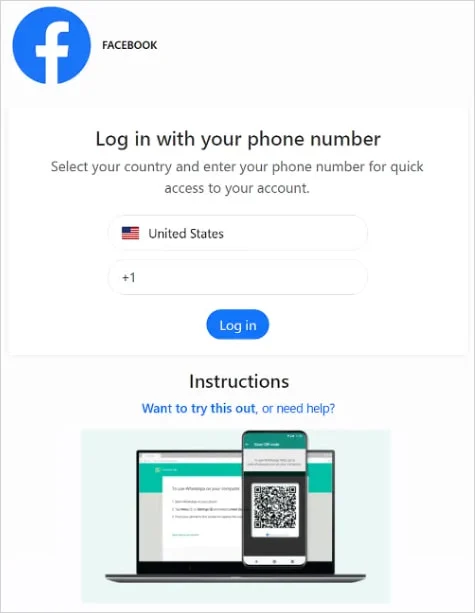
Kurban bağlantıyı tıkladığında, benzer görünümlü veya yazım hatası içeren bir domaine yönlendiriliyor. Sahte Facebook sayfası, içeriğe erişmeden önce doğrulama yapılması gerektiğini bildiriyor. Doğrulama sayfası aldatıcı bir yapıya sahip ve aslında WhatsApp’ın cihaz eşleştirme sürecini tetikliyor.
Kurbandan telefon numarası isteniyor. Saldırgan bu numarayı kullanarak meşru bir cihaz bağlama veya giriş sürecini başlatıyor. WhatsApp bir eşleştirme kodu oluşturuyor ve saldırgan bu kodu sahte sayfada görüntülüyor. WhatsApp ayrıca kurbanı yeni cihazı hesabına bağlamak için kodu girmeye davet ediyor.
WhatsApp’ın bildirimi, yeni bir cihazın hesaba bağlanmaya çalışıldığını açıkça belirtmesine rağmen, kullanıcılar bu uyarıyı fark etmeyebiliyor. Kurban eşleştirme kodunu girdiğinde, saldırgan herhangi bir korumayı aşmadan hesaba tam erişim sağlıyor.
WhatsApp Web, yeni mesajlara gerçek zamanlı erişim sağlıyor ve paylaşılan medya dosyalarını görüntüleme veya indirme imkanı tanıyor. Saldırganlar bu arayüzü kullanarak mesaj gönderebiliyor ve aynı tuzak bağlantıyı mevcut kişilere ve gruplara iletebiliyor.
Gen Digital, “Birçok kurban, arka planda ikinci bir cihazın eklendiğinin farkında değil. Bu durum dolandırıcılığı daha tehlikeli hale getiriyor. Suçlular hesabınızda gizleniyor ve her konuşmanızı sizin haberiniz olmadan izleyebiliyor” uyarısında bulunuyor.
İhlalin tespit edilmesinin tek yolu, Ayarlar → Bağlı Cihazlar bölümüne giderek hesaba bağlı yetkisiz cihazları kontrol etmek. Kullanıcıların şüpheli mesajları engellemesi ve bildirmesi öneriliyor. İki faktörlü kimlik doğrulama korumasını etkinleştirmek de kritik önem taşıyor.
Acil bir eylem yapmaya zorlanıldığında, her zaman zaman ayırmak ve alınan mesajı analiz etmek gerekiyor. Mesajın mantıklı olup olmadığı ve iletişim kuran kişinin gerçekten iddia ettiği kişi olup olmadığı kontrol edilmeli.
Cihaz bağlama özelliği, mobil WhatsApp uygulaması kullanılarak QR kodu tarama yoluyla da gerçekleştirilebiliyor. Bu özellik birden fazla mesajlaşma uygulamasında mevcut ve Rus tehdit aktörleri tarafından geçmişte Signal hesaplarına erişim sağlamak için de istismar edilmişti.
WhatsApp kullanıcıları, tanımadıkları kişilerden gelen bağlantılara tıklamaktan kaçınmalı. Beklenmedik doğrulama isteklerine şüpheyle yaklaşmalı. Hesap güvenliği için düzenli olarak bağlı cihazları kontrol etmek, olası ihlalleri erken tespit etmeye yardımcı olabilir.