Ubiquiti, uzaktan düşük karmaşıklıkla istismar edilebilen üç maksimum önem dereceli güvenlik açığını gidermek için güvenlik güncellemeleri yayınladı. UniFi Protect, UniFi OS ile UniFi Talk ürünlerini etkileyen açıklar kimlik doğrulama atlatma, yetkisiz erişim ve komut enjeksiyonu gibi saldırı tekniklerine kapı aralıyor. Şirket açıkların saldırılarda kullanılıp kullanılmadığını açıklamazken güncellemelerin kullanıcı etkileşimi gerektirmeyen saldırıları engellemesi hedefleniyor.
UniFi Protect Açığı Yetkisiz Saldırganları Hedefliyor
UniFi Protect Application içindeki hatalı girdi doğrulaması, CVE-2026-77537 olarak izlenen açığın temelini oluşturuyor. Kimlik doğrulaması yapmayan uzak bir saldırgan, açığın bulunduğu yamalanmamış sistemleri düşük karmaşıklıklı bir saldırıyla hedef alarak video gözetim yönetim platformunun güvenliğini tehlikeye atabiliyor.

Ubiquiti, CVE-2026-77537 için aktif saldırı gözlemlendiğine ilişkin herhangi bir bilgi paylaşmadı. Açığın kullanıcı etkileşimi istememesi ise saldırganın hedef cihaz sahibinin herhangi bir işlem yapmasını beklemeden istismar sürecini başlatabilmesi nedeniyle kurumsal ağlarda riski artırıyor.
UniFi OS cihazlarını etkileyen CVE-2026-77550, CRLF enjeksiyonu olarak bilinen bir girdi işleme hatasından kaynaklanıyor. Ağ erişimine sahip ayrıcalıksız bir saldırgan, kötü amaçlı biçimlendirilmiş istekler göndererek belirli UniFi OS cihazlarında veya örneklerinde kimlik doğrulama mekanizmasını aşabiliyor.
CRLF enjeksiyonu, satır sonu karakterlerinin güvenilmeyen girdiler üzerinden uygulamanın işleyişine dahil edilmesine dayanıyor. HTTP istekleri ile yanıtlarının yapısını etkileyebilen bu tür hatalar, uygun kontroller bulunmadığında saldırganın güvenlik politikalarının dışına çıkmasına yol açabiliyor.
UniFi Talk Application içinde bulunan CVE-2026-77554 ise hatalı girdi doğrulamasından kaynaklanan komut enjeksiyonu açığı olarak tanımlanıyor. VoIP telefon sistemini hedefleyen saldırganlar, güvenilmeyen girdilerin işletim sistemi komutlarıyla uygun şekilde ayrıştırılmaması halinde cihaz üzerinde yetkisiz işlemler gerçekleştirebiliyor.
Komut enjeksiyonu güvenlik açıkları, saldırganın uygulamanın beklediği veriyle çalıştırılabilir komutlar arasındaki sınırı bozmasına dayanıyor. Ubiquiti’nin üç açığı da düşük karmaşıklıklı saldırılarla kullanılabilir olarak değerlendirmesi, güvenlik ekiplerinin yalnızca saldırı sonrası belirtilere değil dışarıdan erişilebilen servislerin durumuna da odaklanmasını gerektiriyor.
Ubiquiti, CVE-2026-77537 için UniFi Protect Application 7.2.105 ve sonraki sürümleri yayınladı. UniFi Talk Application kullanıcılarının 5.3.2 veya daha yeni sürümlere geçmesi gerekirken UniFi OS Server tarafında 5.1.21 ve önceki sürümler için güvenlik düzenlemeleri sağlandı.
Şirket ayrıca aynı gün 18 kritik önem dereceli güvenlik sorununu daha giderdi. Güncellemeler UniFi OS Server ile UniFi Network Application’ın yanı sıra UniFi Protect AI Key, çeşitli Ubiquiti yönlendiricileri, ağ geçitleri, NAS cihazları ve gözetim ürünlerini kapsadı.
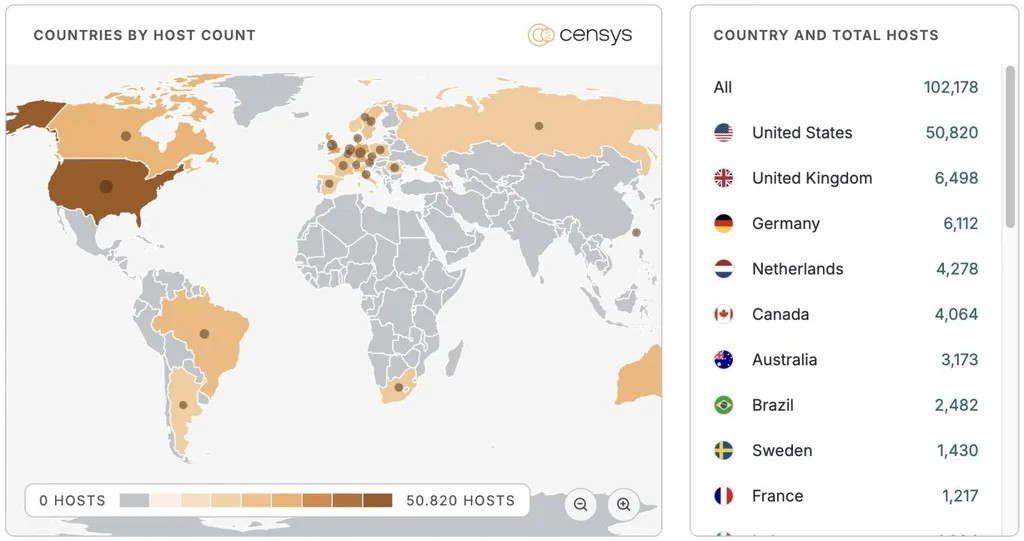
Censys’in internet taramalarında 100 binden fazla UniFi OS örneği çevrim içi olarak izleniyor. Söz konusu rakam, aktif biçimde savunmasız cihazların kesin sayısını göstermiyor çünkü Censys verileri geçmiş tarama sonuçlarını da içerebiliyor ve hangi sistemlerin honeypot olarak çalıştırıldığı veya açıkların ardından güvenlik güncellemesi aldığı net biçimde ayrıştırılamıyor.
İnternete açık ağ cihazları, saldırganlar açısından özellikle değerli hedefler arasında yer alıyor çünkü ele geçirilen yönlendirici, ağ geçidi veya güvenlik cihazları trafik yönlendirme, komuta kontrol iletişimi ve saldırı altyapısının gizlenmesi amacıyla kullanılabiliyor. Ubiquiti ürünlerinin geçmişte botnet operasyonlarında kullanılması, yeni güvenlik açıklarının yalnızca tek bir cihaz üzerindeki etkisinin ötesinde değerlendirilmesini gerektiriyor.
FBI, Şubat 2024’te Rusya Genelkurmay Başkanlığı Ana İstihbarat Müdürlüğü (GRU) ile ilişkilendirilen Moobot botnet altyapısını dağıttı. Operasyon sırasında ele geçirilen Ubiquiti EdgeOS yönlendiricileri, siber casusluk faaliyetlerinde kötü amaçlı trafiği farklı noktalardan geçirmek için proxy ağı olarak kullanılmıştı.
CISA, Haziran 2026’da Ubiquiti’nin UniFi OS ürünlerindeki başka üç maksimum önem dereceli açığa yönelik federal kurumlar için daha sıkı bir yama takvimi uyguladı. Kurum, daha önce yayımlanan güvenlik güncellemelerine rağmen aktif olarak istismar edilen söz konusu açıkların üç gün içinde giderilmesini istedi.
Bishop Fox tarafından yapılan sonraki teknik çalışma, önceki üç açığın birlikte kullanıldığında yükseltilmiş ayrıcalıklarla uzaktan kod çalıştırmaya kadar ilerleyebildiğini ortaya koydu. Önceki saldırı zincirleri, Ubiquiti altyapısındaki güvenlik açıklarının tekil erişim sorunlarından daha geniş bir cihaz ele geçirme riskine dönüşebileceğini gösterdi.
Kurumsal ağ yöneticilerinin UniFi Protect Application, UniFi Talk Application ile UniFi OS Server sürümlerini en güncel güvenlik sürümleriyle karşılaştırması gerekiyor. Güvenlik ekipleri ayrıca internetten erişilebilen UniFi cihazlarını belirleyerek gereksiz dış erişimi sınırlandırmalı, kimlik doğrulama anomalilerini incelemeli ve ağ cihazlarından geçen şüpheli trafiği merkezi güvenlik kayıtları üzerinden takip etmeli.
Türkiye’deki işletmeler açısından özellikle güvenlik kamerası, VoIP telefon, yönlendirici, NAS ve ağ yönetim altyapısında kullanılan Ubiquiti cihazlarının envanter kontrolü önem kazanıyor. Ubiquiti’nin açıkların aktif olarak istismar edilip edilmediğini henüz açıklamamış olması, güvenlik ekiplerinin yama uygulamasını saldırı doğrulaması bekleyen bir sürece dönüştürmemesi gerektiğini gösteriyor.
Üç yeni açığın ardından yayımlanan ek güvenlik düzeltmeleri, Ubiquiti ekosistemindeki riskin tek bir ürünle sınırlı olmadığını ortaya koyuyor. Önceki UniFi OS açıklarının botnet operasyonları ile RCE zincirlerinde kullanılması nedeniyle yeni açıklara ilişkin istismar verileri değiştikçe CISA, tehdit istihbaratı kuruluşları ve üreticinin duyuruları güvenlik ekipleri tarafından yakından izlenmeli.