Rus Hackerlar Microsoft Office Güvenlik Açığı Üzerinden Yeni Saldırılar Başlattı

Ukrayna Bilgisayar Acil Müdahale Ekibi, Rus hacker grupları tarafından Microsoft Office güvenlik açığı kullanılarak devlet kurumlarının hedef alındığını duyurdu. Saldırganlar, geçtiğimiz günlerde yamalanan kritik bir zafiyeti kullanarak zararlı dosyaları hızla yaymaya başladı.
Office Üzerinde Yaşanan Güvenlik Açığı Kritik Altyapıları Tehdit Ediyor
Siber saldırganlar, Microsoft tarafından acil olarak güncellenen CVE-2026-21509 kodlu zafiyeti aktif bir şekilde istismar ediyor. Microsoft Office güvenlik açığı, özellikle Ukrayna’daki hükümet birimlerine gönderilen sahte e-postalar aracılığıyla sisteme sızılmasına neden oldu.
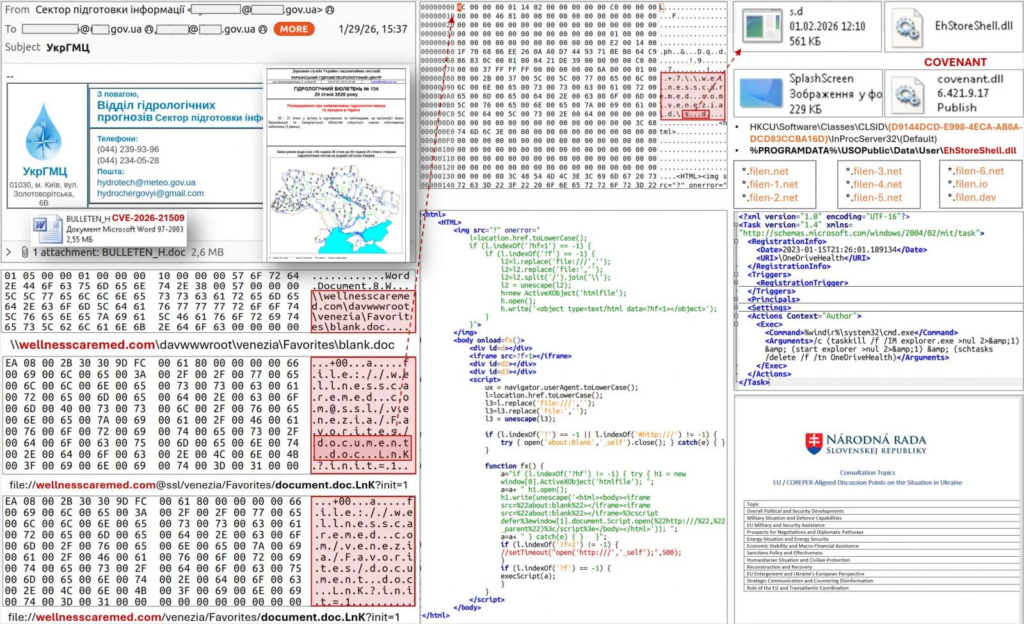

Microsoft Office sıfır gün açığı olarak tanımlanan bu durum, yama yayınlandıktan sadece bir gün sonra hazırlanan kötü amaçlı belgelerle aktif saldırılara dönüştü. APT28 siber saldırıları kapsamında hazırlanan bu dökümanlar, kurumsal iletişim araçları üzerinden meşru birer dosya gibi paylaşıldı. Ukraynalı uzmanlar, Microsoft Office hedefli saldırılar için kullanılan bu yöntemin daha önce Avrupa merkezli çeşitli kuruluşlara yönelik operasyonlarda da tercih edildiğini tespit etti.
Saldırı süreci, kullanıcıların zararlı bir belgeyi açmasıyla tetiklenen ve arka planda çalışan karmaşık bir indirme zinciriyle ilerliyor. Microsoft Office güvenlik açığı üzerinden gerçekleştirilen bu sızma faaliyetlerinde COM ele geçirme tekniği kullanılarak sistemin derinliklerine sızılıyor.
Microsoft Office zararlı belge saldırıları sonucunda sisteme yüklenen COVENANT kötü amaçlı yazılımı, komuta kontrol merkezleriyle iletişim kurmak için popüler bulut servislerini kullanıyor. İş birliği platformu güvenliğini korumak isteyen kuruluşların, Office 2016’dan Microsoft 365’e kadar tüm sürümleri acilen güncellemesi büyük önem taşıyor.
Liderlik sürekliliği ve veri güvenliğini tehdit eden Office belge tabanlı zararlı yazılım faaliyetlerine karşı Microsoft Defender’ın korumalı görünüm özelliği ek bir savunma katmanı sağlıyor. Şirket içi sosyal ağ üzerinden paylaşılan teknik raporlar, yama uygulanması mümkün olmayan sistemlerde kayıt defteri tabanlı geçici çözümlerin uygulanmasını öneriyor. BT yöneticileri, ağ trafiklerini denetleyerek saldırıların etkisini azaltmak adına yoğun bir mesai harcamayı sürdürüyor.








