

Siber güvenlik araştırmacıları, Palo Alto Networks giriş portallarına yönelik olağandışı bir tarama yoğunluğu tespit etti. GreyNoise tarafından paylaşılan verilere göre, Palo Alto Networks’ün GlobalProtect ve PAN-OS profillerine yönelik taramalarda yüzde 500’lük bir artış yaşandı.
Saldırı Hazırlığı Şüphesi Güçleniyor
GreyNoise istatistikleri, 3 Ekim tarihinde 1.285’ten fazla benzersiz IP adresinin Palo Alto sistemlerini taradığını ortaya koydu. Bu sayı, normal günlük tarama faaliyetlerinin yaklaşık altı kat üzerinde seyrediyor. Şirketin verilerine göre tipik günlerde tarama yapan IP adresi sayısı 200’ü geçmiyor. Artışın özellikle son günlerde belirginleştiği gözlemleniyor.
GreyNoise, söz konusu IP’lerin büyük bölümünün Amerika Birleşik Devletleri’nde bulunduğunu, daha küçük kümelerin ise Birleşik Krallık, Hollanda, Kanada ve Rusya kaynaklı olduğunu belirtti.


GreyNoise araştırmacılarına göre taramaların çoğu Palo Alto GlobalProtect ve PAN-OS sistemlerine yönelik olarak gerçekleşti. Etkinliklerin önemli kısmı şirketin kendi ağında oluşturduğu emüle edilmiş Palo Alto profillerine yöneldi. Bu durum, taramaların hedef odaklı şekilde yapıldığını gösteriyor.
Araştırmacılar, tarama trafiğinin bir kısmının Amerika Birleşik Devletleri’ne, bir kısmının ise Pakistan’a yoğunlaştığını belirtti. Her iki kümede farklı TLS parmak izleri bulunsa da bazı benzerliklerin olduğu ifade edildi. GreyNoise verilerine göre IP adreslerinin yüzde 91’i şüpheli, yüzde 7’si ise doğrudan zararlı olarak sınıflandırıldı.
Şirket, daha önce de benzer taramaların yeni güvenlik açıklarına yönelik hazırlık aşamasını yansıttığını açıklamıştı. Cisco ASA cihazlarına yapılan yoğun taramalardan haftalar sonra bu ürünlerde sıfırıncı gün güvenlik açığı tespit edilmesi de bu görüşü destekliyor. Ancak GreyNoise, Palo Alto sistemlerinde bu ilişkiyi daha zayıf olarak değerlendiriyor.
Araştırmacılar yalnızca Palo Alto sistemlerinin değil, Grafana panellerinin de hedef alındığını belirtti. CVE-2021-43798 koduyla tanımlanan eski bir dizin geçişi açığının yeniden kullanılmaya başlandığı görüldü. Bu güvenlik kusuru, 2021 aralık ayında sıfırıncı gün saldırılarında aktif şekilde kullanılmıştı.
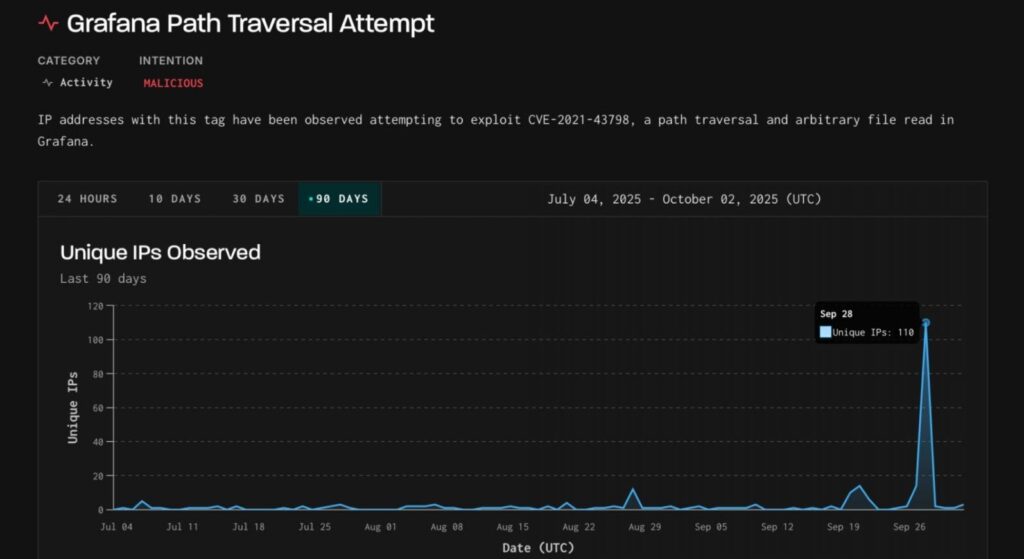
GreyNoise, 28 Eylül tarihinde Bangladeş kaynaklı 110 farklı IP adresinin bu açığı kullanmaya çalıştığını bildirdi. Saldırıların çoğu Amerika Birleşik Devletleri, Slovakya ve Tayvan’daki hedeflere yöneldi. Saldırı trafiğinin belirli bir düzen göstermesi, otomasyon kullanıldığını ortaya koyuyor.
GreyNoise, ağ yöneticilerinin Grafana sürümlerini CVE-2021-43798 açığına karşı güncellemesini önerdi. Ayrıca, tespit edilen 110 zararlı IP adresinin engellenmesi gerektiği vurgulandı. Şirket, sistem kayıtlarının incelenerek dizin geçişi isteği içeren erişimlerin kontrol edilmesini de tavsiye etti.
Palo Alto Networks ürünlerine yönelik son tarama dalgası, siber tehdit aktörlerinin kurumsal ağlara erişim arayışında olduğunu bir kez daha gösterdi. Güvenlik uzmanları, benzer saldırıların yeni güvenlik açıklarının ortaya çıkmasıyla eş zamanlı şekilde artabileceğini belirtiyor.








