Microsoft, Popüler Güvenlik Aracı Sysmon’u Doğrudan Windows 11 ve Server 2025’e Entegre Ediyor

Microsoft, uzun süredir ayrı bir araç olarak kullanılan Sysmon’u doğrudan işletim sistemine ekleme kararı aldı. Şirket önümüzdeki yıl Windows 11 ve Windows Server 2025 için yayınlanacak güncellemelerde Sysmon’u yerleşik bir özellik hâline getirecek. Bu değişim kurumların güvenlik altyapısını güçlendirecek çünkü Sysmon artık ek kurulum yapılmadan çalışacak.
Yerleşik Sysmon Yönetim Süreçlerini Rahatlatıyor
Güvenlik ekipleri gelişmiş olay kayıtlarını standart Windows günlükleri üzerinden takip edecek. Böylece çok kapsamlı güvenlik politikaları hazırlanacak. Sysinternals kurucusu Mark Russinovich bu entegrasyonun özellikle kalabalık IT ortamlarında yönetimi rahatlatacağını açıkladı.
Daha önce Sysmon’u kullanmak için her cihaza araç dosyaları kuruluyordu. Büyük şirketlerde bu işlem zaman kaybına yol açıyordu. Yerleşik sürüm sayesinde yöneticiler Windows 11’in “İsteğe Bağlı Özellikler” bölümünden aracı aktif hâle getirecek. Güncellemeler doğrudan Windows Update üzerinden işlenecek. Böylece güvenlik araçlarının sürüm uyumu daha kolay takip edilecek.
Yeni sürüm Sysmon’un mevcut yeteneklerini koruyor. Kullanıcılar gelişmiş yapılandırma dosyalarıyla yalnızca ihtiyaç duyduğu olayları filtreleyerek iş yükünü azaltacak. Bu özellik özellikle SOC ekiplerinin yoğun rapor karmaşasını toparlamasına katkı sağlayacak.
Sysmon Olay Kayıtlarında Daha Geniş Bir İzleme Yeteneği Sunuyor
Sysmon, temel hâliyle süreç oluşturma ve süreç sonlanma gibi olayları izliyor. Gelişmiş yapılandırmalar daha geniş bir izleme alanı sunuyor. Güvenlik uzmanları süreç üzerinde oynama girişimlerini, DNS isteklerini, çalıştırılabilir dosya oluşturma denemelerini ya da pano değişikliklerini tespit edebiliyor. Bu özellikler tehdit avcılığı süreçlerinde önemli bir rol oynuyor.
Bu davranışlar özellikle kalıcı bulaşmaların ve iç ağ hareketlerinin tespiti için değerli kabul ediliyor. Sysmon’un yerleşik sürümü bu alanları doğrudan Windows altyapısına taşıdığı için güvenlik analistlerinin veri toplama süreci daha düzenli yürütülecek.
Kurumsal güvenlik ekipleri Sysmon’un belirli olay kimliklerini uzun yıllardır temel bir referans olarak kullanıyor. En sık izlenen kimliklerden bazıları şöyle sıralanıyor:
- Olay Kimliği 1 – Süreç Oluşturma: Komut satırından gelen olağan dışı işlemlerin anlaşılmasında etkili.
- Olay Kimliği 3 – Ağ Bağlantısı: Çıkış bağlantılarını kaydederek zararlı iletişim trafiğini ortaya çıkarıyor.
- Olay Kimliği 8 – Süreç Erişimi: Kimlik bilgisi çalmaya yönelik LSASS erişim girişimlerini belirliyor.
- Olay Kimliği 11 – Dosya Oluşturma: Zararlı script üretim zincirlerine yönelik ilk aşamayı tespit etmeye yarıyor.
- Olay Kimliği 25 – Süreç Kurcalama: Süreç gizleme ya da boşaltma girişimlerini kaydediyor.
- Olay Kimlikleri 20 ve 21 – WMI Olayları: WMI tabanlı kalıcılık yöntemlerini açığa çıkarıyor.
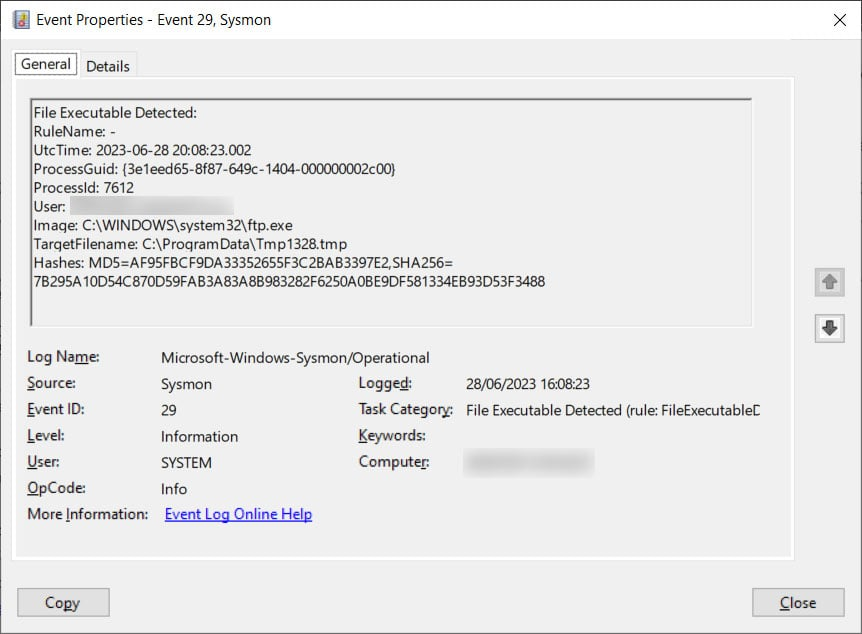

Bu olaylar saldırı zincirlerinin erken safhalarını yakalamada kritik rol oynuyor. Sysmon’un işletim sistemi içine yerleştirilmesi bu kayıtların daha güvenilir biçimde işlenmesini sağlayacak.
Yerleşik özellik aktif hâle getirildikten sonra yöneticiler Sysmon’u birkaç komutla kullanmaya başlayacak. Temel izleme için aşağıdaki komut çalıştırılacak:
sysmon -i
Özel kurallar hazırlanmışsa araç şu şekilde etkinleştirilecek:
sysmon -i <yapılandırma_dosyası_adı>
Örneğin, C:\ProgramData\ ve C:\Users klasörleri altında yeni yürütülebilir dosyalar oluşturulduğunda bunu günlüğe kaydetmek istiyorsanız, aşağıdaki yapılandırma dosyasını kullanabilirsiniz:
<Sysmon schemaversion="4.90">
  <HashAlgorithms>MD5,SHA256</HashAlgorithms>
  <EventFiltering>
    <FileExecutableDetected onmatch="include">
    <TargetFilename condition="begin with">C:\ProgramData\</TargetFilename>
    <TargetFilename condition="begin with">C:\Users\</TargetFilename>
    </FileExecutableDetected>
  </EventFiltering>
</Sysmon>
Microsoft, Sysmon’un yerleşik sürümüyle beraber kapsamlı bir dokümantasyon seti yayınlayacağını duyurdu. Şirket ayrıca kurumsal yönetim alanında yeni araçlar eklemeyi planlıyor. Sysmon günlüklerinin yapay zekâ destekli tespit motorlarıyla daha etkili analiz edileceği de açıklandı.
Güvenlik ekipleri entegrasyona hazırlanmak için Sysinternals üzerinde yayınlanan bağımsız Sysmon sürümünü kullanmaya devam edebilir. SwiftOnSecurity tarafından hazırlanan yapılandırma dosyaları hâlen en referans örneklerden biri kabul ediliyor.