Microsoft, Windows işletim sistemlerinde uzun yıllardır kullanılan NTLM (NT LAN Manager) kimlik doğrulama protokolünü resmen “deprecated” (kullanımdan kaldırılacak) olarak ilan etti. Şirket, bir sonraki Windows Server ve Windows istemci sürümlerinde NTLM’in varsayılan olarak devre dışı bırakılacağını ve Kerberos’un tek varsayılan kimlik doğrulama yöntemi olacağını açıkladı. Bu karar, NTLM’in sonunun resmen başladığı anlamına geliyor.
NTLM, yaklaşık 30 yıldır Windows ağlarında kullanılan, Microsoft’a özgü bir kimlik doğrulama protokolüydü. Ancak günümüz güvenlik standartları açısından yetersiz kalan NTLM, uzun süredir Kerberos ile değiştirilmiş durumda. Buna rağmen, geriye dönük uyumluluk nedeniyle Windows hâlâ NTLM’i destekliyordu. Özellikle Kerberos’u desteklemeyen sistemlerde, NTLM’in “fallback” (geri dönüş) mekanizması olarak devreye girmesi ciddi bir güvenlik riski oluşturuyordu.
Güvenlik araştırma firması Mandiant’ın NTLMv1 şifrelemesini kırmaya yönelik rainbow table’ları yayımlamasıyla birlikte, NTLM’in güvenlik açısından tamamen geçersiz olduğu netleşti. Bu gelişmenin ardından birçok kurum, etki alanı denetleyicilerinde (Domain Controller) NTLM’i manuel olarak devre dışı bırakmaya başladı.
NTLM Kapatma Yol Haritası Açıklandı
Microsoft, 29 Ocak 2026 tarihinde yayımladığı “Advancing Windows security: Disabling NTLM by default” başlıklı Techcommunity yazısında, NTLM’in neden devre dışı bırakıldığını ve izlenecek yol haritasını paylaştı. Bu duyuruyla birlikte NTLM resmen “deprecated” statüsüne alındı. Deprecated özellikler bir süre daha sistemde yer alsa da güncelleme almaz ve ilerleyen sürümlerde tamamen kaldırılabilir. Microsoft, bunun bir sonraki Windows Server ve Windows 11 sürümlerinde gerçekleşeceğini açıkça belirtiyor.
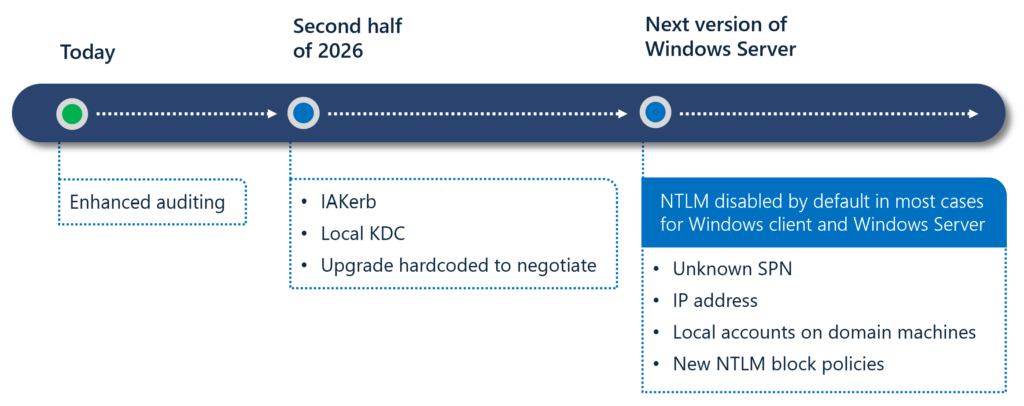
Aşama 1: Genişletilmiş İzleme (Extended Monitoring)
Bu aşama hemen devreye alındı. Windows Server 2025 ve Windows 11 24H2 ve üzeri sürümlerde sunulan gelişmiş NTLM denetimleri sayesinde, yöneticiler NTLM’in nerede ve neden kullanıldığını detaylı şekilde tespit edebilecek. Amaç, kurumların NTLM bağımlılıklarını kapatma öncesinde net olarak görmesini sağlamak.
Aşama 2: Kritik NTLM Sorunlarının Giderilmesi
2026’nın ikinci yarısında başlayacak bu aşamada, NTLM kapatıldığında yaşanan temel sorunlara çözüm getirilecek. Microsoft’un öne çıkardığı başlıklar şunlar:
- Domain Controller erişimi olmadığında yaşanan kimlik doğrulama sorunları, IAKerb ve yerel KDC (Local KDC ) ile çözülecek.
- Windows’un çekirdek bileşenleri, ağ kimlik doğrulamasında öncelikle Kerberos kullanacak şekilde güncellenecek. Bu sayede NTLM’e düşme senaryoları azaltılacak.
Bu çözümlerin Windows Server 2025 ve Windows 11 24H2 ve üzeri sürümler için 2026’nın ikinci yarısında sunulması planlanıyor.
Aşama 3: NTLM Varsayılan Olarak Devre Dışı
Bir sonraki büyük Windows Server sürümü ve buna karşılık gelen Windows istemci sürümlerinde NTLM varsayılan olarak kapalı gelecek. Bu kapsamda:
- Ağ üzerinden NTLM kimlik doğrulaması varsayılan olarak engellenecek.
- NTLM kullanımı yalnızca yeni Grup İlkeleri (Group Policy) ile açıkça yeniden etkinleştirilebilecek.
- Sadece NTLM gerektiren eski senaryolar için özel uyumluluk mekanizmaları sisteme entegre edilecek.
Bu senaryolara; bilinmeyen SPN’lere erişim, IP adresi üzerinden kimlik doğrulama, domaine bağlı makinelerde yerel hesap kullanımı ve yeni NTLM engelleme politikaları örnek olarak veriliyor.

Microsoft, NTLM’in varsayılan olarak devre dışı bırakılmasının, protokolün tamamen Windows’tan kaldırıldığı anlamına gelmediğini vurguluyor. Amaç, Windows’u güvenli bir varsayılan yapılandırma ile sunmak ve Kerberos tabanlı kimlik doğrulamayı zorunlu hale getirmek. Legacy ihtiyaçlar ise Local KDC ve IAKerb gibi yeni teknolojilerle karşılanacak.
Bu gelişmeyle birlikte kurumların, NTLM bağımlılıklarını şimdiden analiz etmeleri ve Kerberos uyumlu mimarilere geçiş planlarını hızlandırmaları kritik önem taşıyor.